



免费资源不“免费” | 荐片播放器静默安装劫持主页
-
作者:火绒安全
-
发布时间:2026-10-09
-
阅读量:1004
一、概述
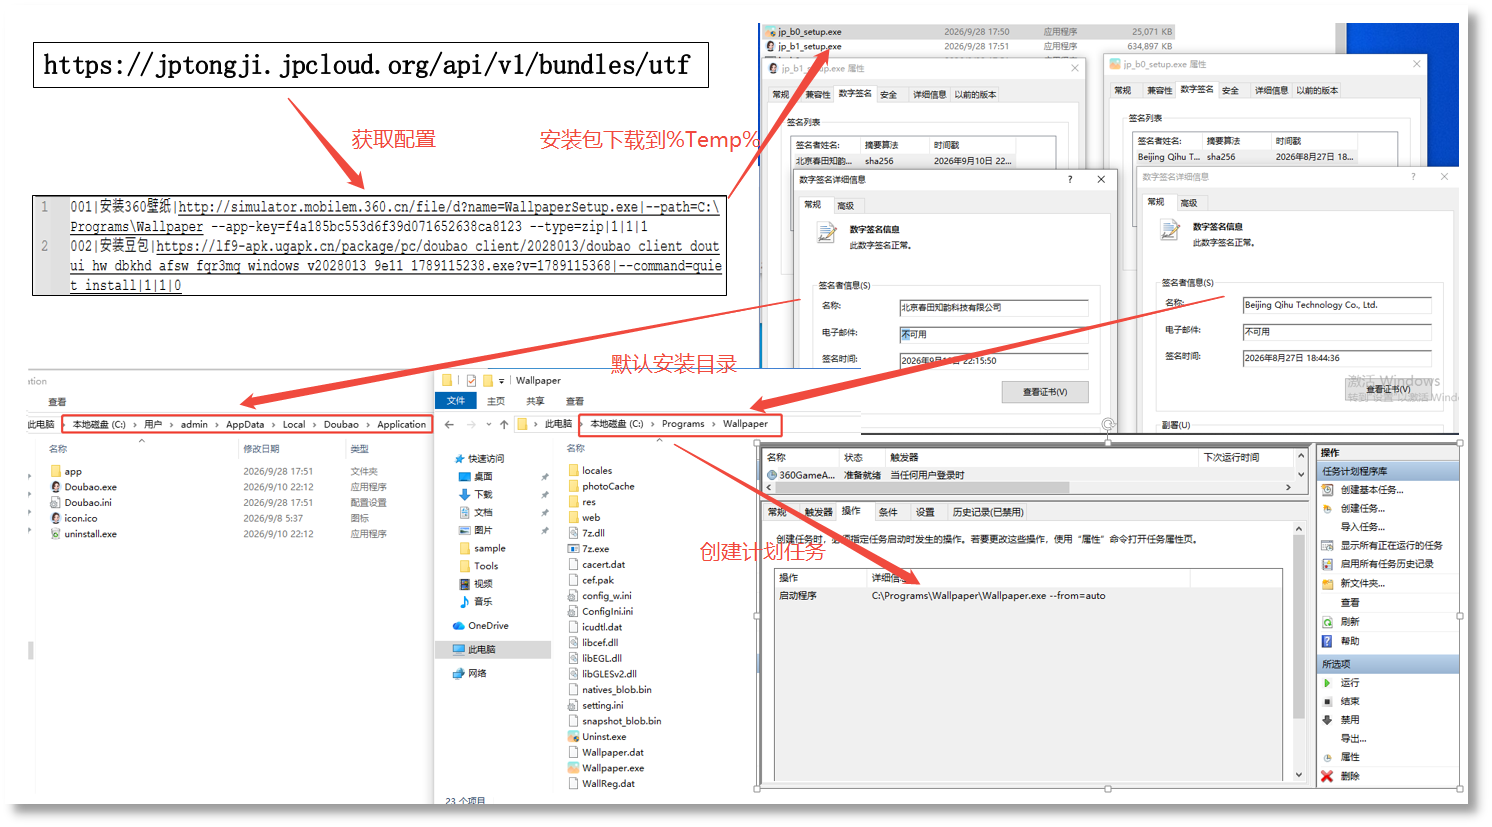
近日,火绒安全实验室收到用户反馈,称其电脑浏览器主页被锁定为hao.360.com。经溯源与技术分析,确认该主页劫持行为源自一款壁纸软件(Wallpaper),而该壁纸软件由“荐片播放器”安装包通过捆绑方式在用户不知情的情况下静默安装。
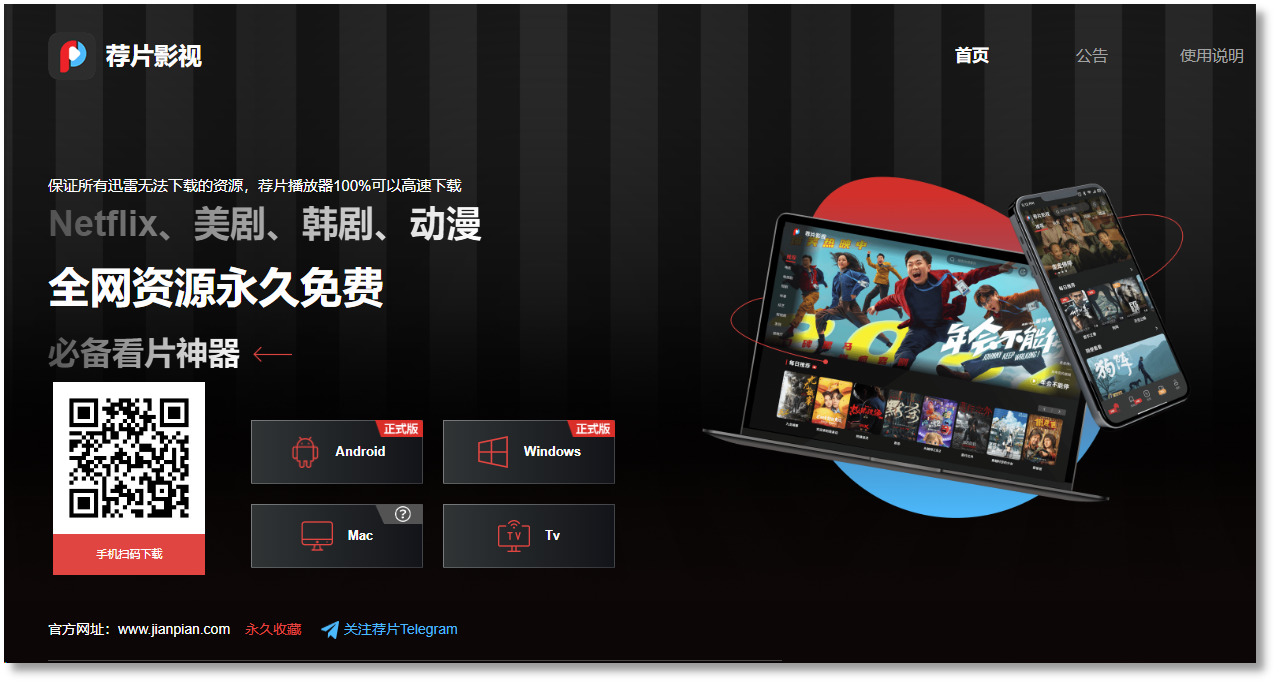
“荐片播放器”在其网站中宣称“保证所有迅雷无法下载的资源,本播放器100%可以高速下载,全网资源永久免费”,由此吸引大量用户下载使用。

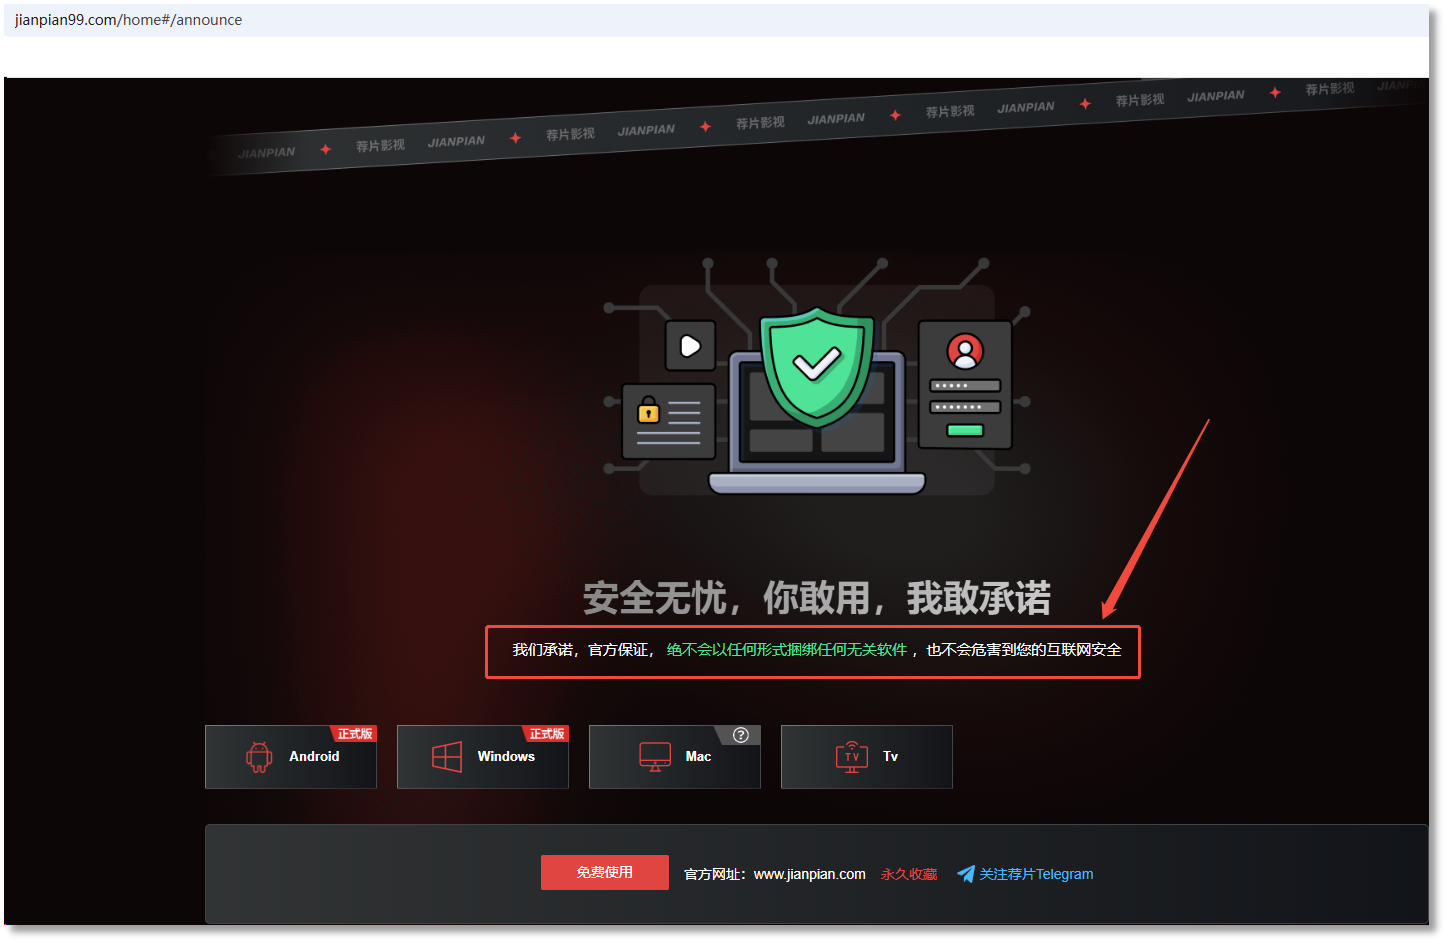
该播放器官方页面中显示“绝不会以任何形式捆绑任何无关软件”,但实际下载后,其行为与宣传口号明显不符。
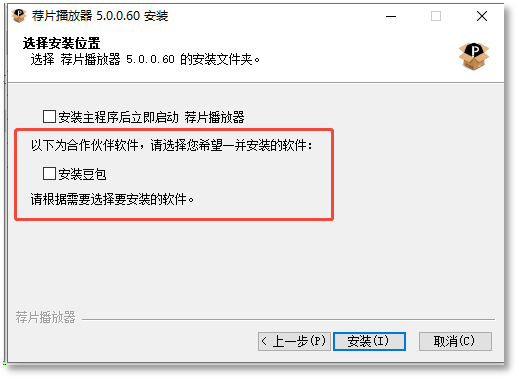
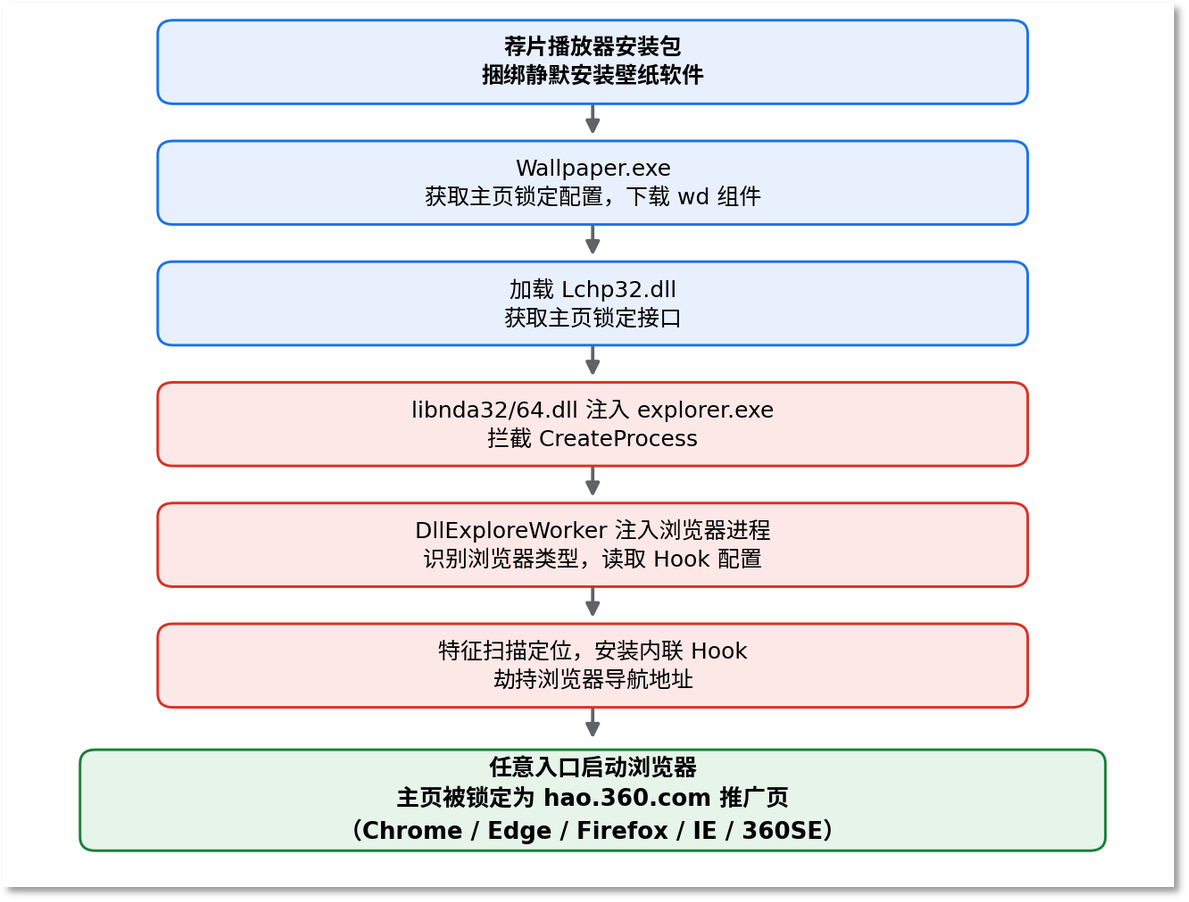
火绒安全工程师通过进一步分析发现,“荐片播放器”安装包具备服务器可控的强制静默安装能力:捆绑软件的安装与否由服务器端配置决定,即使用户在安装界面取消勾选,仍可触发安装行为。被安装的壁纸软件则通过注入Explorer进程、浏览器内Hook等方式实施主页劫持行为。
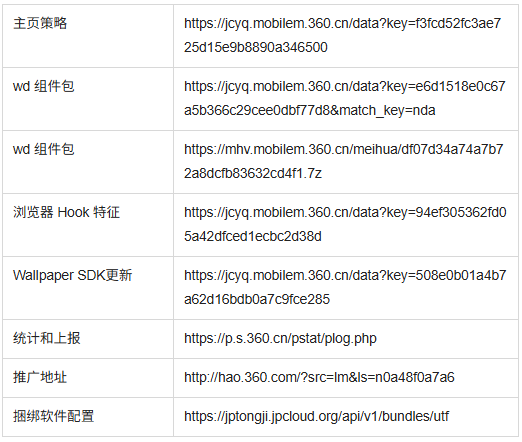
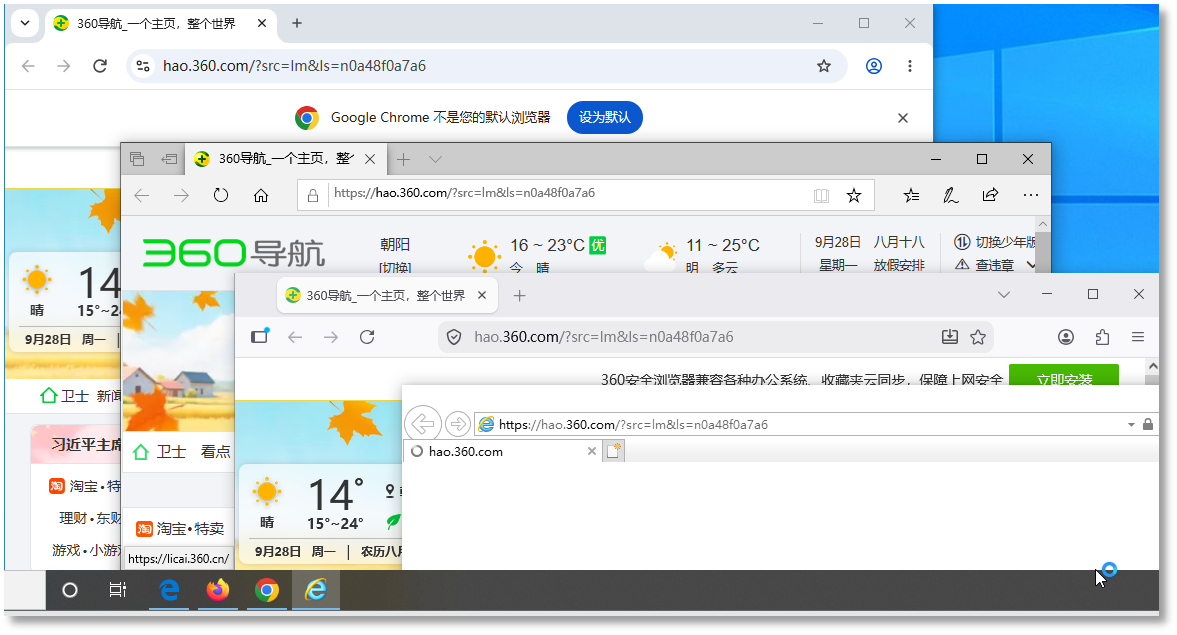
用户的浏览器启动页被劫持至http://hao.360.com/?src=lm&ls=n0a48f0a7a6。该URL为360导航的落地页,URL中的src、ls参数则是360导航联盟用于区分推广渠道的身份标识。360导航联盟按推广流量向渠道结算推广费,劫持者借此将非法劫持的用户流量计入自己名下,从而持续获取推广分成收益。
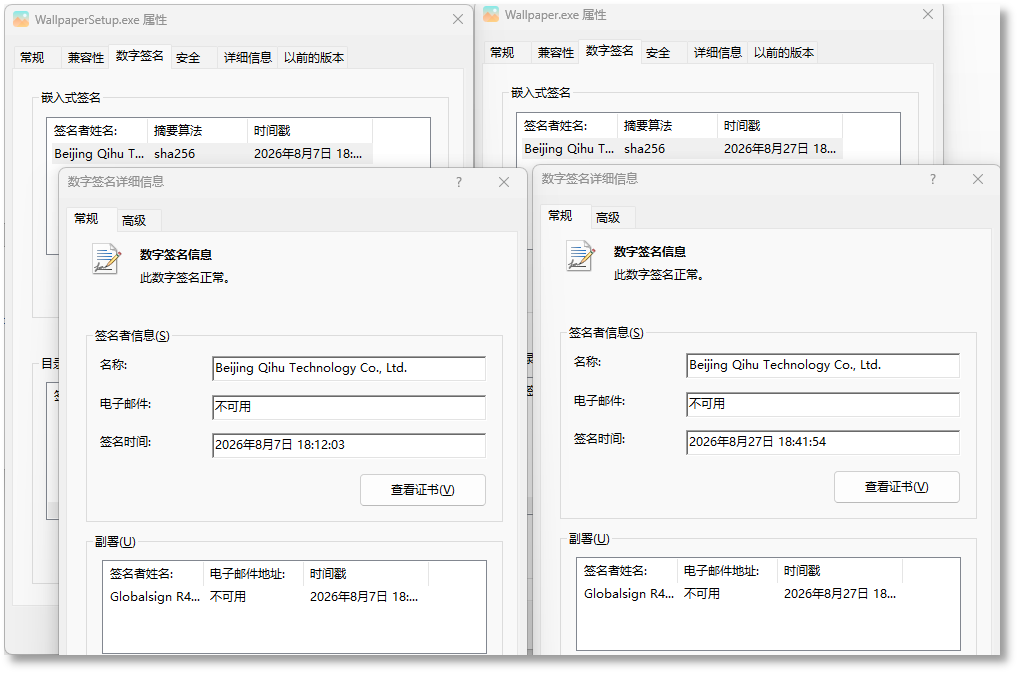
这类恶意劫持常会给用户带来多重安全隐患:样本携带360相关数字签名,通过进程注入驻留系统,可劫持多款浏览器,普通用户手动清理难度较高,干扰用户正常上网;借助虚假宣传欺骗用户下载,利用劫持流量不当牟利,使用户在不经意间成为对方的提款机。
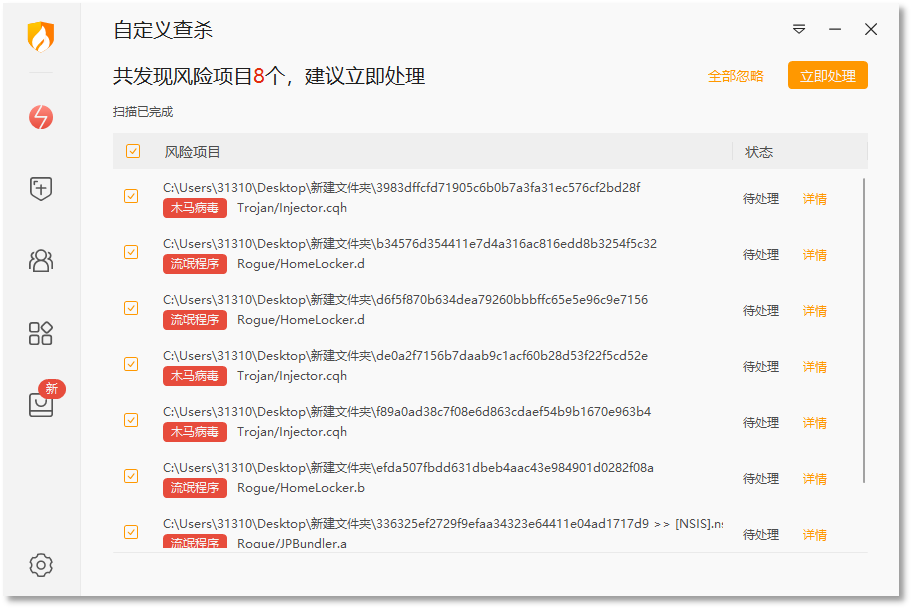
目前,火绒安全产品已实现对相关行为的精准识别与拦截。
二、流程图
三、样本分析
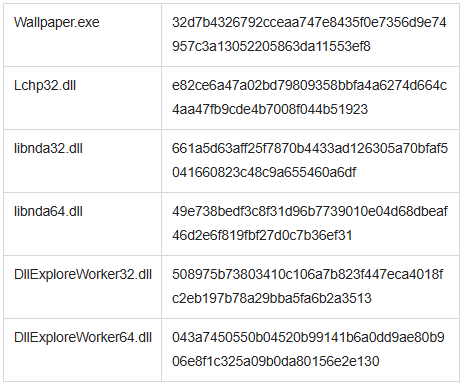
本文提及的荐片播放器版本为5.0.0.60、WallpaperSetup.exe版本为1.9.9.3、Wallpaper.exe版本为1.9.9.3。
WallpaperSetup.exe是壁纸软件的安装程序,负责释放 Wallpaper.exe及相关DLL文件,并启动Wallpaper.exe。
Wallpaper.exe启动后获取主页锁定相关配置。
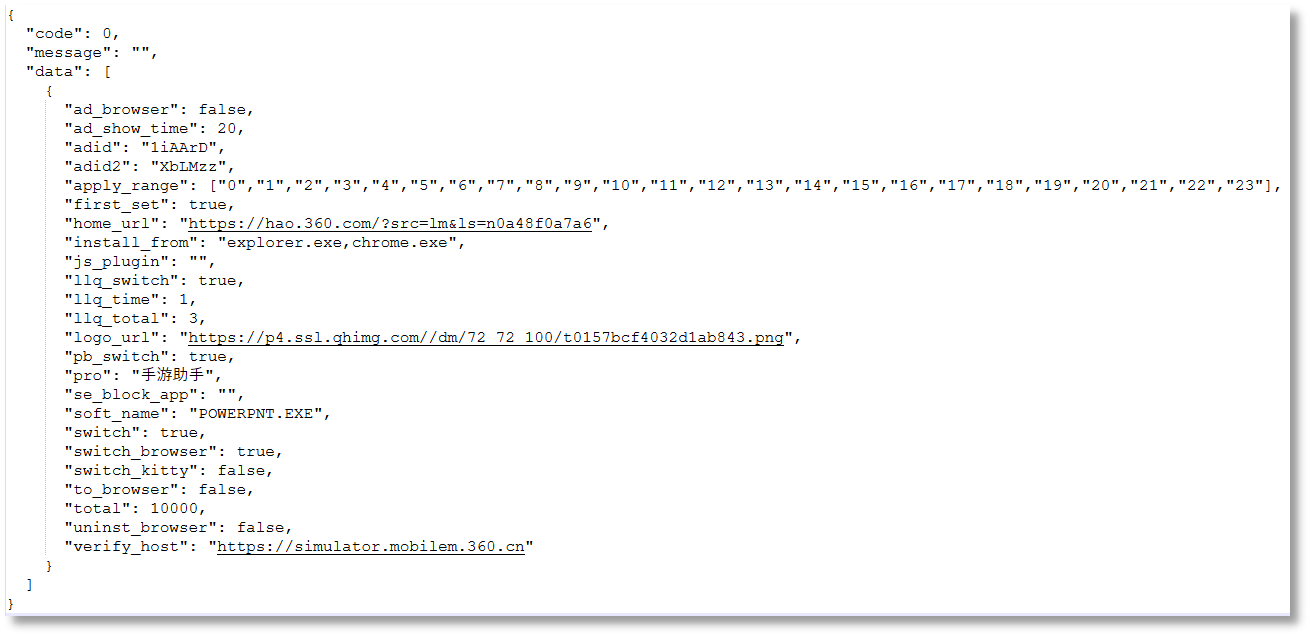
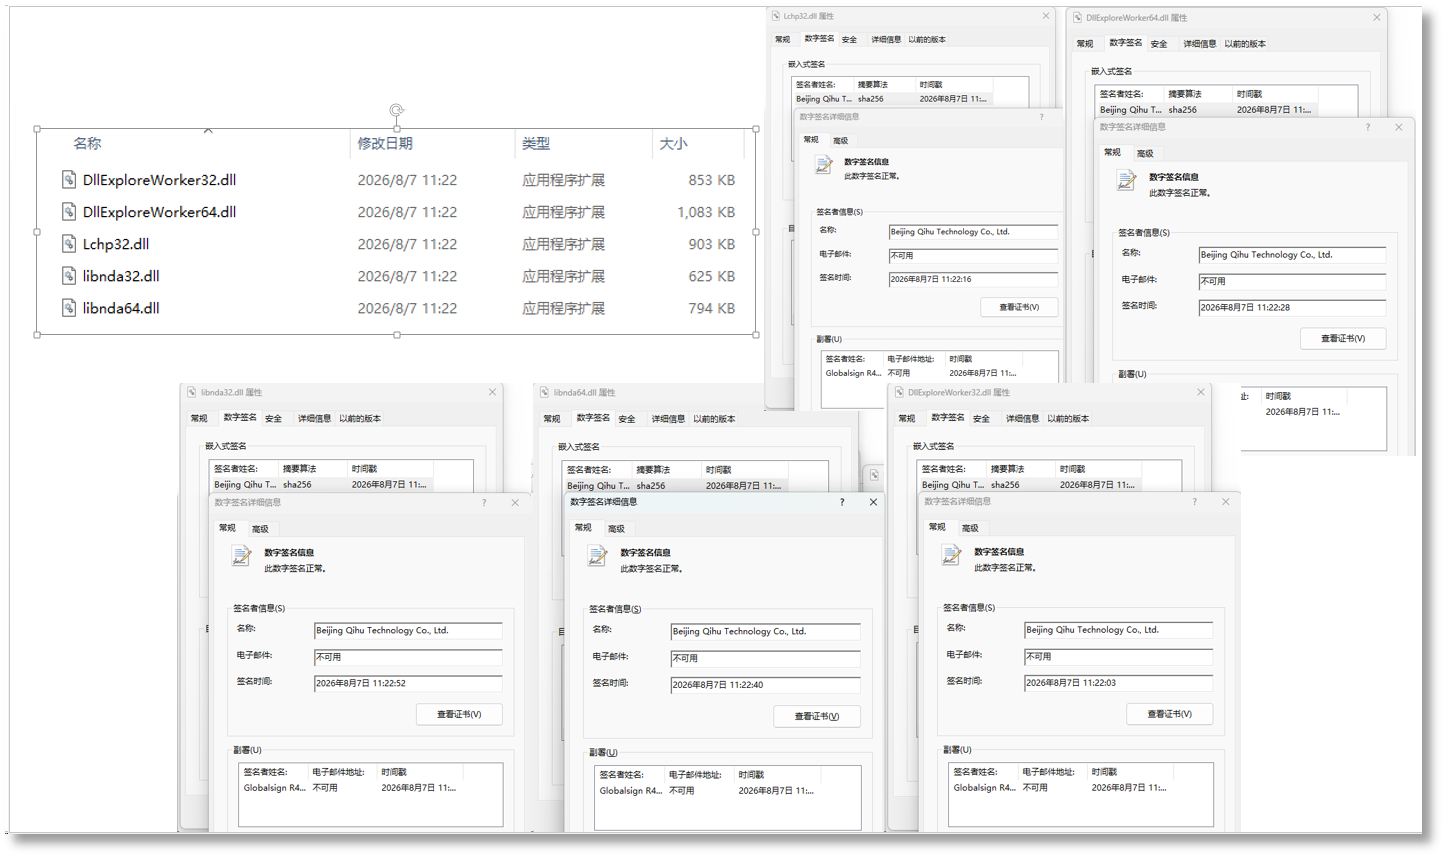
下载wd组件,组件包中包含主页劫持相关模块,文件均带有Beijing Qihu Technology Co., Ltd.的数字签名。
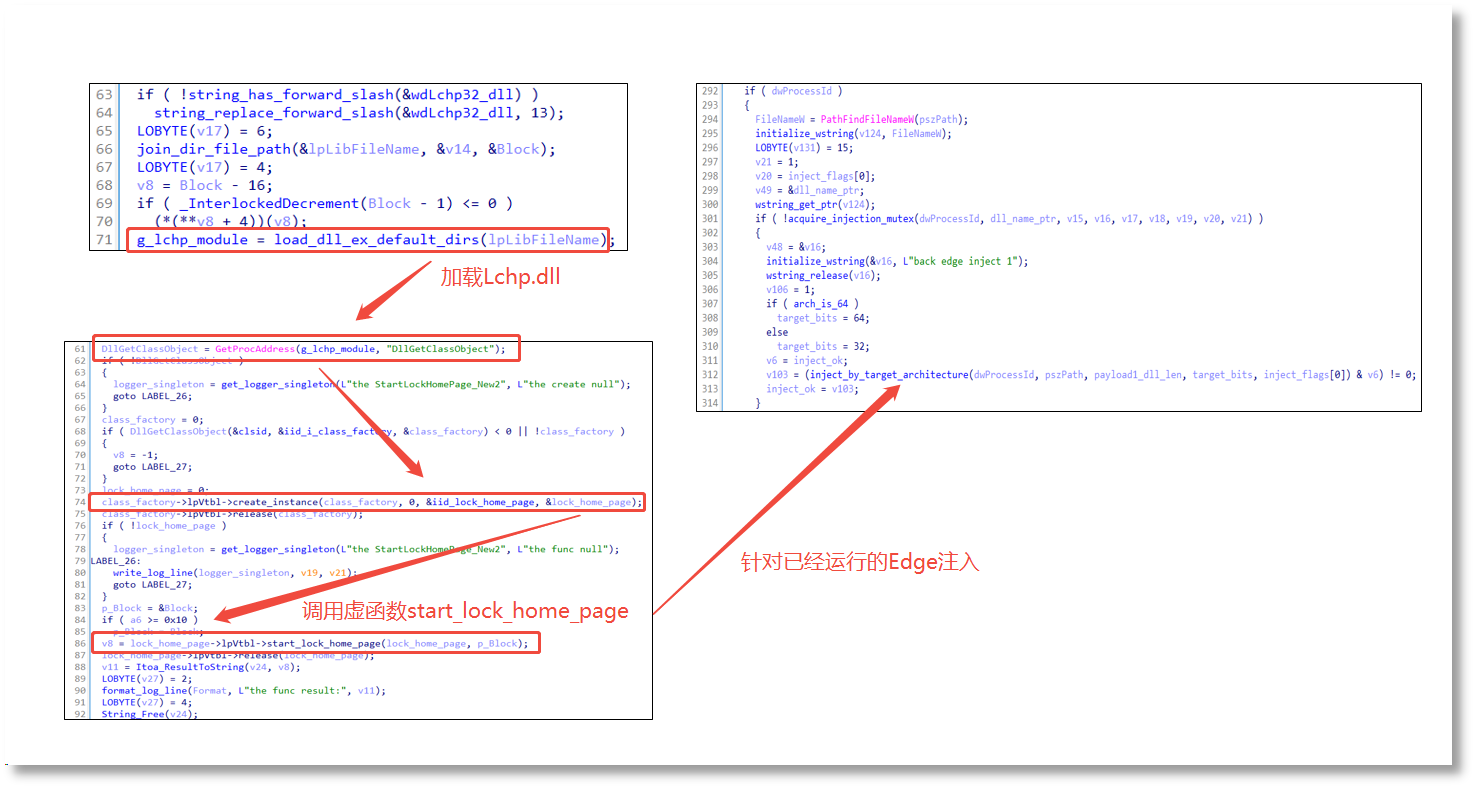
Wallpaper.exe从Lchp32.dll中获取导出函数DllGetClassObject,创建COM类工厂,获取主页锁定接口,并调用start_lock_home_page方法执行Edge主页锁定。
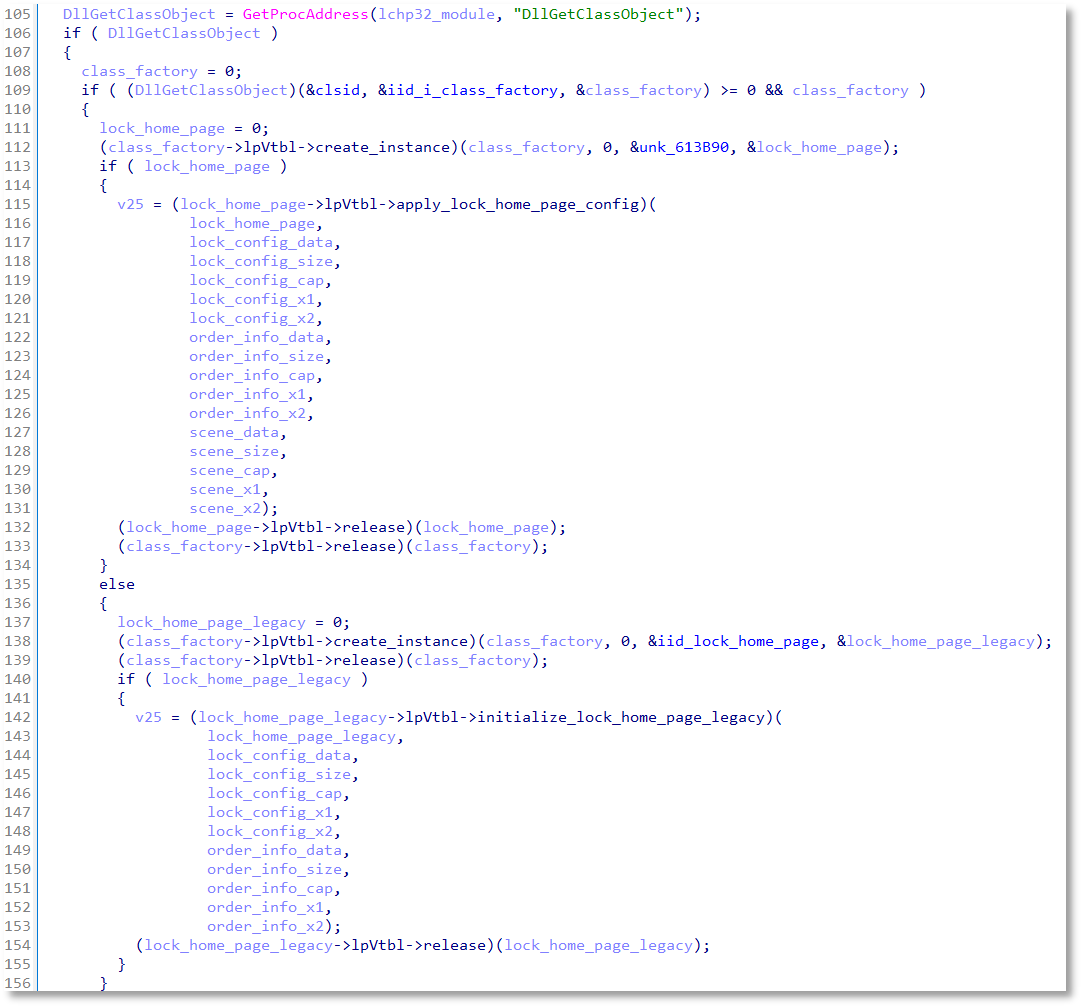
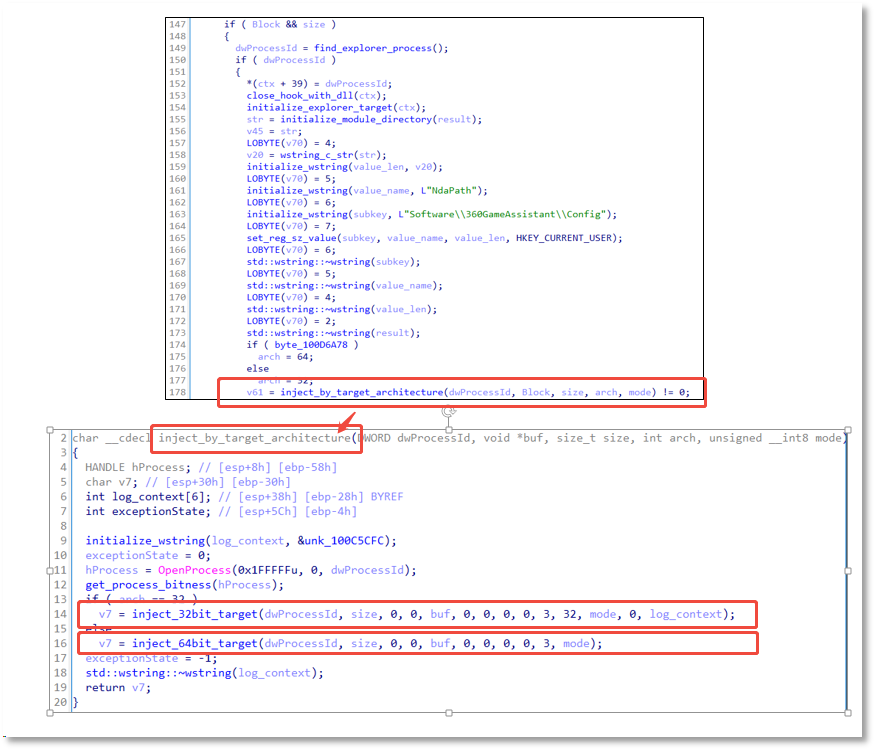
另一条路径调用apply_lock_home_page_config和initialize_lock_home_page_legacy方法注入DLL到explorer.exe
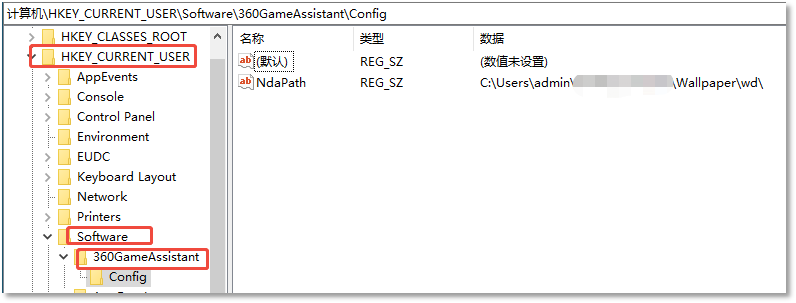
首先获取explorer.exe的PID,然后获取当前模块所在目录,并写入当前用户注册表HKCU\Software\360GameAssistant\Config\NdaPath,NdaPath用于保存后续加载组件的路径。根据目标架构选择libnda32.dll或libnda64.dll;将对应DLL注入 explorer.exe。
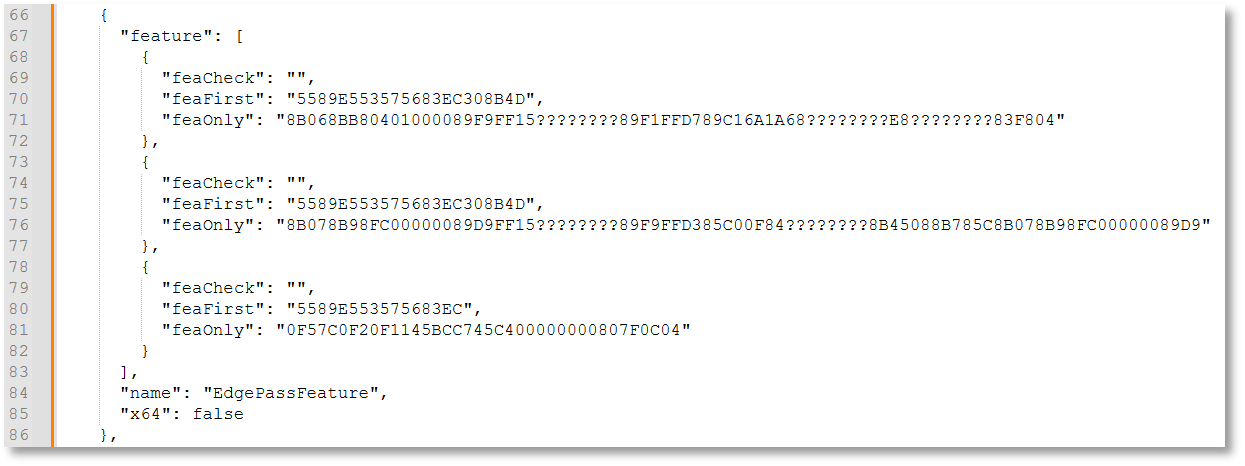
Lchp32.dll访问以下接口获取浏览器Hook特征:
https://jcyq.mobilem.360.cn/data?key=94ef305362fd05a42dfced1ecbc2d38d
解析Hook特征并与Fragex2.dat合并
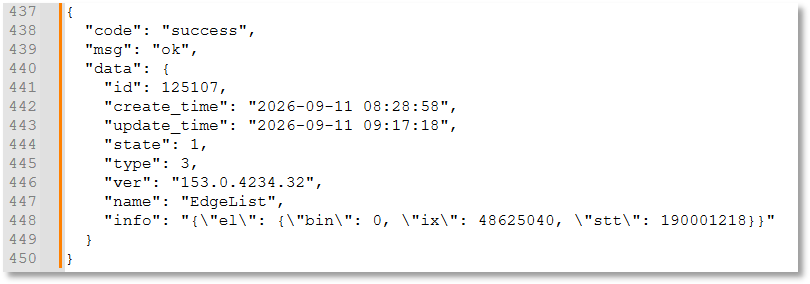
Edge 版本偏移还可通过以下接口获取
https://simulator.mobilem.360.cn/c_task?taskType=3&name=EdgeList&ver=<版本>
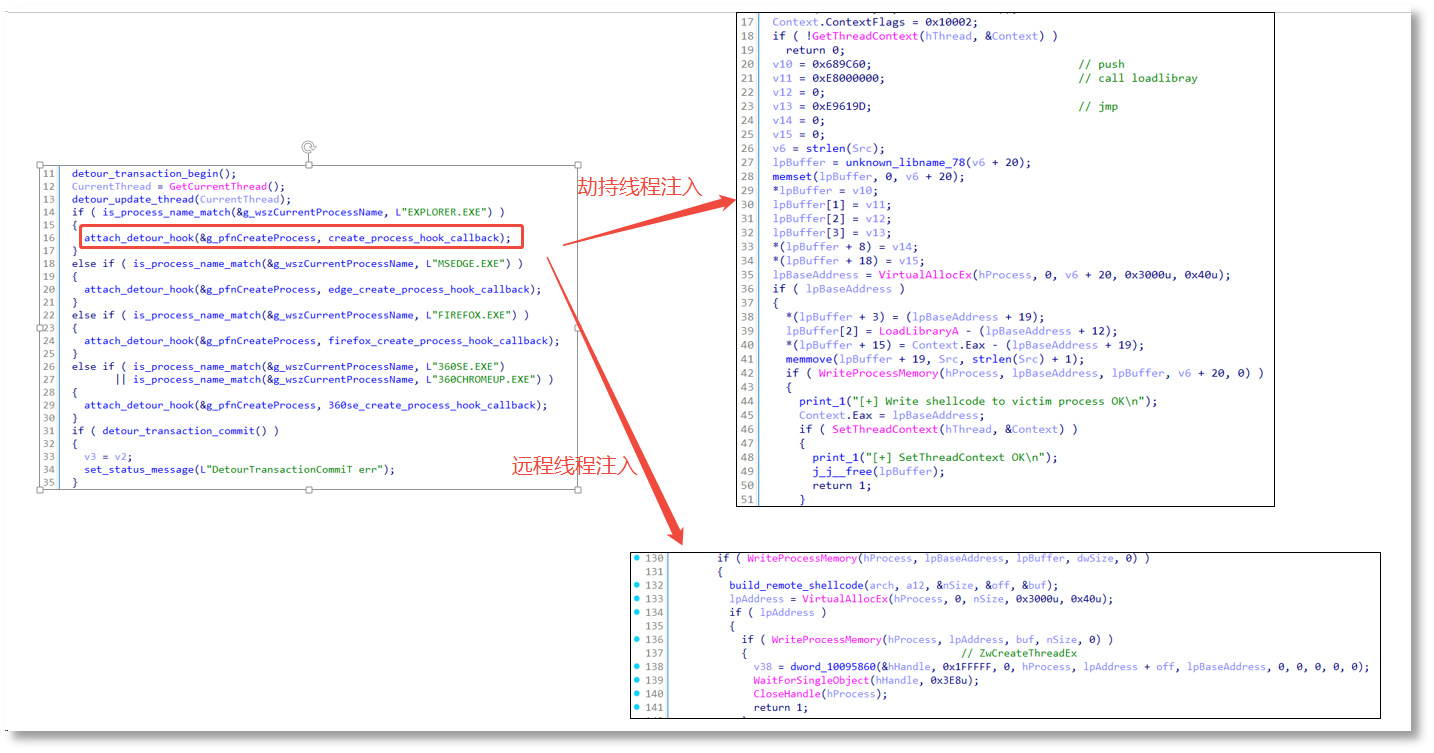
libnda32.dll和libnda64.dll的核心功能是通过拦截目标进程的CreateProcess调用,在Explorer创建子进程时,将DllExploreWorker通过劫持线程、远程线程注入到浏览器进程中。
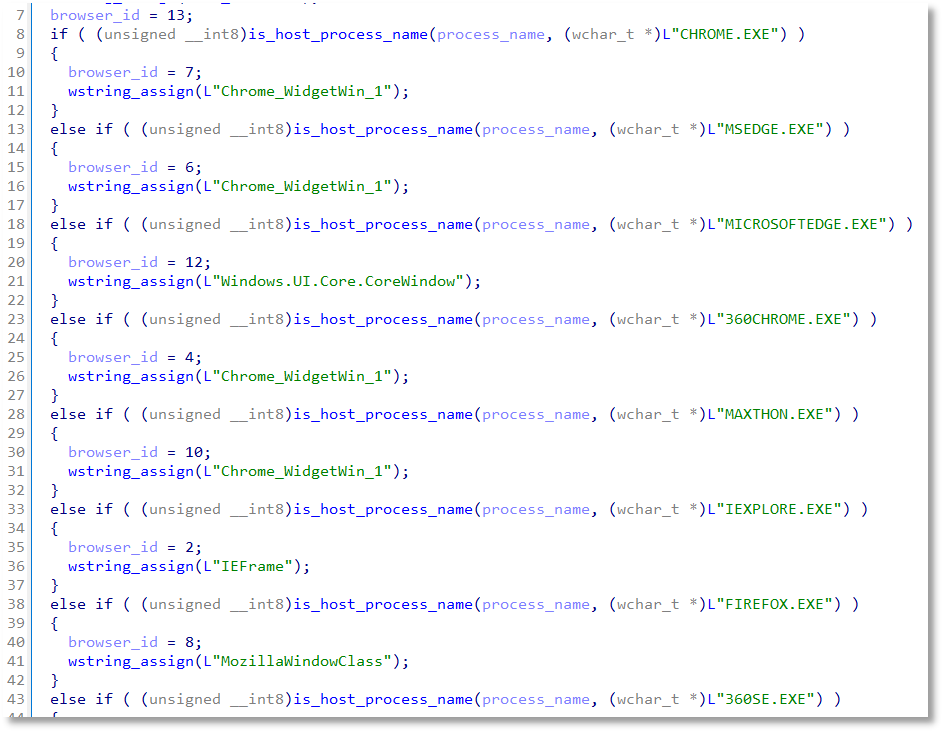
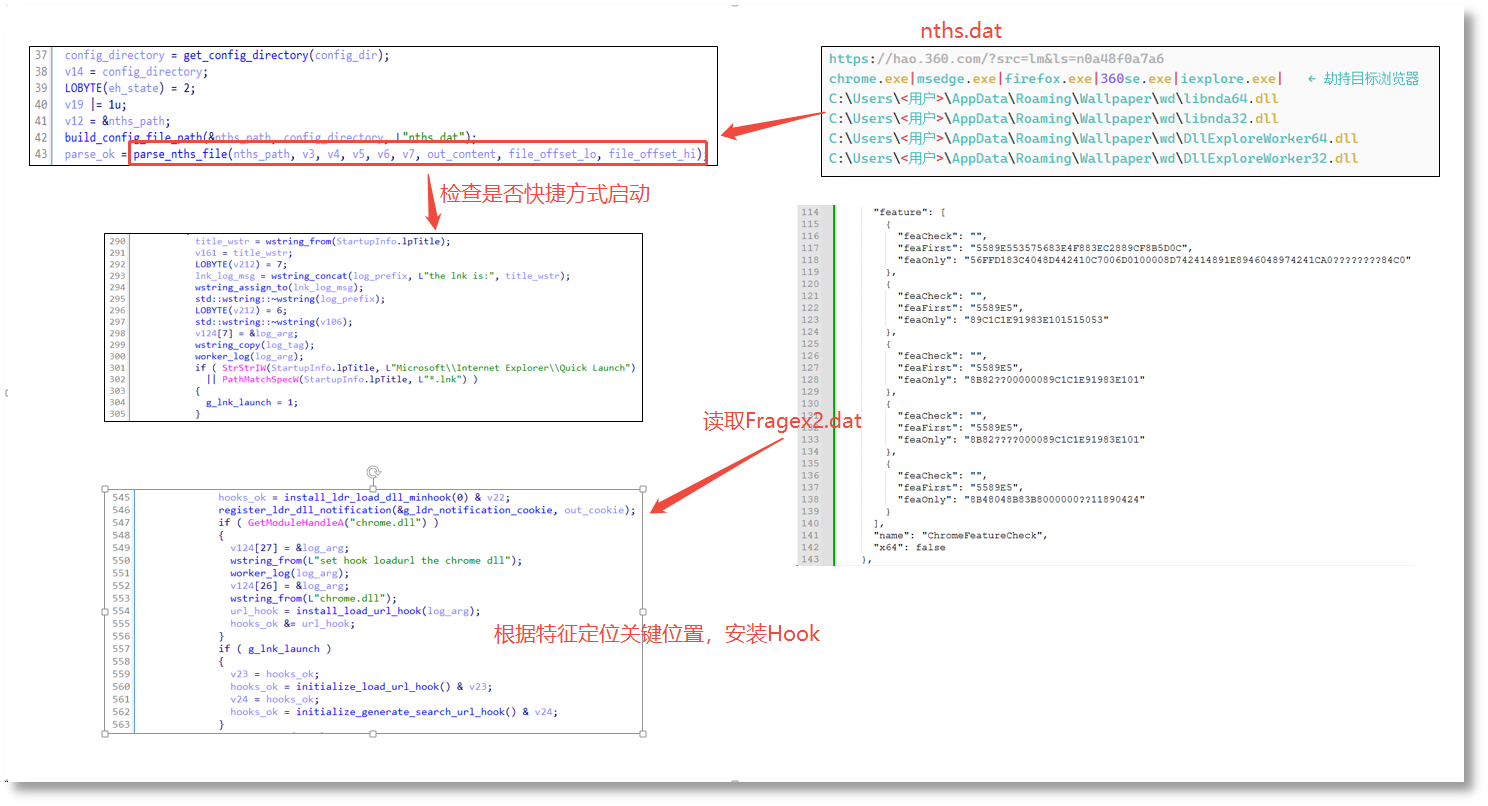
DllExploreWorker32.dll和DllExploreWorker64.dll被注入浏览器进程后,根据进程名、模块名及命令行参数识别浏览器类型,为目标进程分配browser_id,读取本地nths.dat、Fragex2.dat配置,根据浏览器类型选择不同的的命令行Hook、模块加载 Hook或内部导航函数Hook。
根据进程名等查表得到browser_id
读nths.dat配置,判断是否以快捷方式启动,读取Fragex2.dat
当检测到Chrome相关模块加载后,样本在目标模块中使用Fragex2.dat中的字节特征数据,扫描定位目标模块,计算实际地址偏移,并安装内联Hook。在导航函数被调用且满足策略条件时,样本会将原始导航地址改写为推广地址。
Edge路径同样使用模块特征定位方式,在Edge相关模块中搜索预定义特征,定位导航处理位置并执行对应的参数修改。
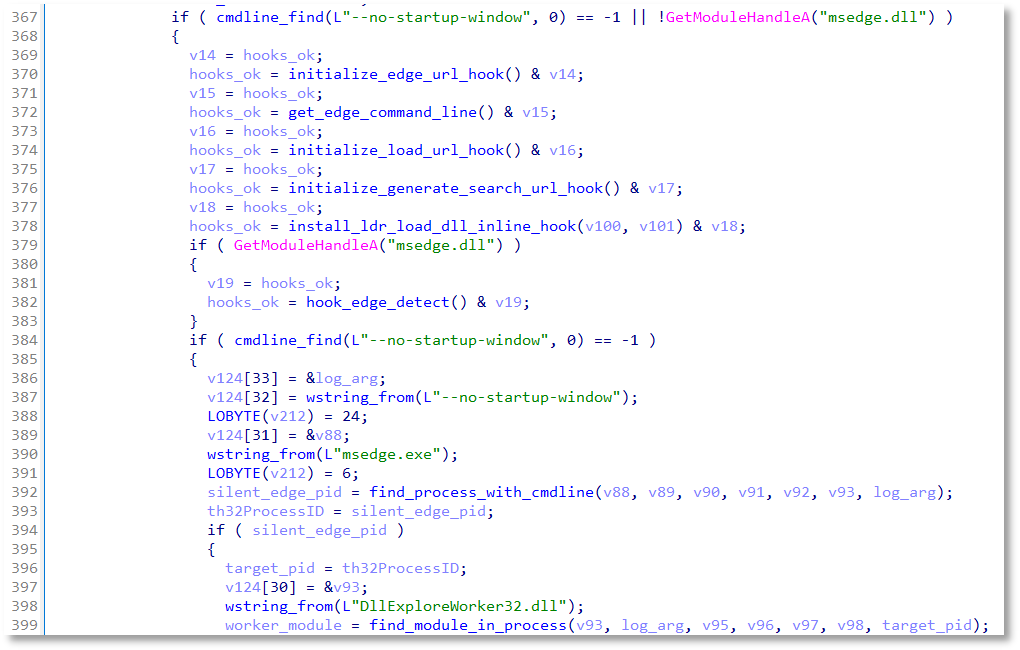
此外,样本的浏览器识别表中还包含Firefox、Internet Explorer和360SE。这些浏览器分别使用各自对应的进程识别、命令行处理或模块入口逻辑。也就是说,无论用户从桌面、开始菜单还是任务栏等任何入口启动浏览器,其导航页都会被替换为推广页面。
四、清理建议
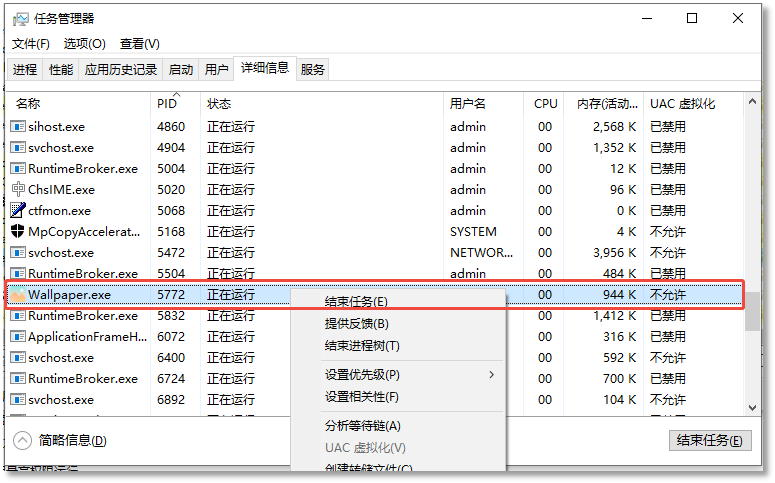
结束Wallpaper.exe进程。
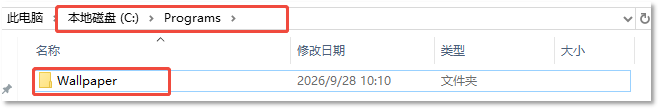
删除Wallpaper程序目录及子目录。
删除注册表项。
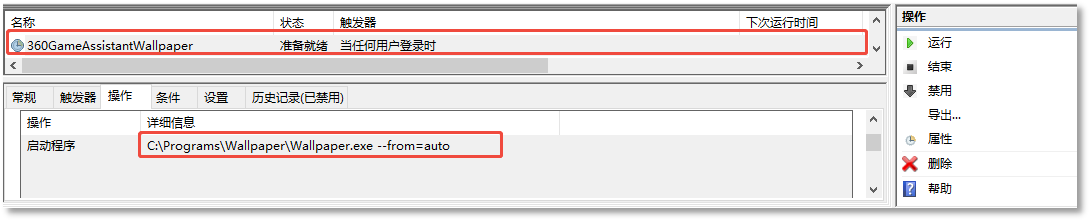
删除相关计划任务。
检查浏览器快捷方式属性,删除目标栏追加的网址参数。
重启电脑。
火绒安全提示广大用户:
尽量从官方正规渠道获取软件安装包,谨慎下载“全网免费资源”“万能下载神器”这类噱头类工具;
安装软件时仔细审阅每一步安装选项,不要一路点击“下一步”;
一旦发现浏览器主页被莫名篡改,不要只手动调整浏览器设置,该类底层注入劫持无法通过简单主页修改完成修复,需要对恶意程序进行完整查杀;
开启终端安全软件的实时防护功能,可有效拦截静默捆绑安装、进程注入等恶意行为,守护终端使用安全。
五、样本IOC