



火绒小问答——「企业版」系统加固
-
作者:火绒安全
-
发布时间:2026-11-06
-
阅读量:1086
尊敬的用户,您好!
系统加固是火绒终端安全管理系统2.0中系统防御下的核心功能模块,针对病毒会利用或修改的系统脆弱点设置相应的防护规则,有效保护系统关键文件不被篡改、破坏或恶意创建,防止特定注册表项目不被恶意篡改,监控针对系统的敏感行为,拦截高风险动作,阻止特定命令行被恶意利用的行为,保护系统关键进程不被攻击利用,针对病毒特殊行为进行免疫等。
一、功能入口
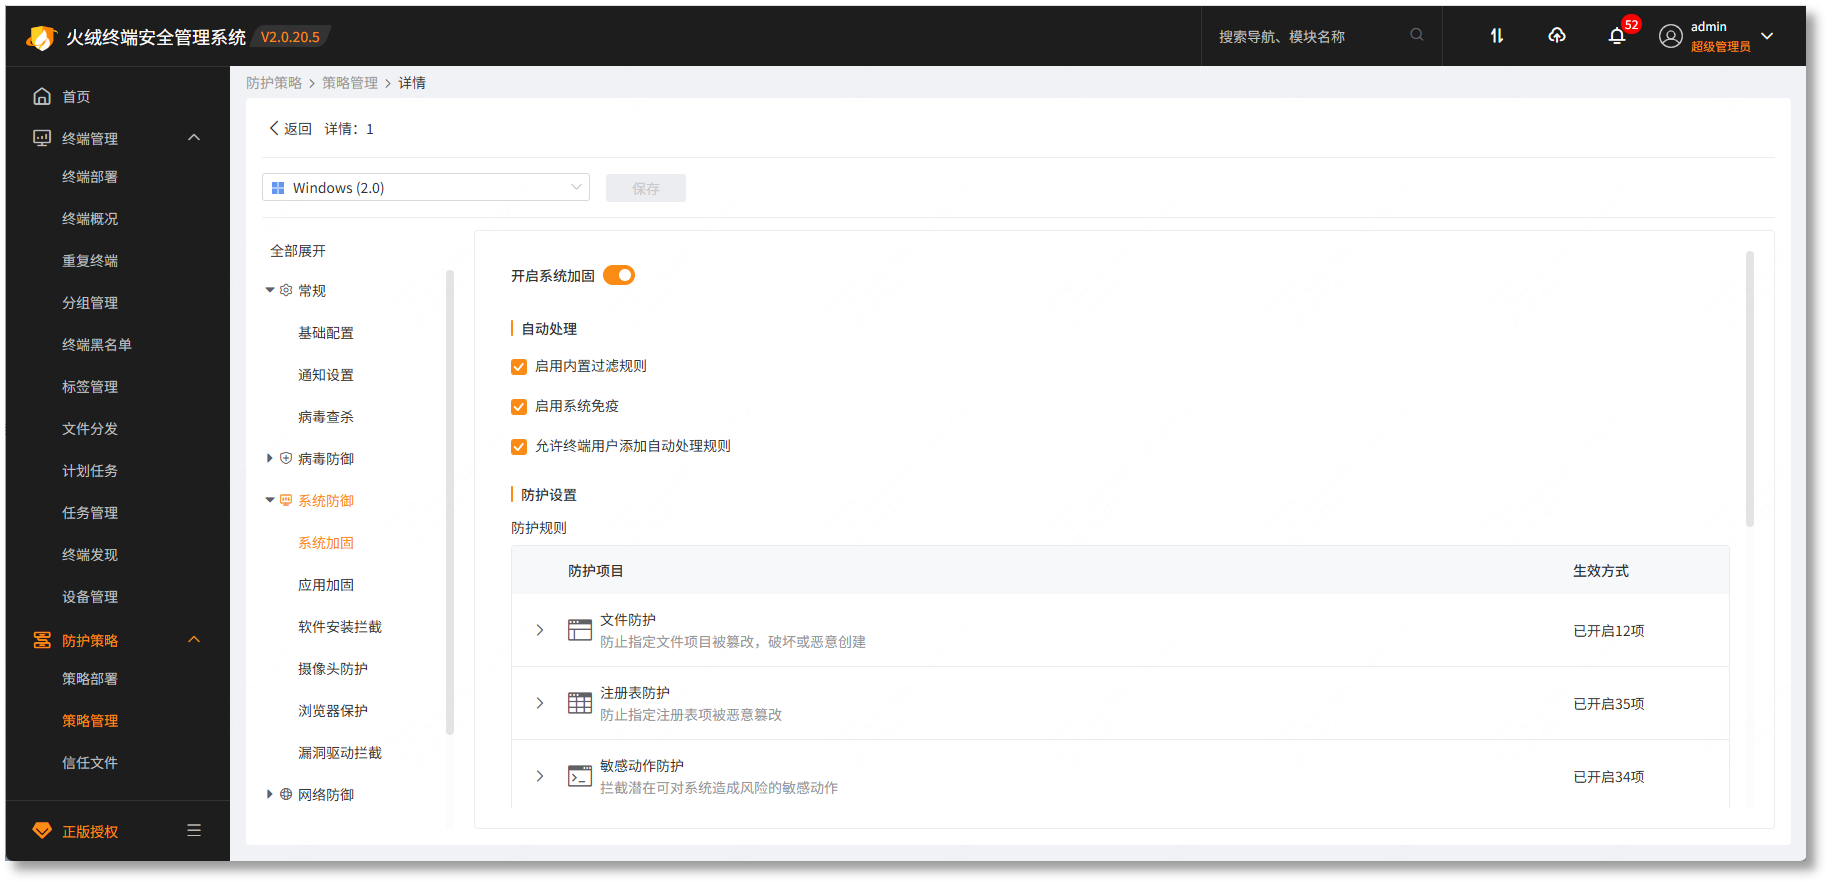
登录中心管理平台后,进入防护策略→策略管理→详情→系统防御→系统加固页面进行配置。
二、系统加固策略的组成
系统加固策略分为防护规则和自动处理规则两大类:
- 防护规则:火绒安全管理系统自带的规则,管理员可以根据需求自行选择是否开启
自动处理规则:可以由中心管理员统一添加,使用该策略的终端都会添加这些处理规则
三、 使用方法详解
系统加固包含六大功能模块:
1. 文件防护
保护关键系统文件不被篡改、破坏或恶意创建。防护项包括:特殊系统目录、启动目录、桌面任务栏、系统任务目录、系统目录、Hosts配置文件、关键系统文件、启动目录(扩展保护)、恶意创建桌面快捷方式、恶意创建任务栏快捷方式等。
2. 注册表防护
保护特定注册表项目不被恶意篡改。防护项包括:用户登录凭据项、WinNT启动钩子项、防火墙注册表项、计算机名配置项、系统默认程序、注册表编辑器屏蔽配置项、关闭UAC、文件隐藏配置项、映像劫持项、输入法项、媒体驱动项等。
3. 敏感动作防护
监控针对系统的敏感行为,拦截高风险动作。防护项包括:命令行强制断开网络、命令行重启系统、命令行关闭系统、命令行注销系统、结束系统重要进程、命令行删除卷影还原点、通过WMIC启动可疑进程、隐藏执行PowerShell、命令行添加用户账号、命令行修改用户账户密码、运行数字货币矿工程序等。
4. 启用内置过滤规则
火绒内置了一套规则来判断系统、软件、文件等的启动、运行逻辑,非法操作或敏感动作执行时会弹窗提示。
5. 启用系统免疫
系统免疫相当于内置的黑名单,对于肯定是恶意软件才会做的行为,火绒会直接阻止,无需弹窗确认。
6. 自动处理规则
管理员可以自定义添加规则,可单独为某个程序设置放行规则,勾选【包含子程序】后,该程序调用的子程序也会被同步放行。
配置步骤:点击【添加】,显示添加自动处理规则窗口,需填写文件路径,勾选【包含子程序】配置后,表示添加程序的关联脚本程序一并会自动处理。
注意:自动处理规则必须开启对应的防护项目才会生效。防护项目分为文件规则、注册表规则和敏感动作规则,点击标题按钮可切换。
尊敬的用户:
若您有其他产品使用问题,可通过以下方式联系我们~
微信公众号:主界面---常见问题---人工客服
火绒官方论坛:https://bbs.huorong.cn/
火绒官方服务热线:400-998-3555(法定工作日8:30-20:30,法定节假日9:30-18:30)